


Intune + macOS: Warum und wie du startest
Einleitung
Zwei Welten vereint! 🌍 Dieser Post ist eine erste Gesamtübersicht zur macOS-Verwaltung mit Microsoft Intune. Du lernst die wichtigsten Beweggründe und Aspekte des Device Managements kennen, mit Fokus auf Security.
Mein Anspruch: Ich will auf die grossartige Mac-Management-Erfahrung in Intune aufmerksam machen und dir die technischen Überlegungen zusammenfassen.
Warum macOS?
macOS und Mac-Geräte sind eine hervorragende Plattform, um Einzelpersonen und Mitarbeitende produktiv zu machen. Unabhängig vom Betriebssystem entscheiden Leistung, Design, App-Unterstützung und Zuverlässigkeit, ob jemand einen Mac oder ein anderes Gerät wählt. Früher haben viele IT-Abteilungen (vor allem aus dem Security-Umfeld) den Einsatz von Macs verboten oder eingeschränkt. Heute bietet Microsoft Intune eine starke Unterstützung für diese Plattform, und mein Rat ist: Überdenke das jetzt neu. Am Anfang steht die Motivation, Macs in die Unternehmens- und IT-Infrastruktur zu integrieren. Lass dich inspirieren:
- 👨💻 Microsoft verfolgt eine Day-Zero-Support-Strategie und investiert laufend in die Weiterentwicklung der Mac-Plattform
- 🌐 Security gewährleisten, unabhängig vom Betriebssystem
- 🔐 Plattform-Security mit Baselines stärken und Macs in Microsoft Defender for Endpoint onboarden
- 1️⃣ Ein Management-Portal, ein Management-System, ein Support-Erlebnis, gleiches Verhalten, betrieben aus der Cloud: Das senkt die Gesamtbetriebskosten (TCO) und macht die Mitarbeitenden zufrieden
- 😊 Das Gerät nach Vorliebe wählen
- 🚀 Unterstützung für mehr Apps und starke Optimierung, besonders für kreative Arbeit
- 📈 Produktiver und flexibler sein, unabhängig vom Betriebssystem
Plattformübergreifendes, cloudbasiertes Endpoint Management
Intune strebt eine plattformübergreifende Unterstützung an, vollständig aus der Cloud verwaltet. Jetzt ist die Zeit für Unified Endpoint Management auf einer einzigen Management-Plattform. Binde alle Betriebssysteme, physischen und virtuellen Endpoints ein und behandle sie gleich.
Mehr zu Intune erfährst du in diesem Post:
Innovationen
Die laufenden Investitionen von Microsoft in die macOS-Plattform siehst du auf diesen Roadmap-Folien:
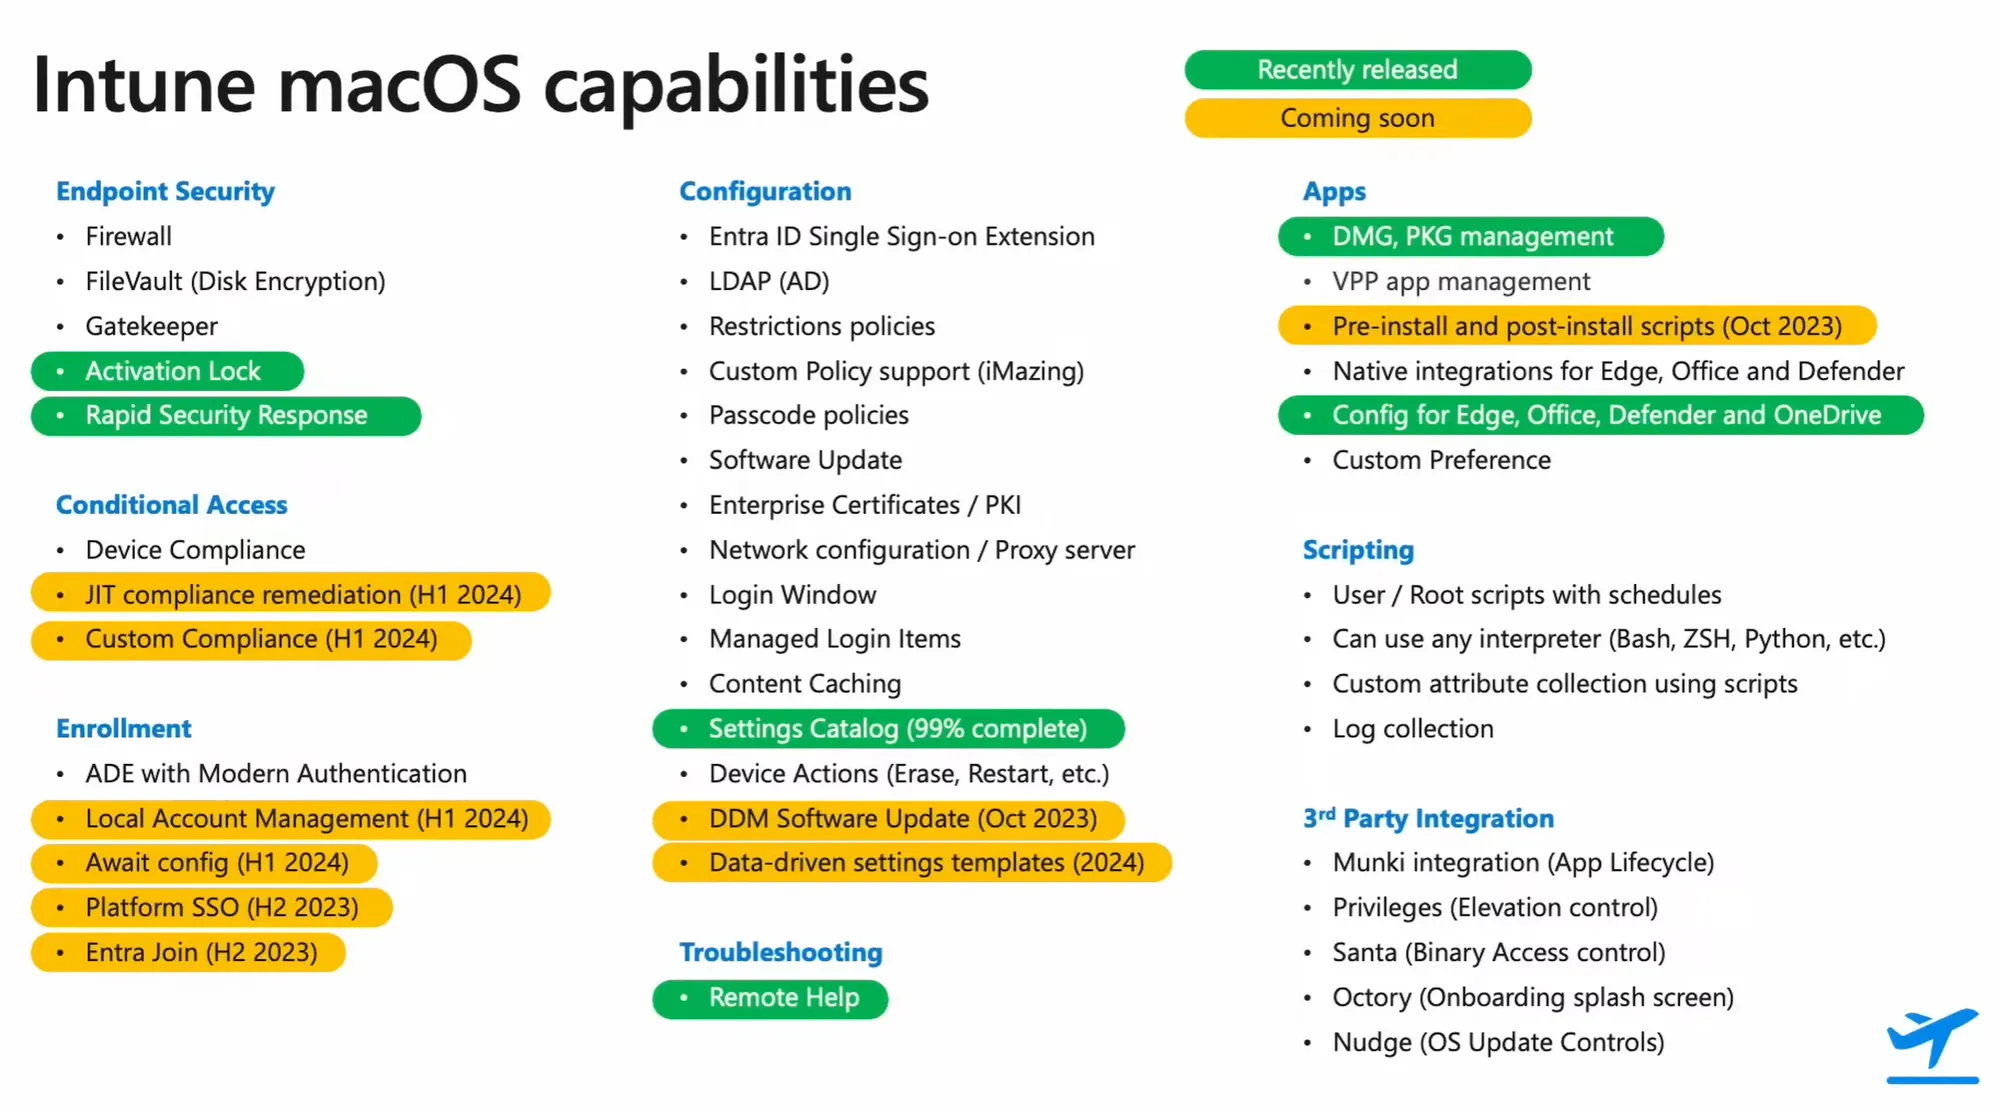
Quelle: Microsoft Technical Takeoff
Management
Mehrere Management-Ebenen arbeiten für den Mac zusammen:
| Management-System | Beschreibung |
|---|---|
| Microsoft Entra | Mac für Single Sign-on in Apps auf privaten Geräten registrieren, Unternehmensgeräte sind registriert |
| Intune | Profile und Policies anwenden, Apps verteilen, Security sicherstellen und Remote Actions ausführen |
| Defender for Endpoint | Onboarding in MDE für Monitoring, Remote Actions oder Defender Endpoint Security Settings Management |
Voraussetzungen
Bevor du mit deiner Mac-und-Intune-Reise startest, solltest du einige Überlegungen anstellen und die technischen Teile bereithaben.
Organisatorisch/technisch
-
Freigabe der Security-Verantwortlichen, Macs im Unternehmen zu verwenden
-
Mac-Management-Strategie definieren
- Welche Geräte werden unterstützt? Privat/Unternehmen
- Welche Identitäten werden verwendet? Keine Apple ID, private Apple ID, Managed Apple ID
- Benutzerkonten und Single Sign-on (SSO) wählen: Enterprise SSO Plug-in/Platform SSO
- macOS-Policies, Compliance- und Security-Anforderungen definieren
-
Projektvorhaben planen
Technisch
-
Intune-Tenant mit passenden Lizenzen
-
Voraussetzungen für das Intune Enrollment
- MDM Authority
- Enrollment Restrictions
-
Intune-Admin-Rolle
-
Apple Push Notification service Certificate (APNs), in Intune integriert (⚠️ muss jährlich erneuert werden)
-
Optional, aber empfohlen: Apple Business Manager oder Apple School Manager
-
Vergiss nicht, mögliche Conditional-Access-Policies anzupassen, die auf die Plattform macOS zielen
Endpoint Management auf dem Mac
Hier lernst du alle zentralen Themen des Endpoint Managements auf dem Mac kennen. Dazu gehören Konfigurationsaspekte, um das System zu steuern, das Erscheinungsbild anzupassen und das Verhalten zu verändern. Angelehnt an den macOS-Plattformleitfaden
Enrollment
Dein Mac muss für die Nutzung im Unternehmen in Intune enrolled sein, damit Policies greifen, Compliance verlangt und Apps installiert werden können. Je nach Besitzverhältnis gibt es zwei gängige Wege:
-
Bring your Own Device (BYOD)
Für ein privates Gerät: Onboarding über die Installation der Company-Portal-App und den anschliessenden Onboarding-Prozess durch den Benutzer- ✅ Der Mac muss nicht registriert werden, Apple Business Manager ist nicht nötig
- 📈 Der Benutzer wird auf seinem privaten Gerät mit wenigen Schritten sofort produktiv
- ❗️ Der Mac ist nicht mit deiner Organisation verknüpft: Ein Wipe entfernt alle Management-Aspekte, und der Mac lässt sich ohne Einschränkungen neu einrichten
- 🕵️ Der Mac wird von der Organisation verwaltet, Policies greifen, Compliance wird erfüllt, und persönliche Daten können weiterhin auf dem Mac liegen (es gibt keinen Wipe nur der Unternehmensdaten, ausser dem Entfernen des Geräts aus dem Management per Retire)
-
Unternehmenseigenes Gerät
Der vom Unternehmen gekaufte Mac sollte dem Apple Business Manager hinzugefügt werden, damit er dauerhaft mit der Organisation verknüpft ist. Weitere Optionen sind manuelle Abläufe durch IT-Administratoren.-
🍎 Apple Automated Device Enrollment (ADE), empfohlen
- Der Mac ist dauerhaft mit der Organisation verknüpft
- Das Enrollment startet beim ersten Hochfahren mit einem angepassten Setup-Erlebnis (Out-of-the-box-Experience des Macs)
-
↙️ Direct Enrollment
- Das Enrollment-Profil per USB-Verbindung von einem Gerät mit Apple Configurator auf den Mac übertragen
- Die Apple-Configurator-App für iOS verwenden, um Geräte manuell in ABM zu onboarden (empfohlen)
-
🆔 Unternehmenskennung (IMEI, Seriennummer) in Intune hinzufügen
- Beim Enrollment wird das Gerät automatisch als unternehmenseigen eingestuft
-
Beim Datenschutz gibt es Unterschiede zwischen privatem und unternehmenseigenem Gerät. Das lässt sich aber jederzeit in der Intune-Konsole am Geräteobjekt ändern.
Einstellungen
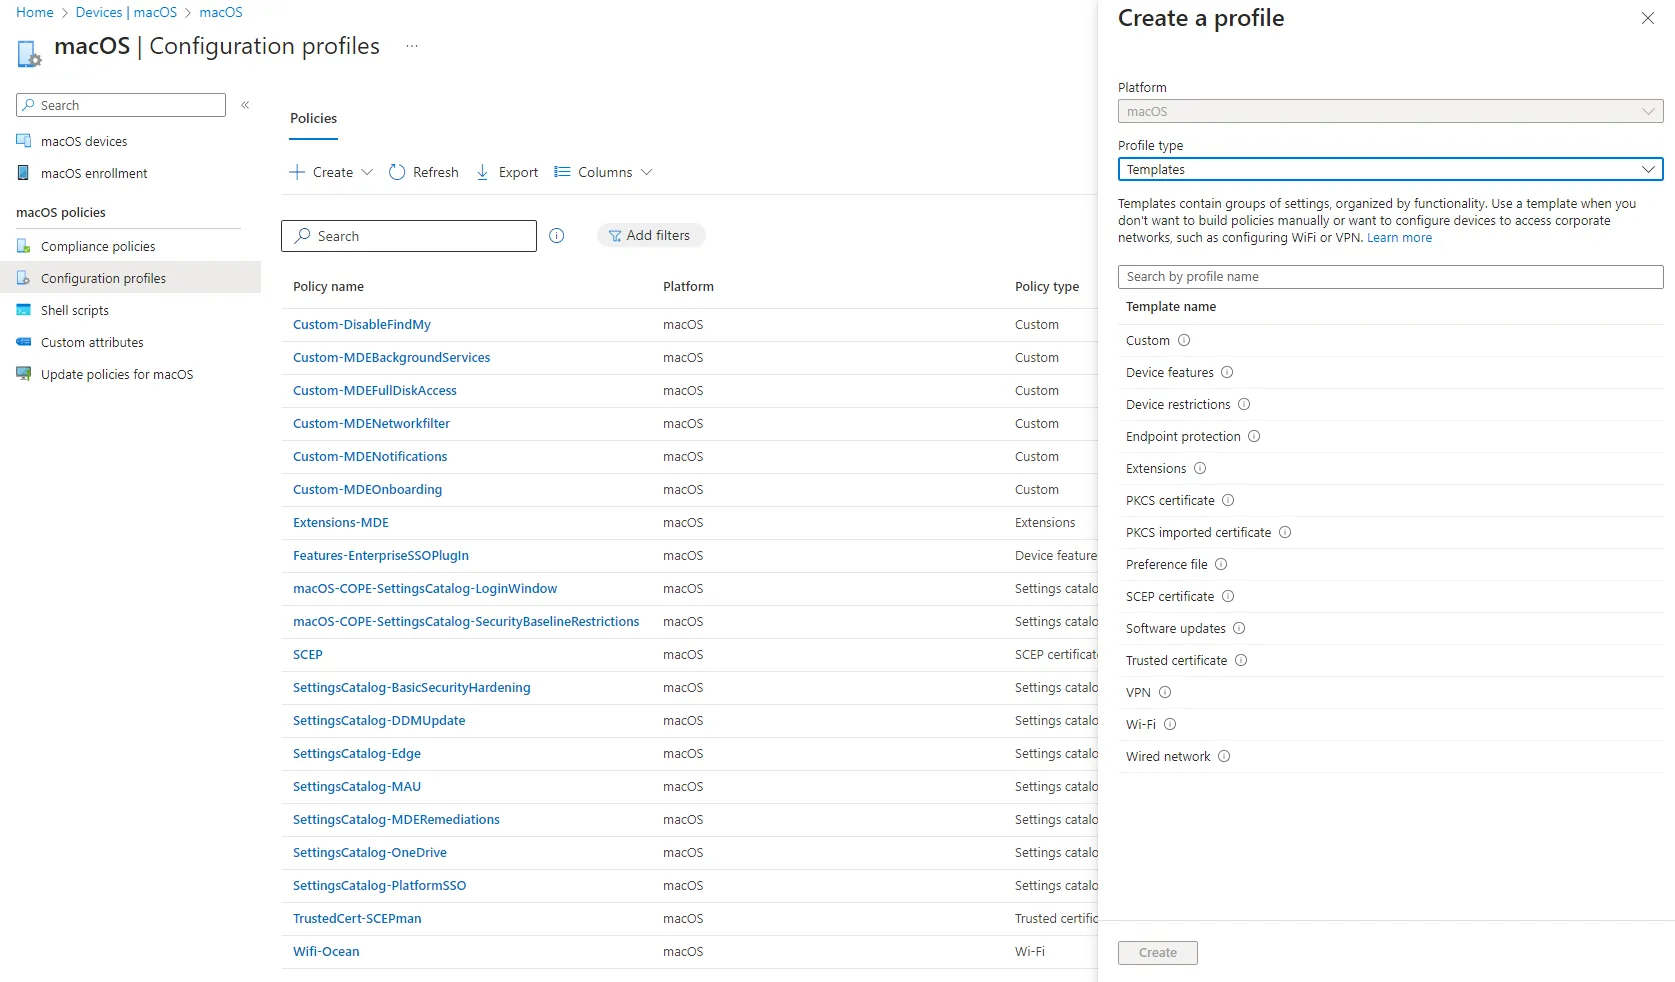
Die Konfiguration von macOS ist in Intune vertraut, denn wir nutzen auch hier Configuration Profiles, vor allem den Settings Catalog, aber auch Templates. Schau dir diese Ressource an. Unterstützt werden: Device Features, Restrictions, Endpoint Protection, Extensions, Zertifikate (PKCS und SCEP), Preference Files, Software-Updates, VPN und Netzwerk.
Apple fördert ausserdem DDM, Declarative Device Management, ein verbessertes Protokoll für das Device Management. Wir können erwarten, dass immer mehr Einstellungen über diese neue Methode kommen. Sie bringt ein Desired-State-Konzept, mehr Autonomie sowie bessere Performance und Skalierbarkeit. Mehr dazu
Shell Scripts
Zusätzlich gibt es Shell Scripts (vergleichbar mit den Platform Scripts von Windows) und eine Besonderheit namens Custom Attributes. Ebenfalls auf Basis von Shell Scripts können wir gerätespezifische Attributwerte abrufen, etwa die Anzahl Batteriezyklen oder den Defender-Status. Hier findest du sehr viele(!) Beispiele:
Custom Attributes
Custom Attributes sind Shell Scripts, die einen Systemwert als String, Integer oder Datum auslesen. Das ist praktisch für eigene Inventardaten oder um einen Status auf dem System abzufragen.
Remote Actions
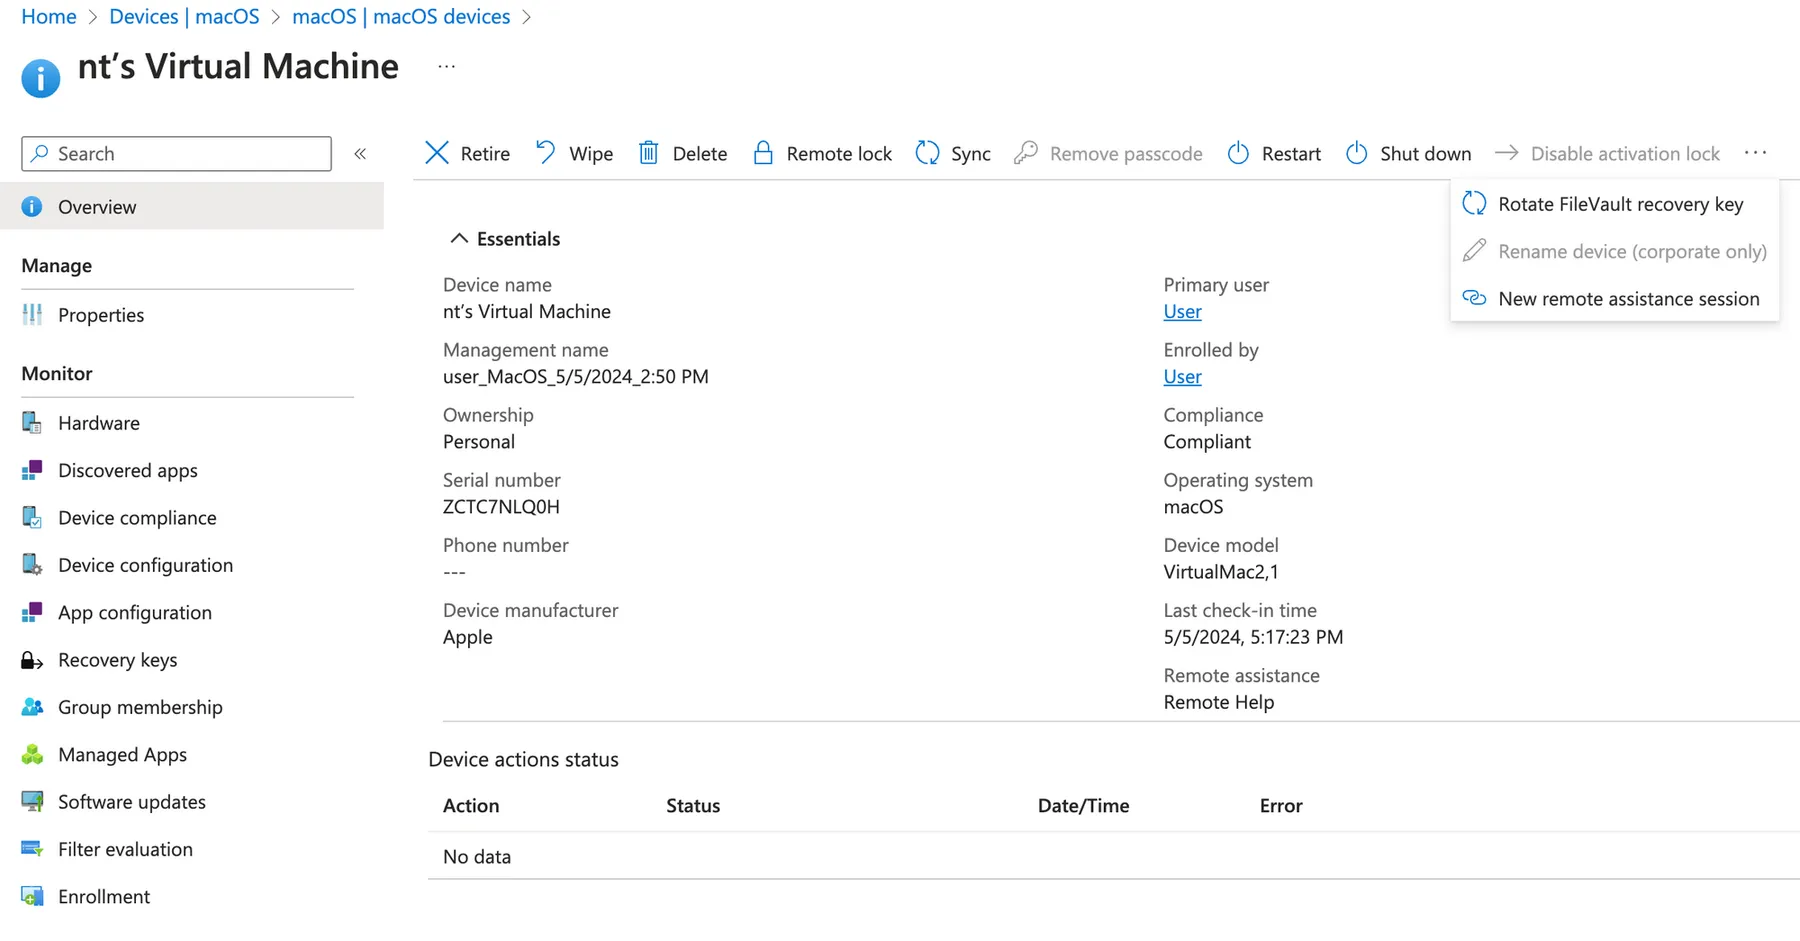
Remote Actions kennst du bereits: Sie steuern die in Intune enrolled Macs aus der Ferne. Je nachdem, ob das Gerät privat oder unternehmenseigen ist, stehen dir mehr Optionen zur Verfügung:
- Retire: entfernt das Management und Unternehmensdaten
- Wipe: entfernt alle Inhalte
- Delete: löscht das Gerät aus Intune und trennt die Management-Verbindung
- Remote lock: sperrt den Mac
- Sync: synchronisiert das Gerät mit Intune-Policies, Scripts und Apps und meldet Health- und Statusinformationen an Intune
- Restart / Shut down
- Disable activation lock: deaktiviert die Aktivierungssperre (Funktion, bei der jeder Mac Apple-Server kontaktiert, um zu prüfen, ob er gesperrt wurde)
- Rotate FileVault recovery key
- Rename device (nur unternehmenseigen)
- New remote assistance session
Security
Security ist ein wesentlicher Teil, wenn du dich für Mac-Management entscheidest. Ohne passende Security-Kontrollen könnten Unternehmensdaten von der Plattform abfliessen.
Mac-Security
Informiere dich über die Apple Platform Security auf macOS. Die Systemsicherheit ist mit anderen Betriebssystemen vergleichbar, aber andere Dienste und Funktionen spielen eine Rolle. Ich habe einige Kernthemen von Apple zusammengestellt:
- Hardware-Security
Secure Enclave: Die Secure Enclave ist ein dediziertes, sicheres Subsystem, das in Apple Systems on Chip (SoCs) integriert ist, Memory Protection Engine, Secure Storage, AES Engine, Public Key Accelerator, Face ID und Touch ID - System-Security
Secure Boot, Signed System Volume, FileVault, sichere Software-Updates, OS-Kernel und System Integrity Protection, Direct Memory Access Protection - Verschlüsselung und Datenschutz
Codes und Passwörter, Keybags, Sealed Key Protection, FileVault, Access Control Lists - App-Security
Obligatorisches Code Signing, Sandboxing, Gatekeeper, Notarization durch Apple, XProtect - Dienste-Security
Apple ID und Managed Apple ID, Zwei-Faktor-Authentifizierung, iCloud-Security, Verschlüsselung - Netzwerk-Security
TLS, IPv6, VPN, WLAN, Bluetooth, Ultra Wideband, Single Sign-on, AirDrop, Security, Firewall - Developer-Kit-Security
HomeKit, SiriKit, DriverKit, ReplayKit, ARKit Security - Secure Device Management
Mobile Device Management, Apple-Configurator-Security
Aus dem Leitfaden
macOS-Security-Frameworks für Endpoint Security
Security-Frameworks sind Sammlungen von Best Practices, Empfehlungen und Anleitungen von Security-Experten und offiziellen Institutionen. Sie stellen sicher, dass das System gegen gängige Angriffe gehärtet ist, Schwachstellen entschärft werden und die Nutzer eine sichere Plattform zum Arbeiten haben. Diese Frameworks sind ein guter Ausgangspunkt für die Intune-Konfiguration. Hier einige Empfehlungen:
- macOS Security Compliance Project
- Community-Hardening-Guide von Hubert Maslowski
- NCSC guidance
- CIS benchmarks
- STIG
⚠️ Prüfe bitte, ob die Baseline für die neueste macOS-Version gedacht ist.
Intune-Konfiguration
Es gibt einen guten Community-Leitfaden zur macOS-Security-Härtung mit Microsoft Intune. Diese Werkzeuge brauchst du:
-
Configuration Profiles / Settings Catalog und mobileconfig-Dateien
-
Endpoint Security
- Antivirus: Defender
- Disk Encryption: FileVault
- Firewall
Stelle sicher, dass die konfigurierten Einstellungen auch erfolgreich angewendet werden und du das auf dem System überprüfen kannst.
Defender for Endpoint
macOS-Geräte können in Defender for Endpoint onboarded werden, für proaktives Monitoring, Inventar-Einblicke und Remote Actions für die Security-Reaktion. Zudem kann Defender for Endpoint Security-Empfehlungen geben und Schwachstellen adressieren.
- Defender for Endpoint muss als App installiert und über Policies konfiguriert werden, damit er erweiterten Zugriff auf das Betriebssystem hat
- Das Onboarding von Defender for Endpoint läuft ohne Benutzerinteraktion und kann vom Admin vollständig in Intune konfiguriert werden
- Lizenzen für Defender for Endpoint sind erforderlich
- Defender for Endpoint bietet Monitoring und Response Actions auf macOS
Lies die Implementierungsanleitung zum Onboarding von Defender for Endpoint auf dem Mac.
Identität
Auf macOS gibt es verschiedene Modelle für die Identitätsbereitstellung mit unterschiedlichen Single-Sign-on-Abläufen. Es gibt:
- Enterprise SSO Plug-in: bietet ein SSO-Erlebnis in allen Apps auf dem System, die Entra als Identity Provider nutzen und unterstützt werden
- 🆕Platform SSO: volles SSO-Erlebnis, das die Entra-Anmeldedaten mit dem lokalen Konto synchronisiert, das für die Anmeldung am Mac dient, plus die Funktionen des Enterprise SSO Plug-ins
Compliance
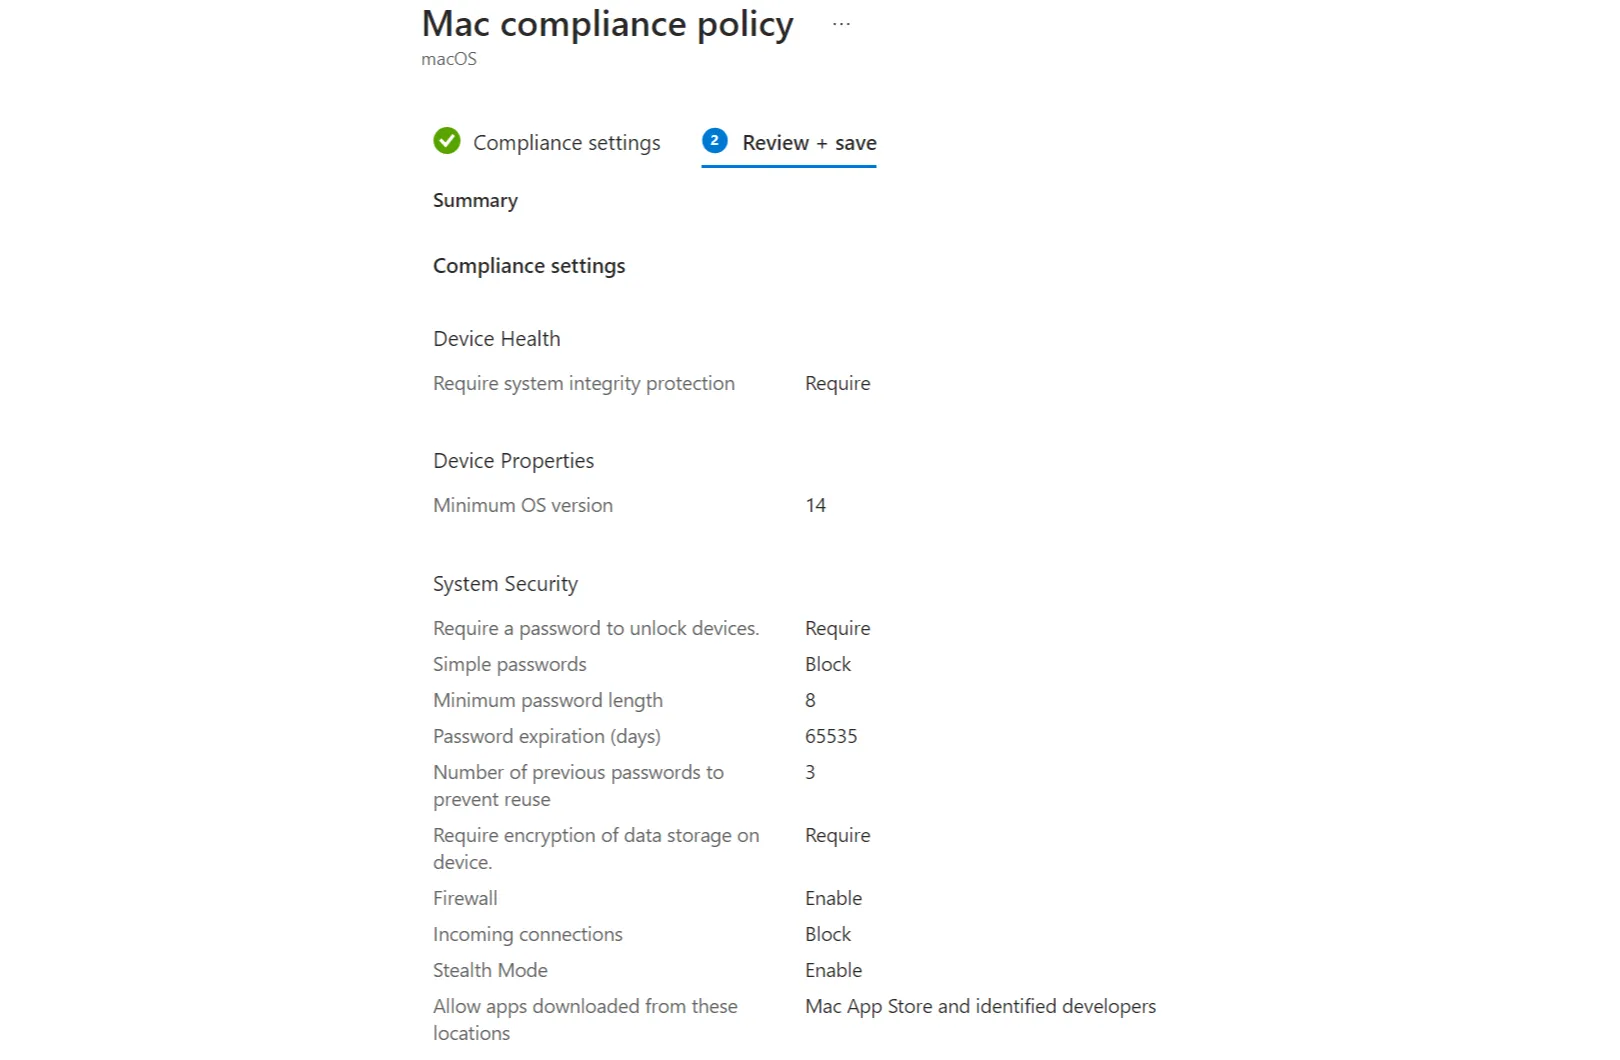
Bei der Compliance nutzen wir ebenfalls das vertraute Prinzip der Compliance Policies in Intune. Compliance Policies prüfen den Systemzustand, damit das System den Policies folgt und die Anforderungen des Unternehmens erfüllt.
Apps
Apps sind einer der Hauptgründe für macOS. Intune unterstützt das App-Management. Mit Intune kannst du natürlich:
- Apps aus verschiedenen Repositories/Stores verteilen
- Apps konfigurieren und den Status überwachen
- Apps im Company Portal zur Verfügung stellen
Aus Sicht der Organisation kann die Motivation sein:
- Apps aus Management- oder Security-Gründen kontrollieren
- Das beste Benutzererlebnis bieten, indem die Apps installiert werden, die jemand braucht, um produktiv zu sein
Typen
Apps kommen aus verschiedenen Quellen mit unterschiedlichem Verhalten:
-
In Intune integriert: Microsoft 365 Apps, Edge, Defender for Endpoint
-
Web Clip oder Link (nur eine Verknüpfung zu einer URL)
-
Apple Volume Purchase Program (VPP), setzt Apple Business Manager voraus: Apps werden dort «erworben» und mit Intune synchronisiert
-
macOS-Typen
- DMG = Disk Image, im Grunde nur eine Anwendungsdatei
- PKG = Package, mehr Konfigurationsmöglichkeiten (Installer-Verhalten)
Empfehlenswert ist auch hier dieses GitHub-Repo. Diese Apps werden als Scripts verteilt, und nach meiner Erfahrung ist das ziemlich zuverlässig.
Was heisst das für Schweizer Firmen?
- Mac-Geräte mit Intune zu verwalten, verlangt keine zusätzliche Management-Plattform: Wer Intune für Windows nutzt, deckt macOS in derselben Konsole ab
- Für Unternehmensgeräte empfiehlt sich Apple Business Manager, denn nur damit ist Automated Device Enrollment möglich
- Beim BYOD-Weg bleiben persönliche Daten auf dem Mac. Kläre vorab mit deinem Datenschutzverantwortlichen, was die Organisation sieht und verwaltet, und informiere die Mitarbeitenden im Sinn des revDSG
- Intune und Defender for Endpoint sind Microsoft-Cloud-Dienste. Microsoft Learn nennt für beide die Schweiz als möglichen Datenstandort. Bei Intune richtet er sich nach dem Land im Entra-Verzeichnis bei der Erstbereitstellung, bestehende Tenants werden nicht verschoben. Prüfe vor dem Rollout, wo die Daten deines Tenants liegen
- Bei einer gemischten Geräteflotte lohnt sich eine einzige Plattform: ein Portal und ein Prozess für Support und Betrieb
Ressourcen
- macOS management with Microsoft Intune
- Community-Blog von Oliver Kieselbach
- Community-Blogs von Hubert Maslowski
- Microsoft Mac Admin Community
Verwandte Beiträge
