


Blog
Der einfache Intune Multi Admin Approval Leitfaden
Einleitung
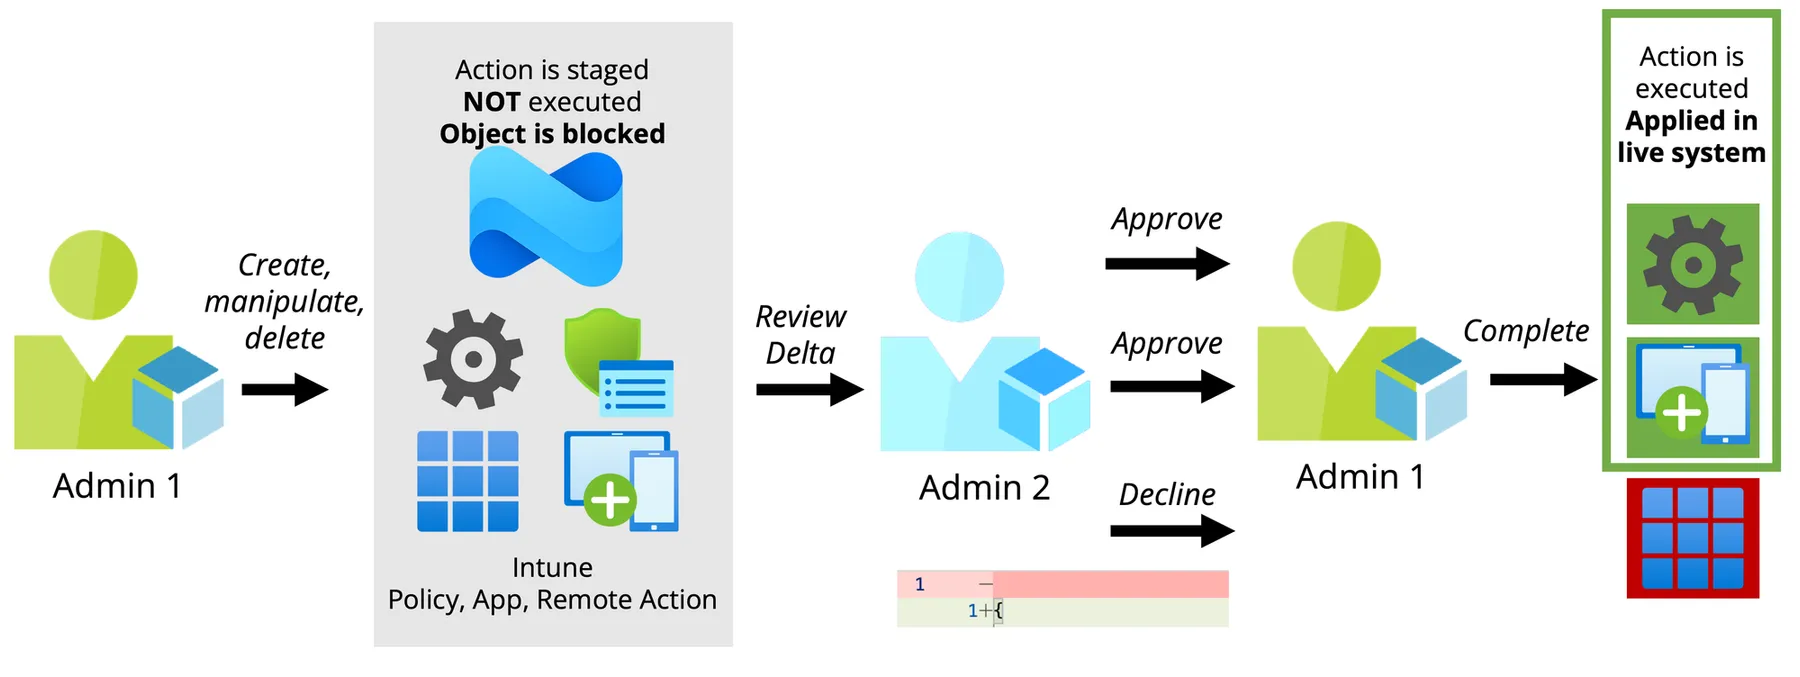
Multi Admin Approval (MAA) ist ein Feature im Intune Tenant, das für wesentliche Konfigurationsänderungen zwei Administratoren verlangt, bevor sie wirksam werden und live gehen.
- Admin 1 erstellt, ändert oder löscht ein Intune-Objekt (zum Beispiel eine Policy, eine App oder eine Remote Action).
- Die Aktion wird dann gestaged, und das Intune-Objekt ist für weitere Änderungen gesperrt.
- Admin 2 kann die Änderungsanfrage prüfen, inklusive der konkreten Deltas (Unterschiede), und die Änderung genehmigen oder ablehnen.
- Wird die Änderung genehmigt, kann Admin 1 die Aufgabe abschliessen, und die Änderung wird in Intune offiziell angewendet.
Empfehlung
- Intune Multi Admin Approval sollte für jeden Tenant geprüft werden. Die folgenden Aktionen in Intune sind besonders wesentlich und kritisch und sollten immer dem Vier-Augen-Prinzip folgen:
- Compliance Policy (weil sie Conditional Access beeinflusst)
- Device löschen, retire und wipe (weil es in Intune keinen Papierkorb gibt)
- Role (weil damit das RBAC-System verändert werden kann)
Hinweise aus der Praxis
- Multi Admin Approval wird über Access Policies in den Tenant-Einstellungen von Intune verwaltet. Schon um eine Access Policy zu erstellen, braucht es zwei Admins.
- Nicht alle Intune-Objekte werden unterstützt: Liste der unterstützten Policies und Aktionen
- Für jede Aktion in Multi Admin Approval ist eine geschäftliche Begründung zwingend (sowohl für den anfragenden als auch für den genehmigenden Admin).
- Multi Admin Approval arbeitet zusätzlich zu den bestehenden Intune-Berechtigungen und lässt sich mit der Rolle Intune Administrator oder mit dem eigenen RBAC von Intune kombinieren.
- Die Approver-Gruppe (Admins, die Änderungen genehmigen oder ablehnen dürfen) sollte immer mit aktivierten role-assignable Groups erstellt werden, sonst droht Privilege Escalation.
- Global Admins im Tenant können Multi Admin Approval immer umgehen, indem sie sich ein zweites Konto erstellen.
- MAA unterstützt keine Automatisierungen mit Graph API Application Permissions, weil bei der Anfrage kein Benutzer angemeldet ist.
- Sobald eine Anfrage für ein Objekt eingereicht wurde, ist es gesperrt, bis sie genehmigt oder abgelehnt wird.
- Admins erhalten keine Benachrichtigungen über neu eingereichte Multi Admin Approval Requests.
Konfiguration Schritt für Schritt
Erfahrung
Was heisst das für Schweizer Firmen?
- Das revDSG verlangt angemessene technische und organisatorische Massnahmen für die Datensicherheit. Das Vier-Augen-Prinzip für kritische Änderungen in Intune ist eine solche Massnahme und lässt sich gegenüber Prüfern und Kunden gut belegen
- In kleinen IT-Teams und bei KMU gibt es oft nur eine Person mit Admin-Rechten. Für MAA brauchst du mindestens zwei Admins: Plane den zweiten Admin ein, bevor du die Access Policy erstellst
- Ein IT-Dienstleister, der Tenants für Kunden betreibt, kann MAA als Schutz vor Fehlkonfigurationen einsetzen. Rechne die Genehmigungsschritte in den Aufwand für Änderungen ein, denn es gibt keine Benachrichtigung
powered by Oceanleaf
Verwandte Beiträge
