


Sicheres macOS-Deployment mit Intune, Defender und Global Secure Access
Einleitung
Mein persönliches Tech-Setup besteht aus:
- MacBook Pro, verwaltet mit Intune
- Defender Onboarding als Schutz im XDR-Stack
- Global Secure Access, Private und Internet Access für den sicheren Zugriff auf meine Ressourcen und das Internet
Für mich ist das die perfekte Technologie, um meine tägliche Arbeit zu unterstützen und mich aus jedem Blickwinkel abzusichern. macOS + Intune Management und Global Secure Access sind Shiny Objects 🌟 im Microsoft-Ökosystem, und beide sind in den letzten Jahren erschienen.
Wenn du ausführliche Konzepte zu diesen Technologien suchst, schau dir die Posts unten an. Dieser Post behandelt das Security-Setup beim Deployment von macOS mit Intune und das Onboarding mit Defender (for Endpoint) und Global Secure Access.
Security
Zuerst zur Endpoint Security auf macOS. Es gibt einige Frameworks, die alle eine ganzheitliche Härtung von Betriebssystem und Funktionen der Plattform anstreben:
- macOS Security Compliance Project
- Community-Hardening-Guide von Hubert Maslowski
- NCSC guidance
- CIS benchmarks
- STIG
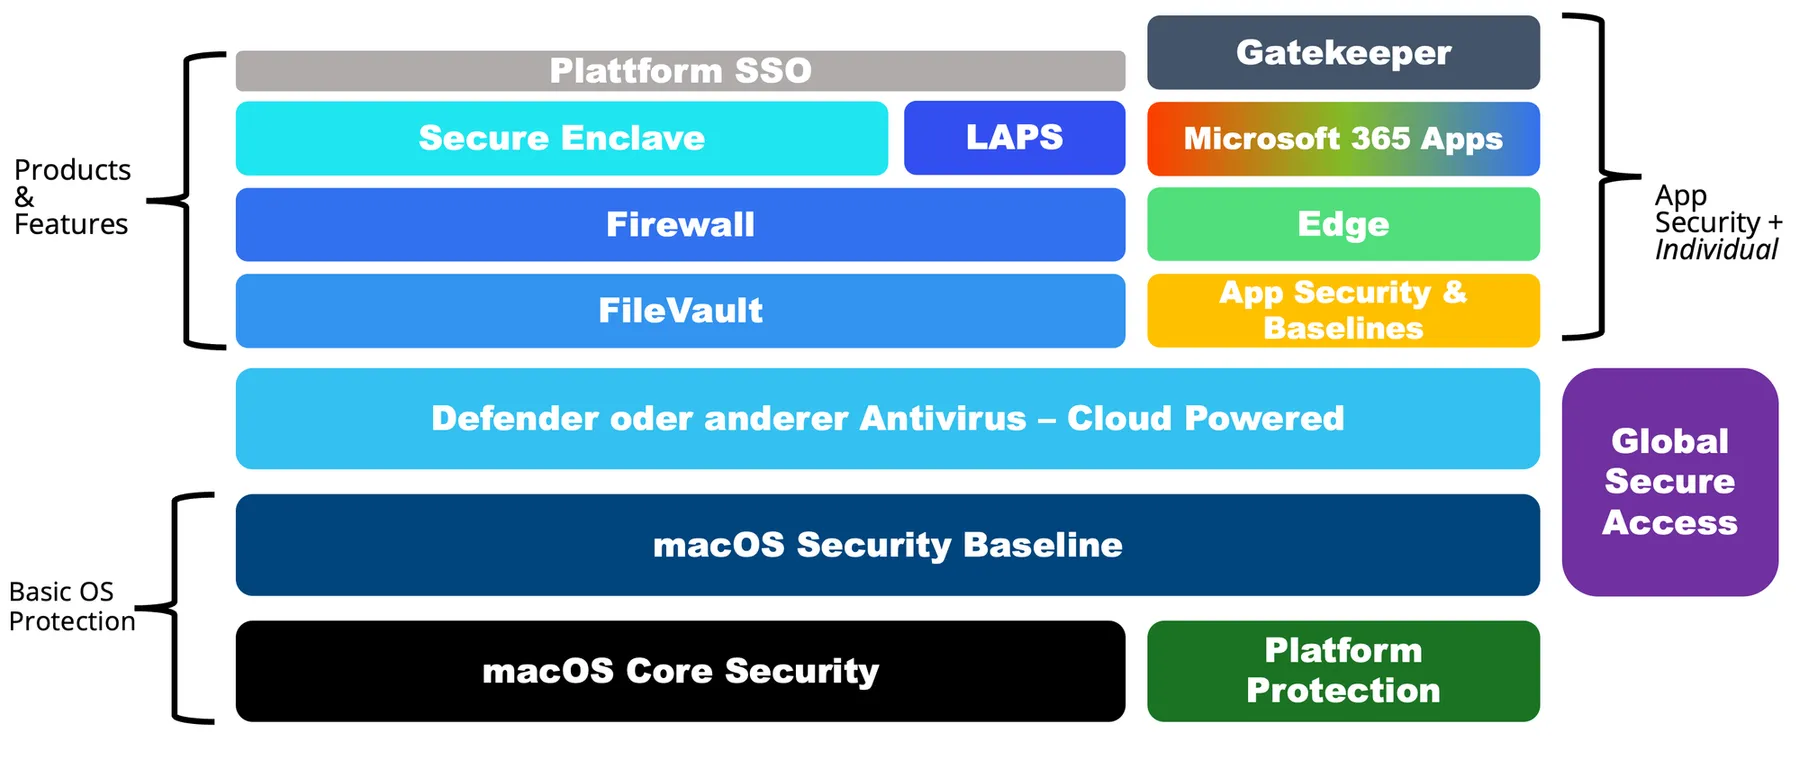
Der gesamte Security-Stack besteht aus Schichten, darunter der Apple Platform Security Guide sowie spezifische Security-Funktionen und Erweiterungen, die Microsoft zusätzlich gebaut hat.
Defender for Endpoint
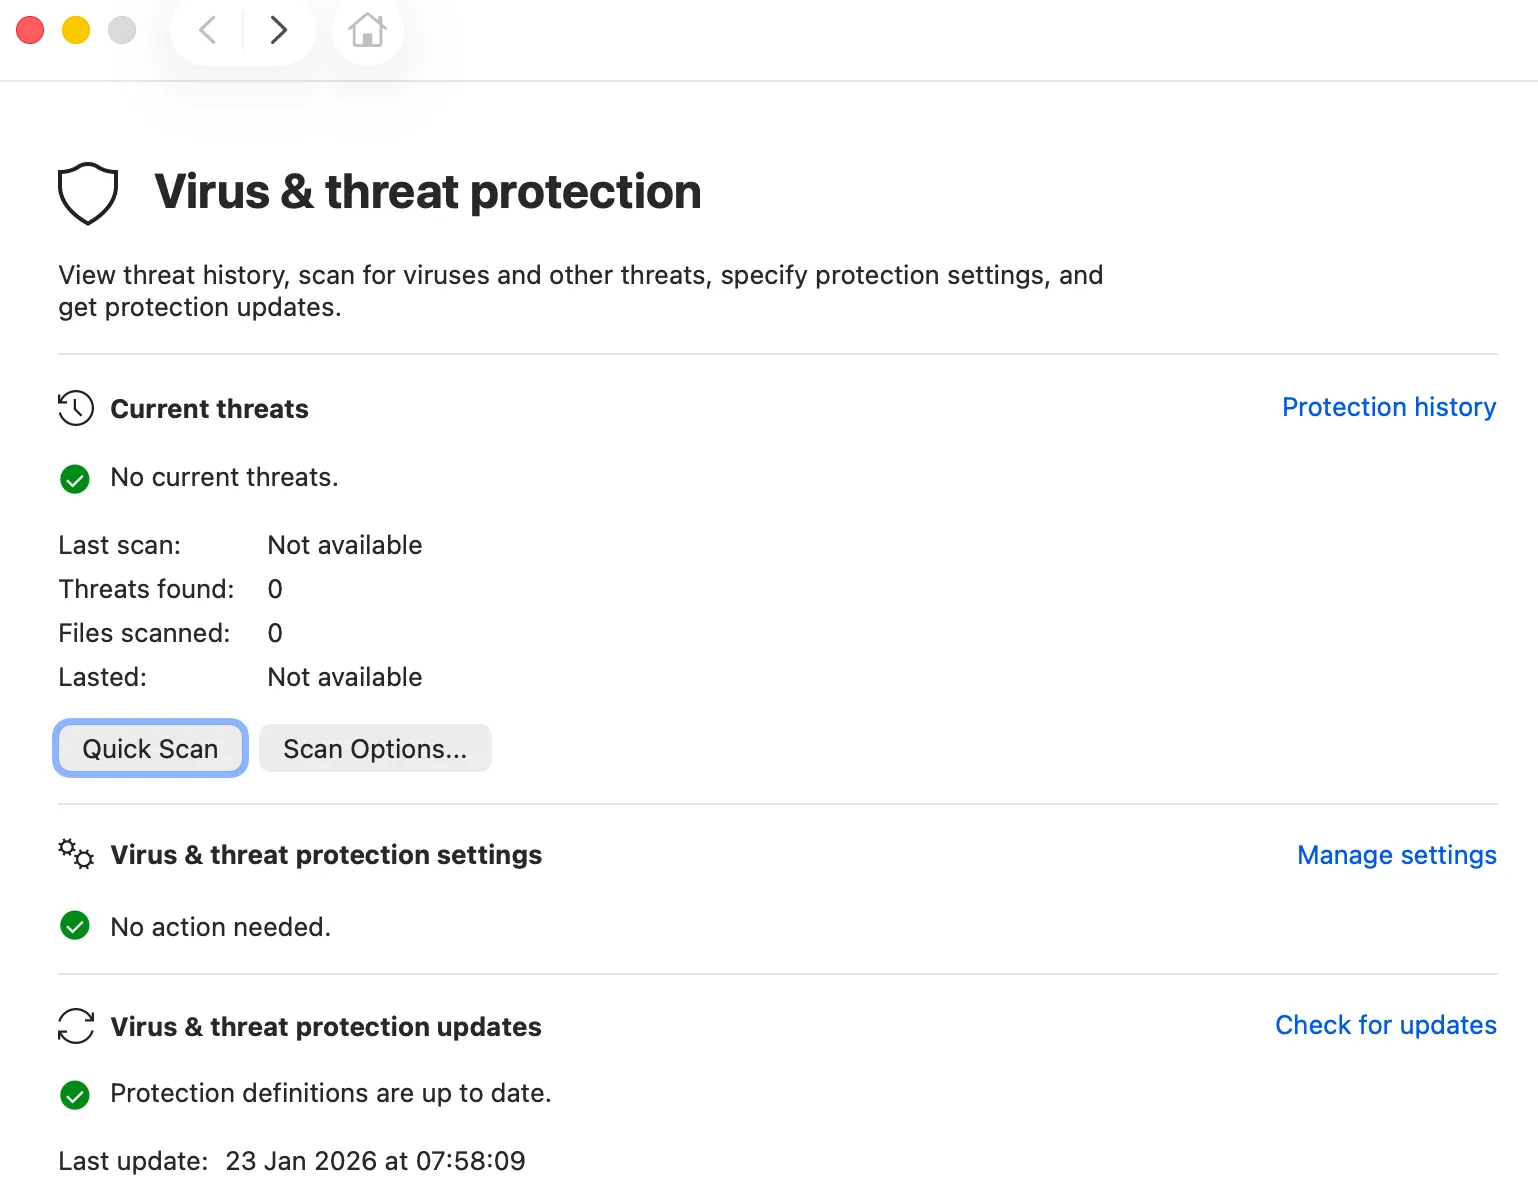
Defender for Endpoint (MDE) ist dein cloudbasierter Antivirus, der Bedrohungen auf dem System erkennt und behebt. Er integriert sich tief über moderne System Extensions und löst damit ältere Kernel Extensions ab, für mehr Sicherheit und Stabilität. MDE auf macOS erkennt Bedrohungen, indem es Hashes von Script- und Mach-O-Dateien berechnet und mit bekannten Indicators of Compromise (IoCs) vergleicht. Zusätzlich nutzt es Verhaltensanalyse, um verdächtige Aktivitäten und Muster zu erkennen, die auf eine neue oder sich entwickelnde Bedrohung hindeuten. Dieser kombinierte Ansatz erlaubt es, schädliche Aktivitäten auf dem macOS-Endpoint proaktiv zu erkennen und zu stoppen.
Konfiguration
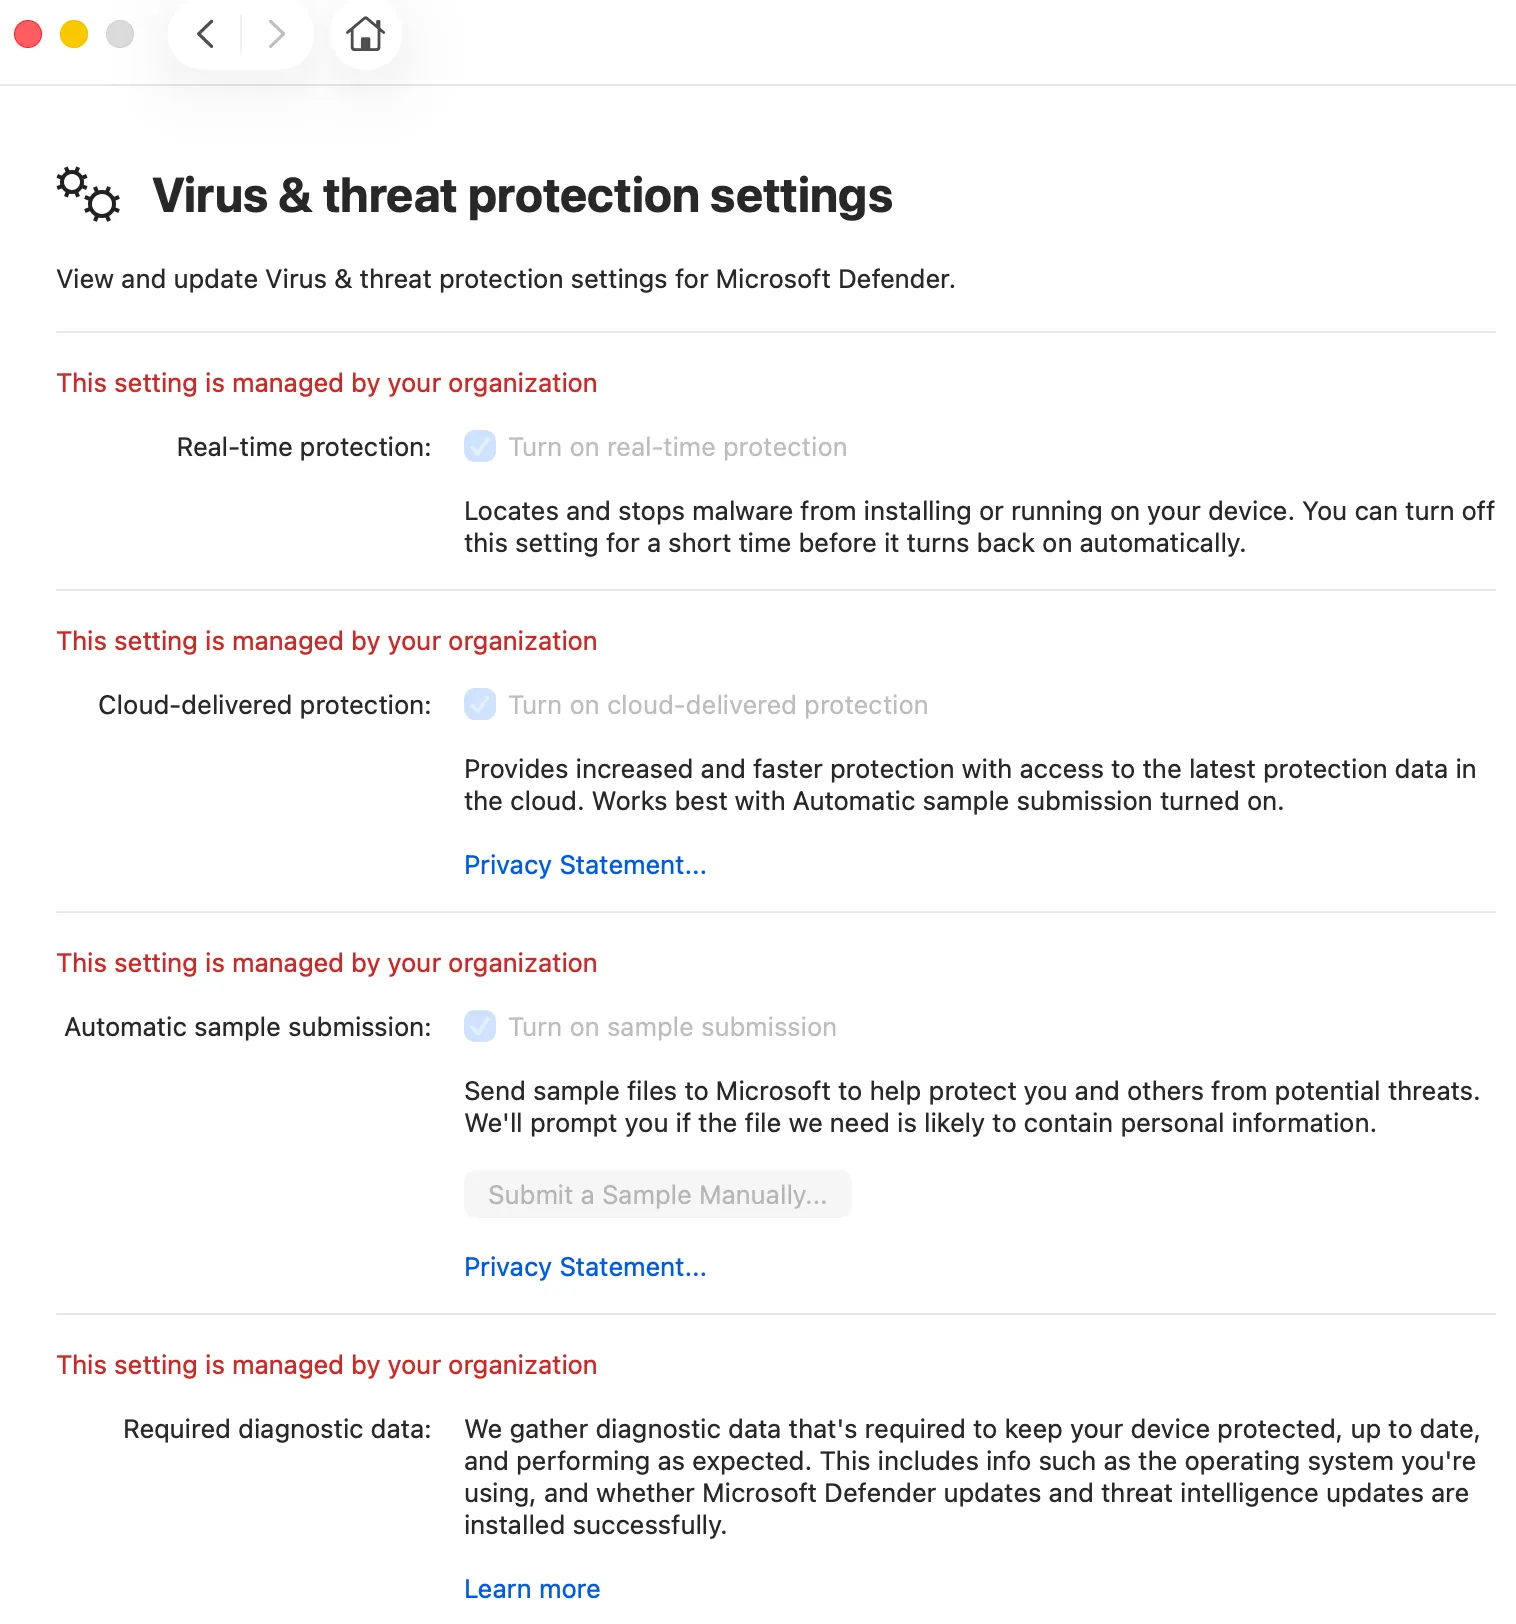
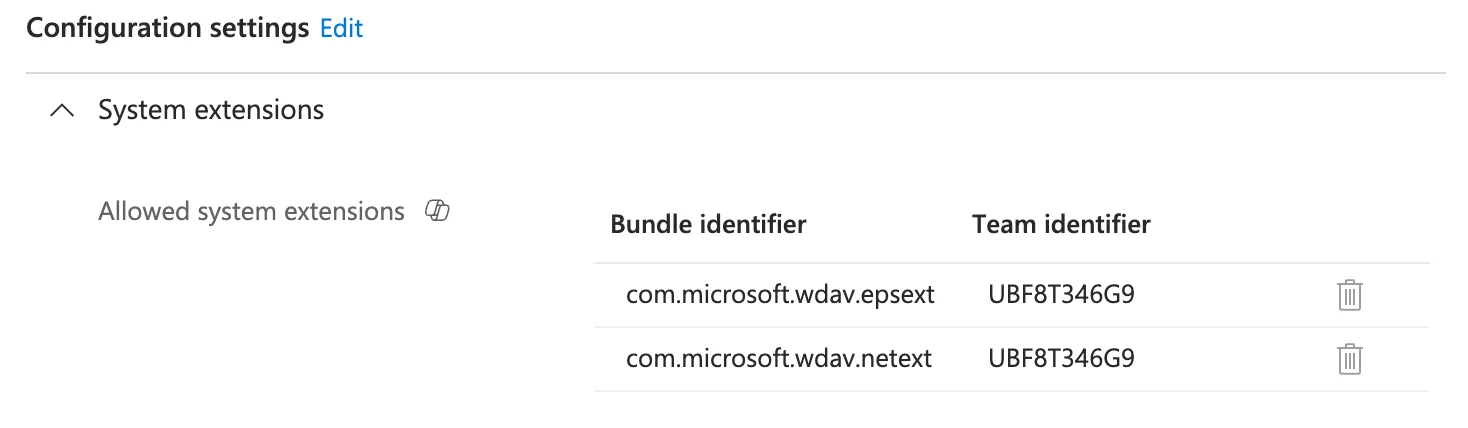
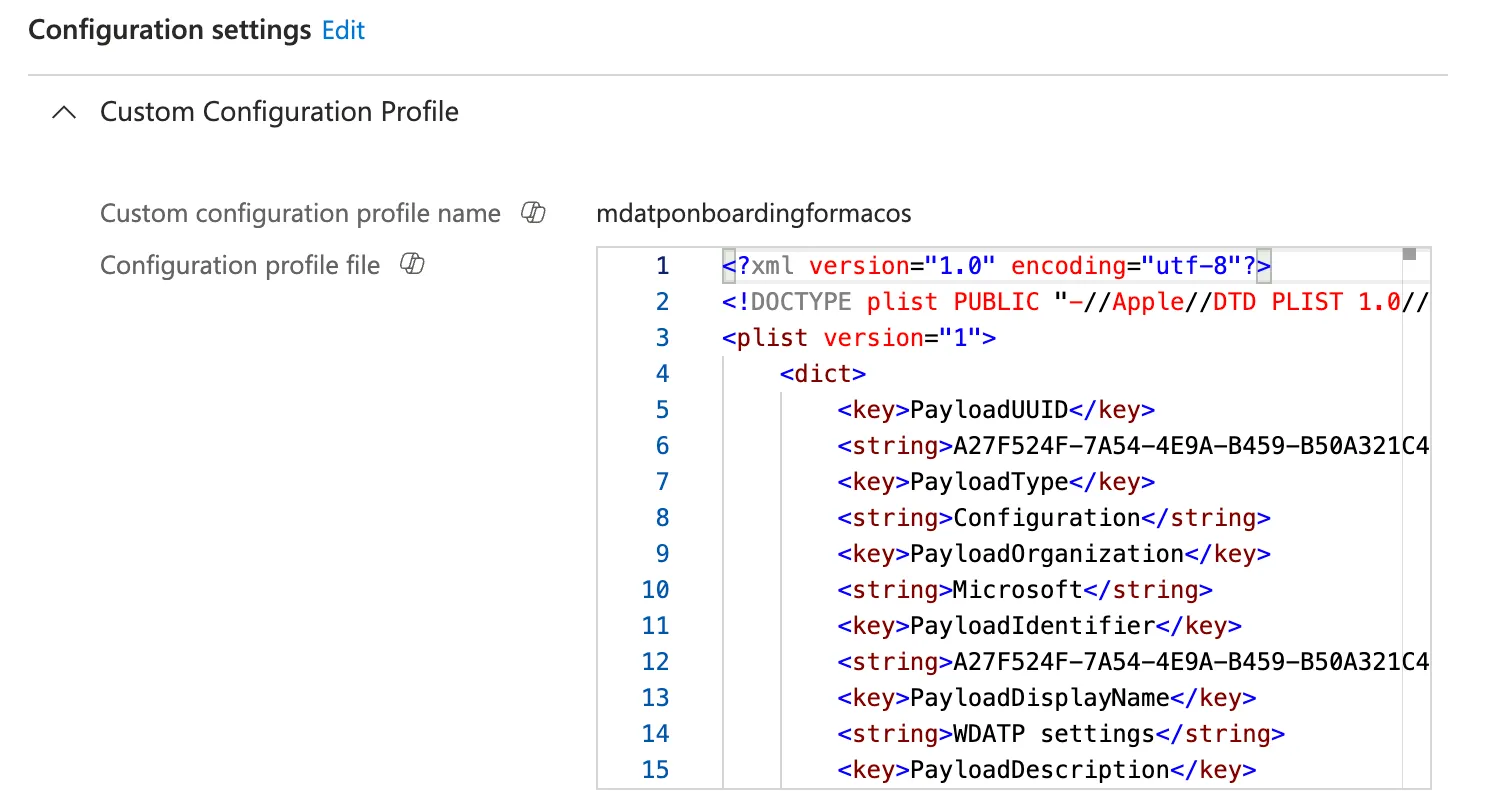
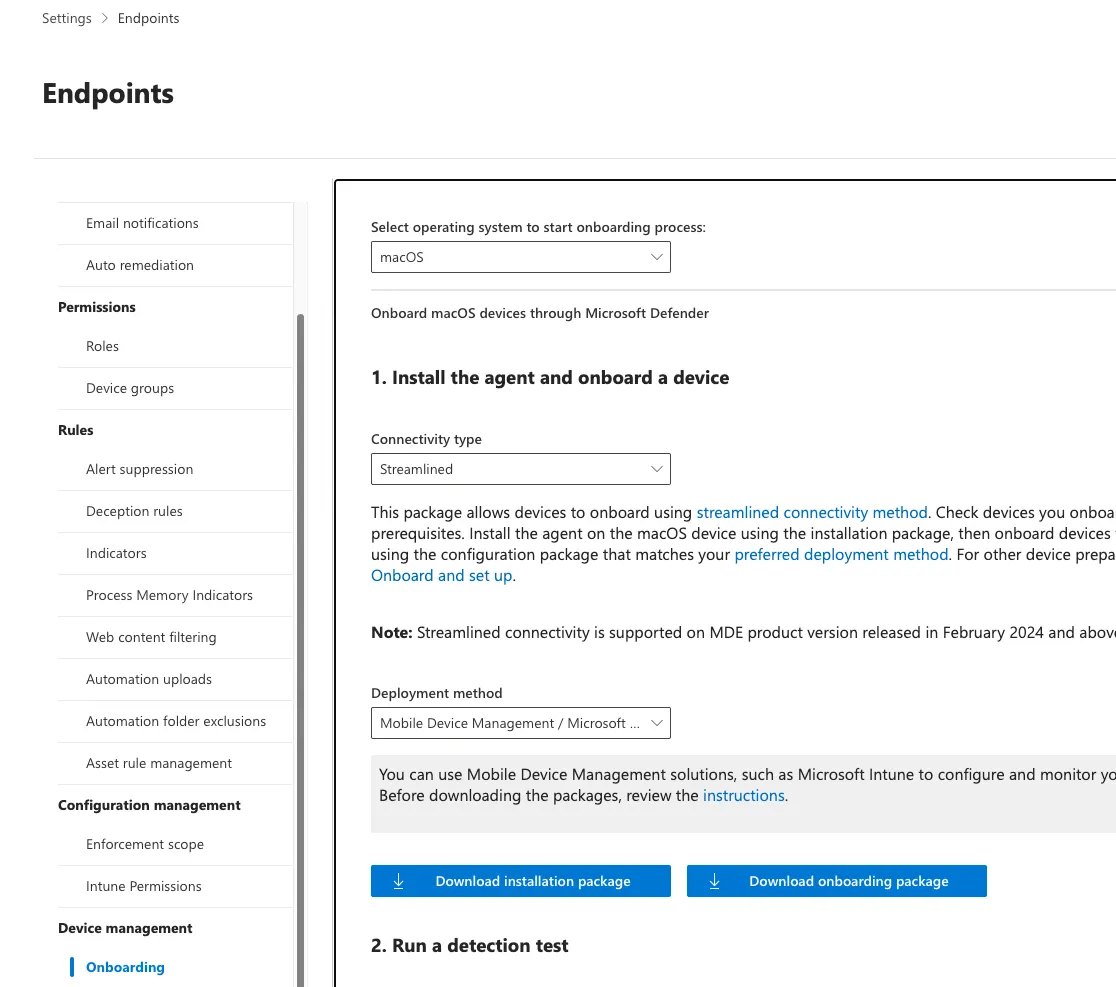
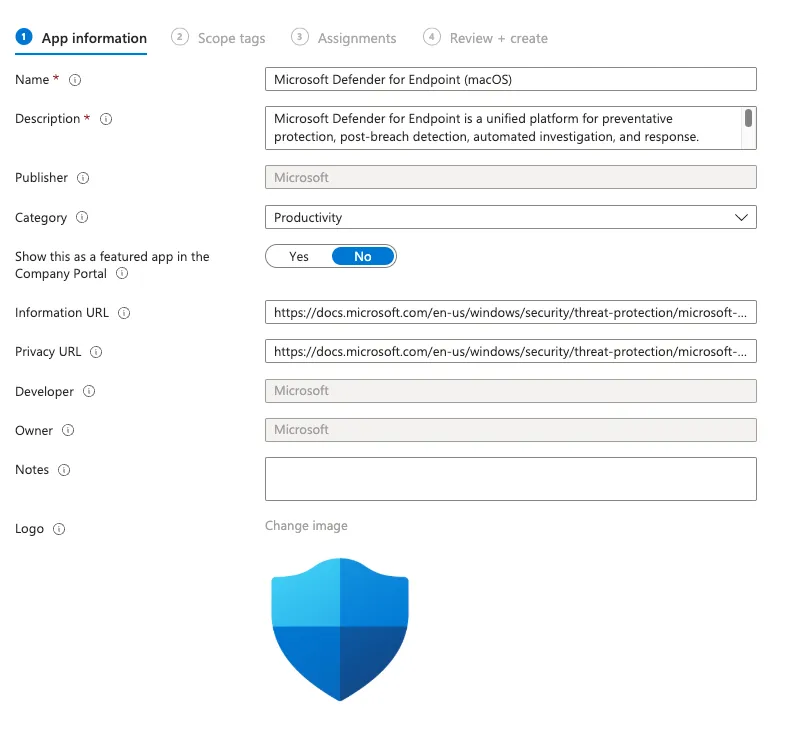
Um Defender AV und MDE auf einem macOS-Gerät zu onboarden, brauchst du die folgende Konfiguration über Intune:
- MDE Settings (Zugriff auf Systemdienste, Privacy-Regulierung)
- MDE Onboarding Package (individuell pro Tenant)
- Defender-AV-App-Deployment
Du findest es im offiziellen Microsoft-GitHub-Repo:
Global Secure Access
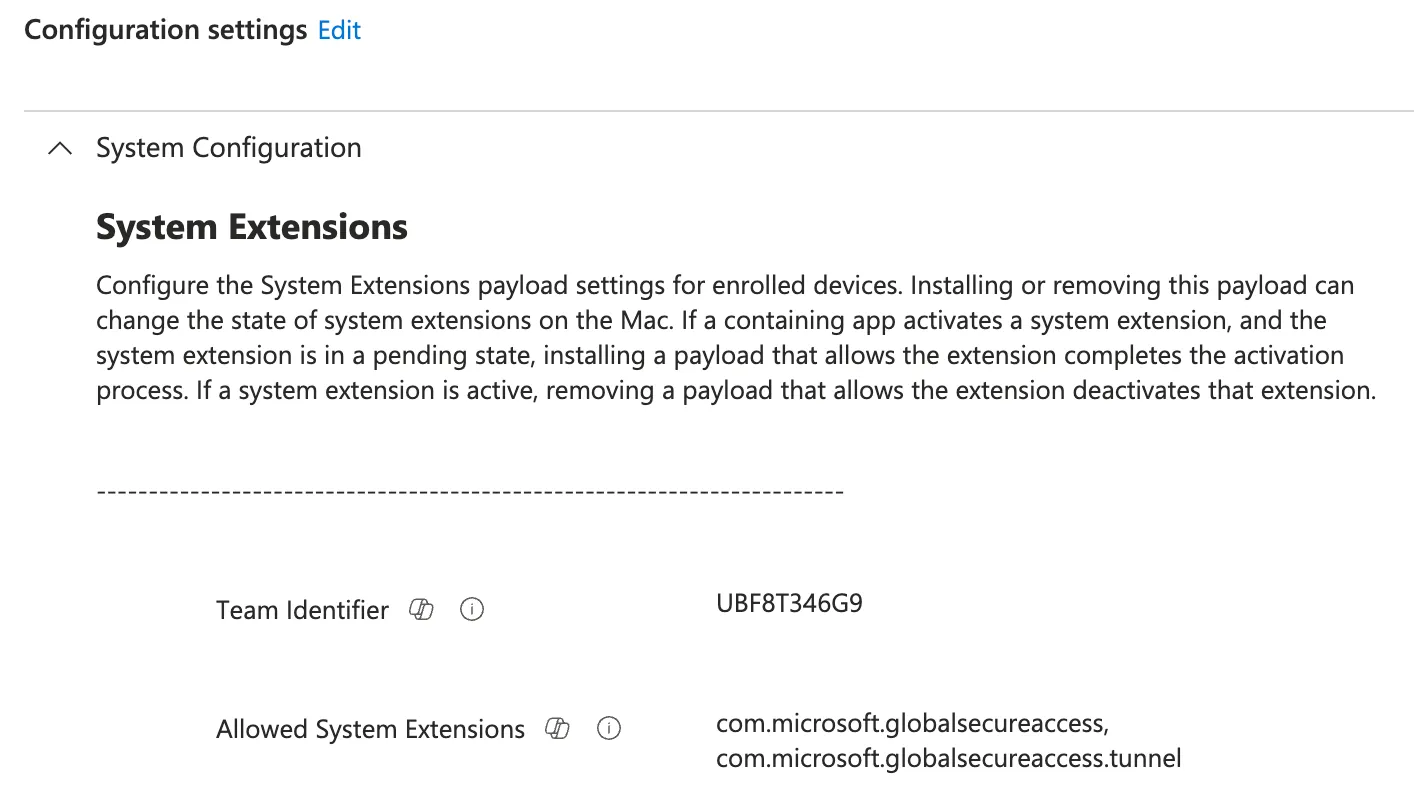
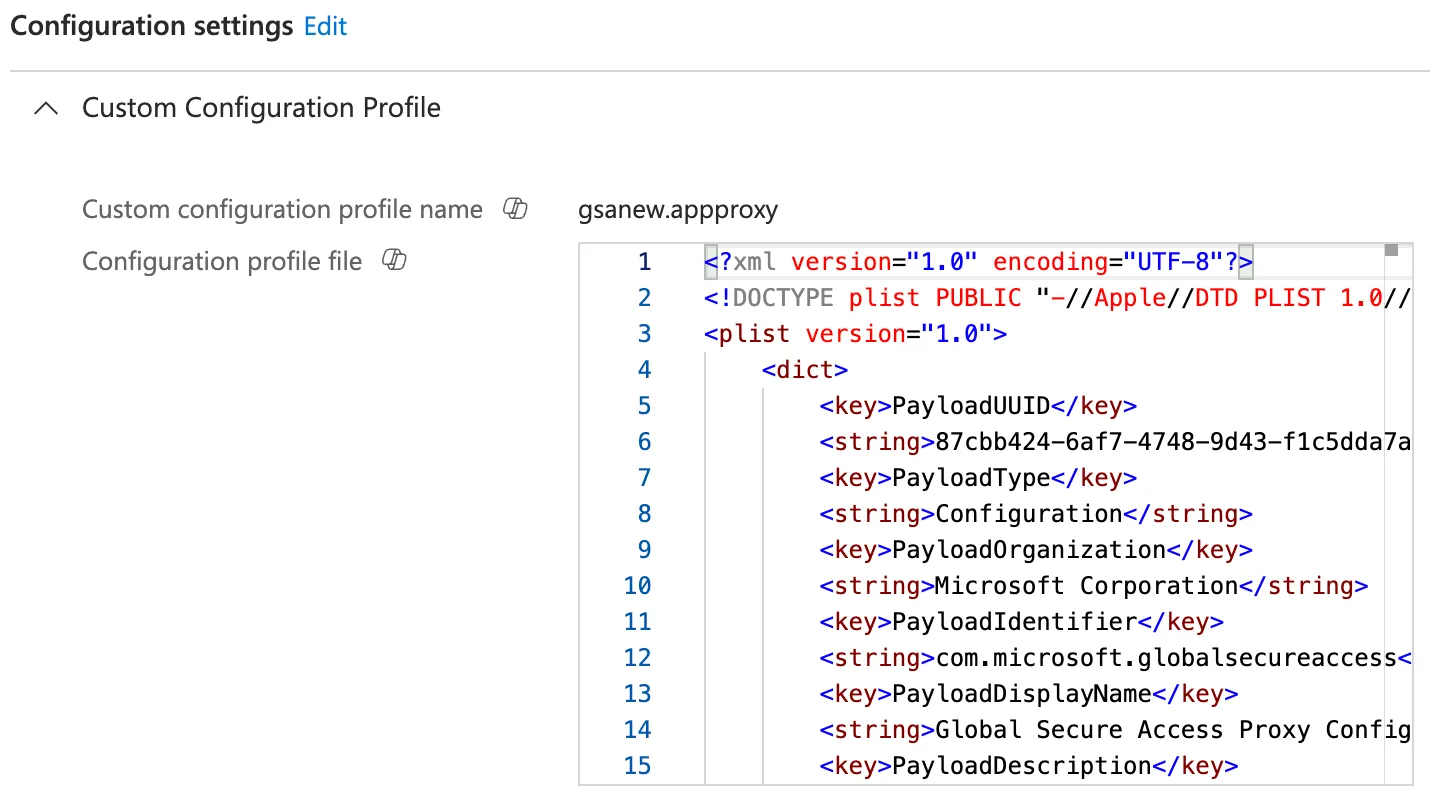
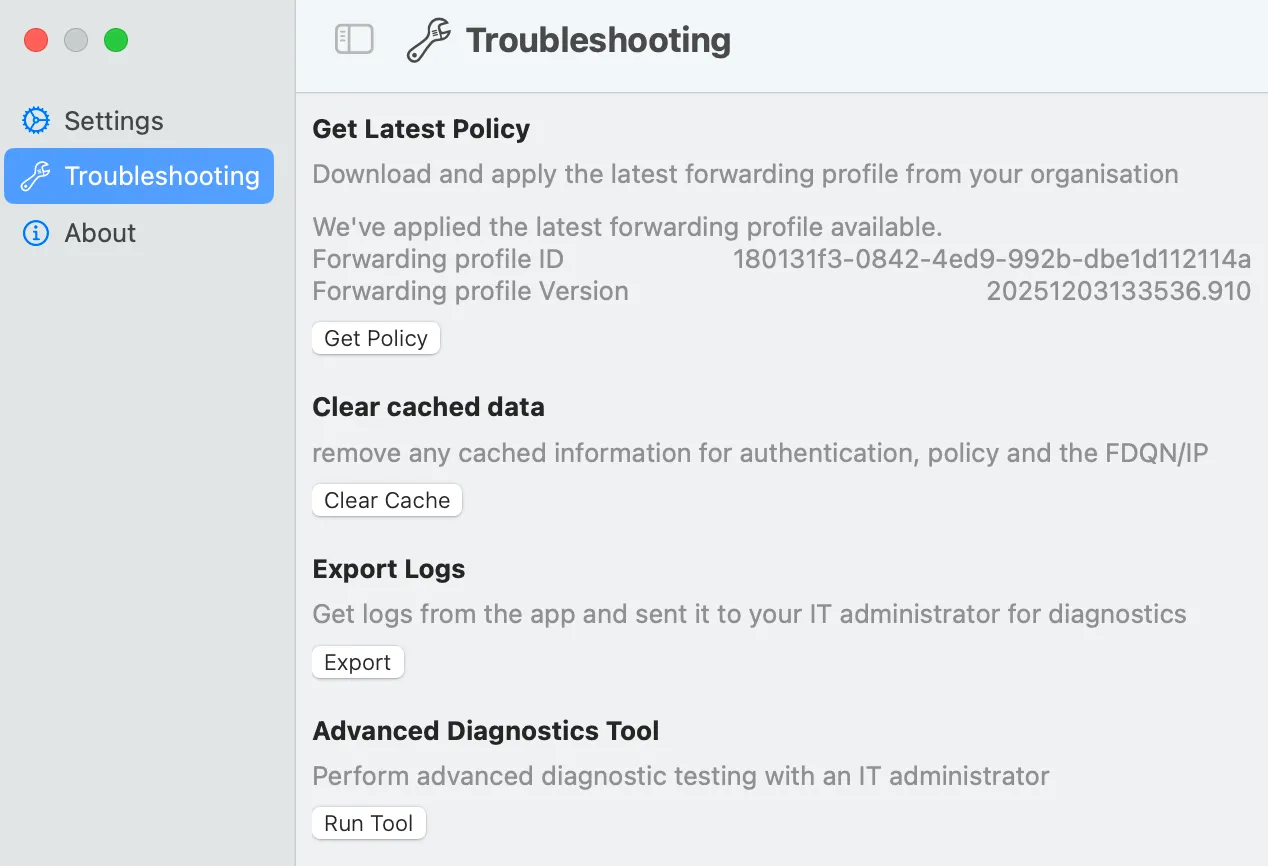
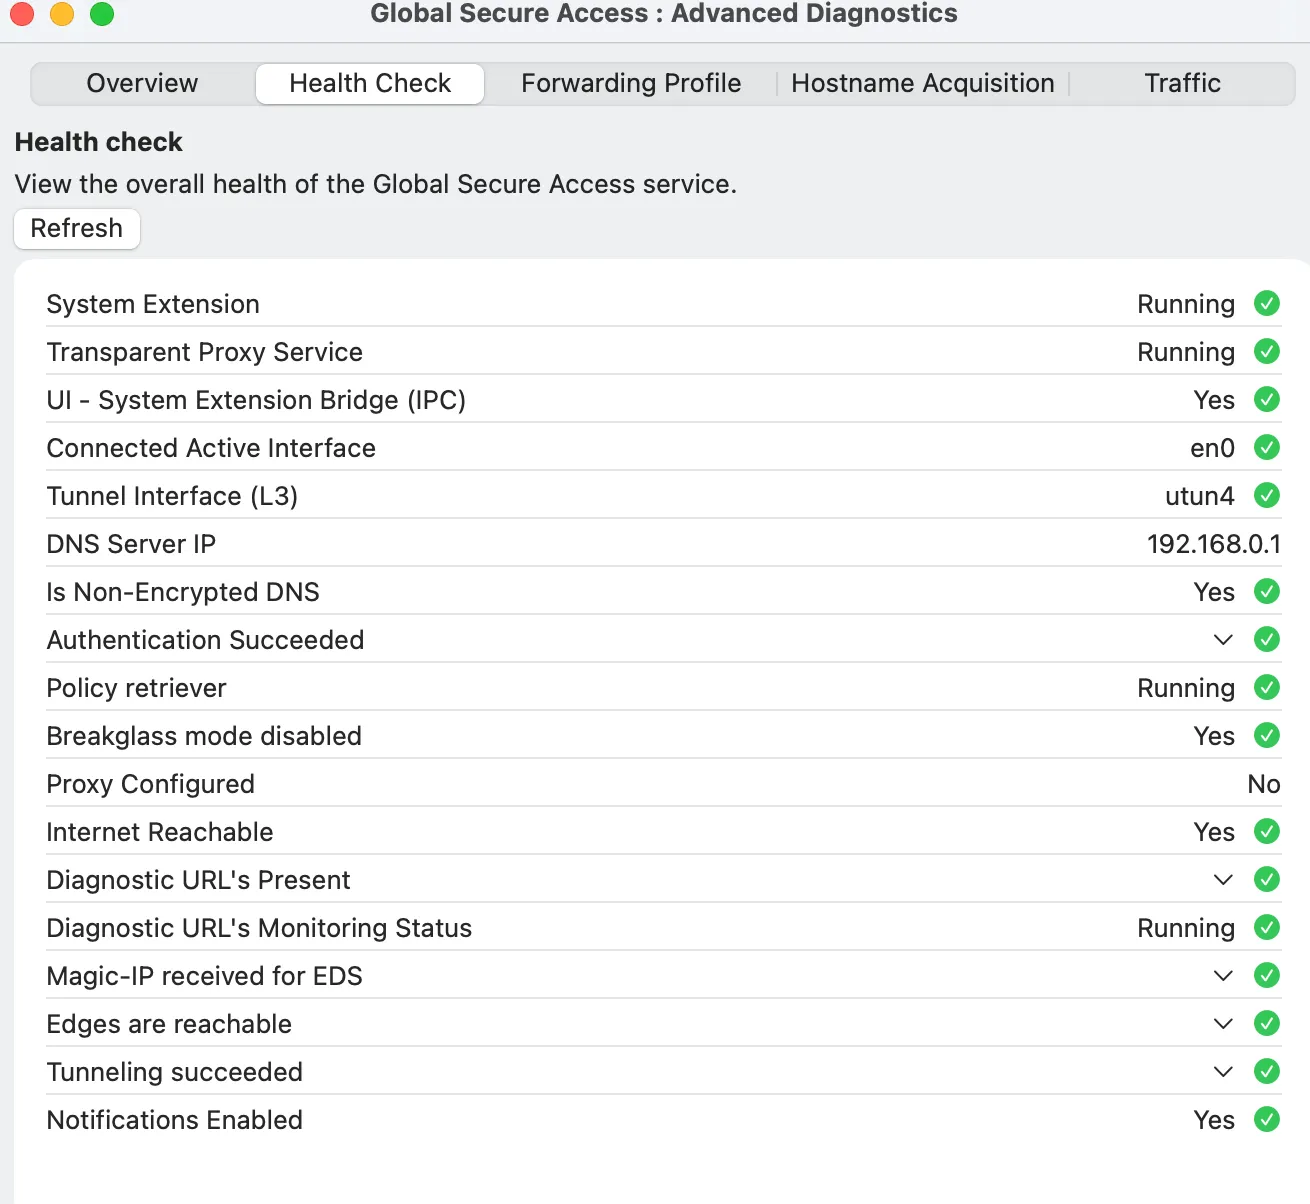
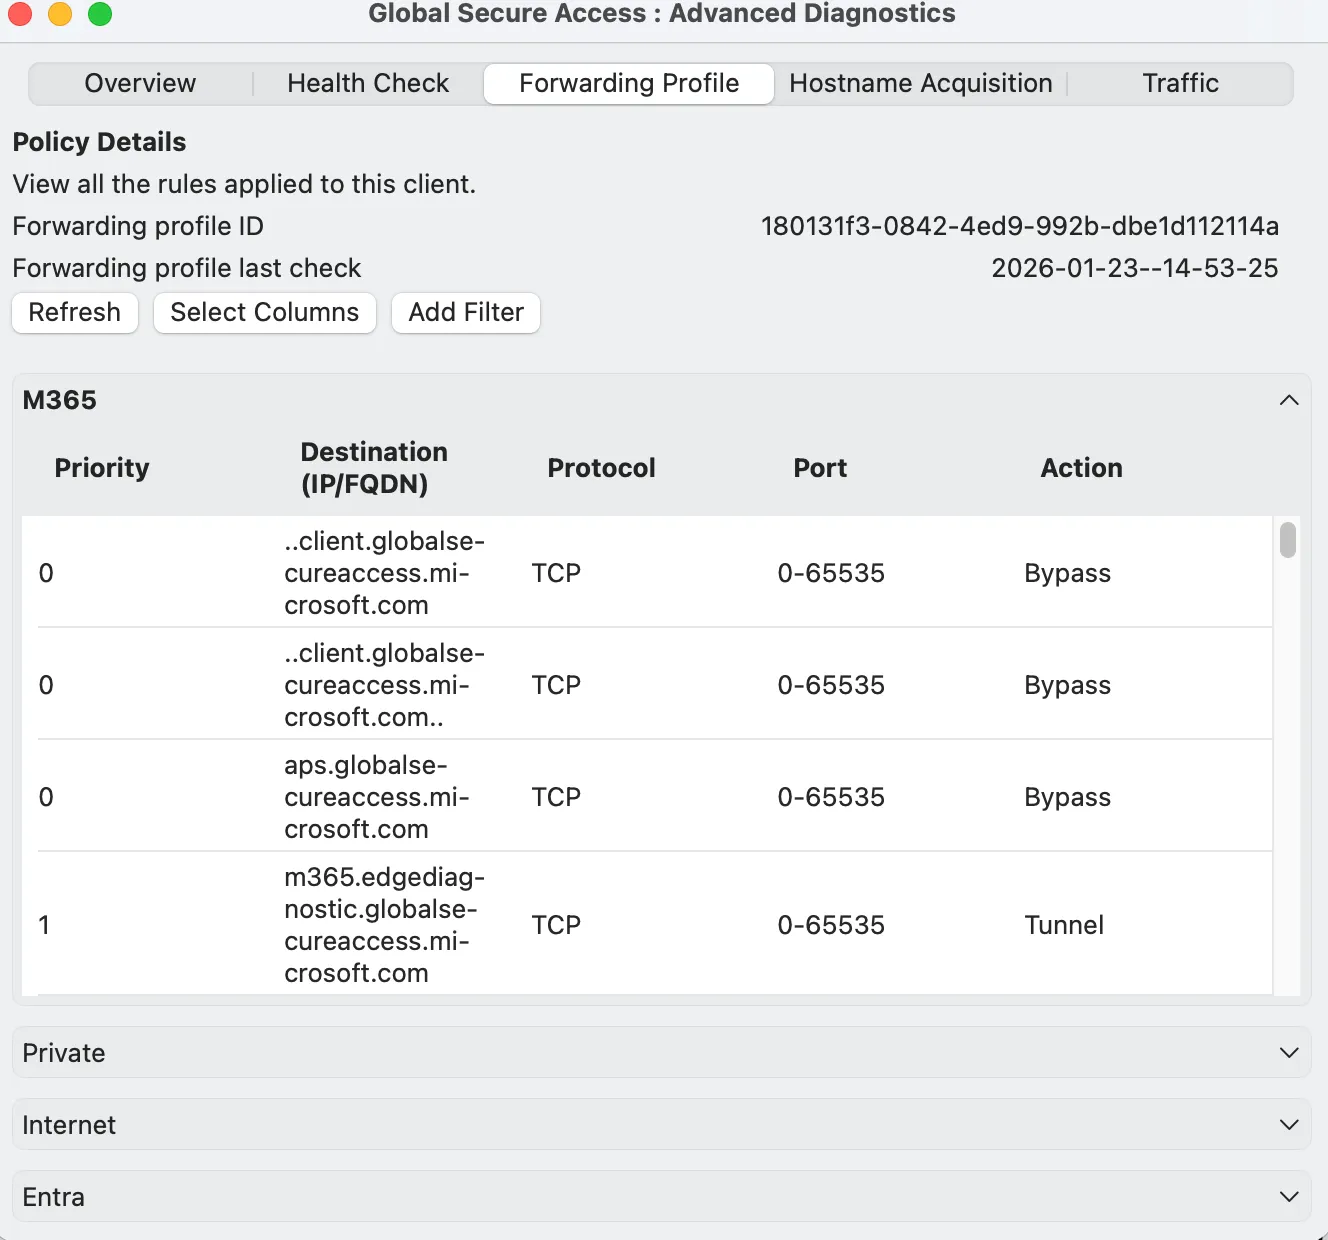
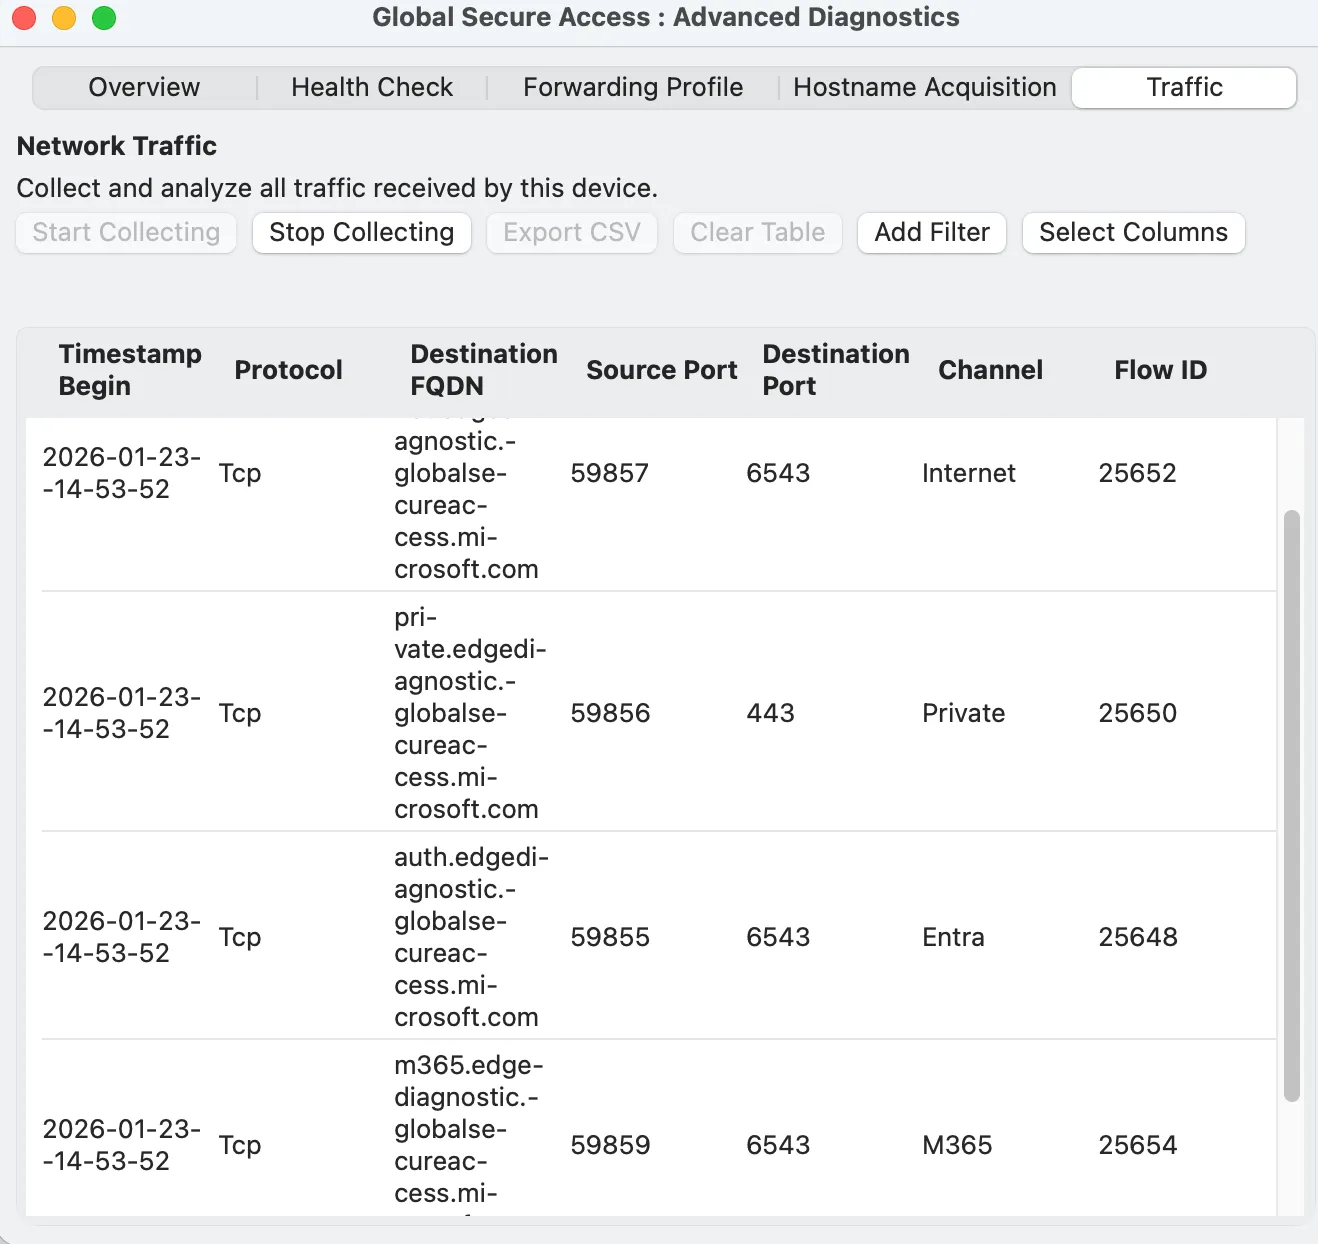
Microsoft Global Secure Access auf macOS funktioniert über eine Client-Anwendung auf dem Gerät, die den Netzwerkverkehr auf Ebene des Benutzers absichert, unabhängig vom Netzwerk, mit dem du verbunden bist. Die Hauptaufgabe des Clients: Bestimmter Netzwerkverkehr, definiert über konfigurierte «Forwarding Profiles», wird zur Security-Verarbeitung an den Global-Secure-Access-Cloud-Dienst umgeleitet, während der übrige Verkehr direkt ins Netzwerk geht. Das ermöglicht VPN-, ZTNA- und Cloud-Firewall-Funktionen. Technisch erreicht der Client das, indem er Proxy-Konfigurationen hinzufügt, und er braucht die Zustimmung des Benutzers für seine System Extension, damit er richtig funktioniert.
Konfiguration
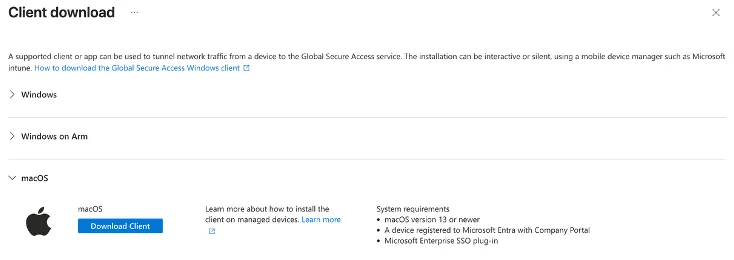
Um GSA auf einem macOS-Gerät zu onboarden, brauchst du die folgende Konfiguration über Intune:
- SystemExtension (Einstellungen)
- Proxy Configuration (VPN)
- GSA-App-Deployment
Was heisst das für Schweizer Firmen?
- Wer Macs mit Intune verwaltet, kann Defender for Endpoint und Global Secure Access im selben Setup ausrollen: Die Konfiguration läuft in beiden Fällen über Intune
- Beide Dienste setzen passende Lizenzen voraus. Prüfe vorab, welche Lizenzen dein Tenant für Defender for Endpoint und Global Secure Access schon enthält
- Global Secure Access leitet Netzwerkverkehr durch die Microsoft Cloud. Kläre vor dem Rollout mit deinem Datenschutzverantwortlichen, was das im Sinn des revDSG bedeutet, und welche Datenstandorte für deinen Tenant gelten
- Für KMU und IT-Dienstleister mit wenigen Macs reicht ein kleiner Proof of Concept auf einem eigenen Gerät, so wie in diesem Post beschrieben
powered by Oceanleaf
Verwandte Beiträge
