


Defender for Cloud Apps: Konzepte und Einstieg
Auf dieser Seite
Neben Defender for Cloud Apps als Produkt, das in diesem Post vorgestellt wird, will ich dir mehr operativen Einblick und eine Anleitung geben, wie du Microsoft Defender for Cloud Apps erfolgreich verstehst, planst und betreibst. Bevor du das hier liest, empfehle ich dir dringend, zuerst den ersten Post zu lesen.
Lösungsüberblick
Was ist Defender for Cloud Apps also? Es ist:
- Ein nativer Cloud Access Security Broker (CASB)
- Eine Cloud-App-Discovery-Plattform, die Daten aus Defender for Endpoint oder aus Firewall-Logs bezieht
- Eine granulare Steuerungsoberfläche für Zusammenarbeit und Zugriff auf SaaS-Apps (Software as a Service) im Web (Security und Compliance)
- Eine dezentrale, Cloud-basierte Lösung, bei der der Sicherheitsperimeter in der Defender Suite eingebaut ist
Architektur
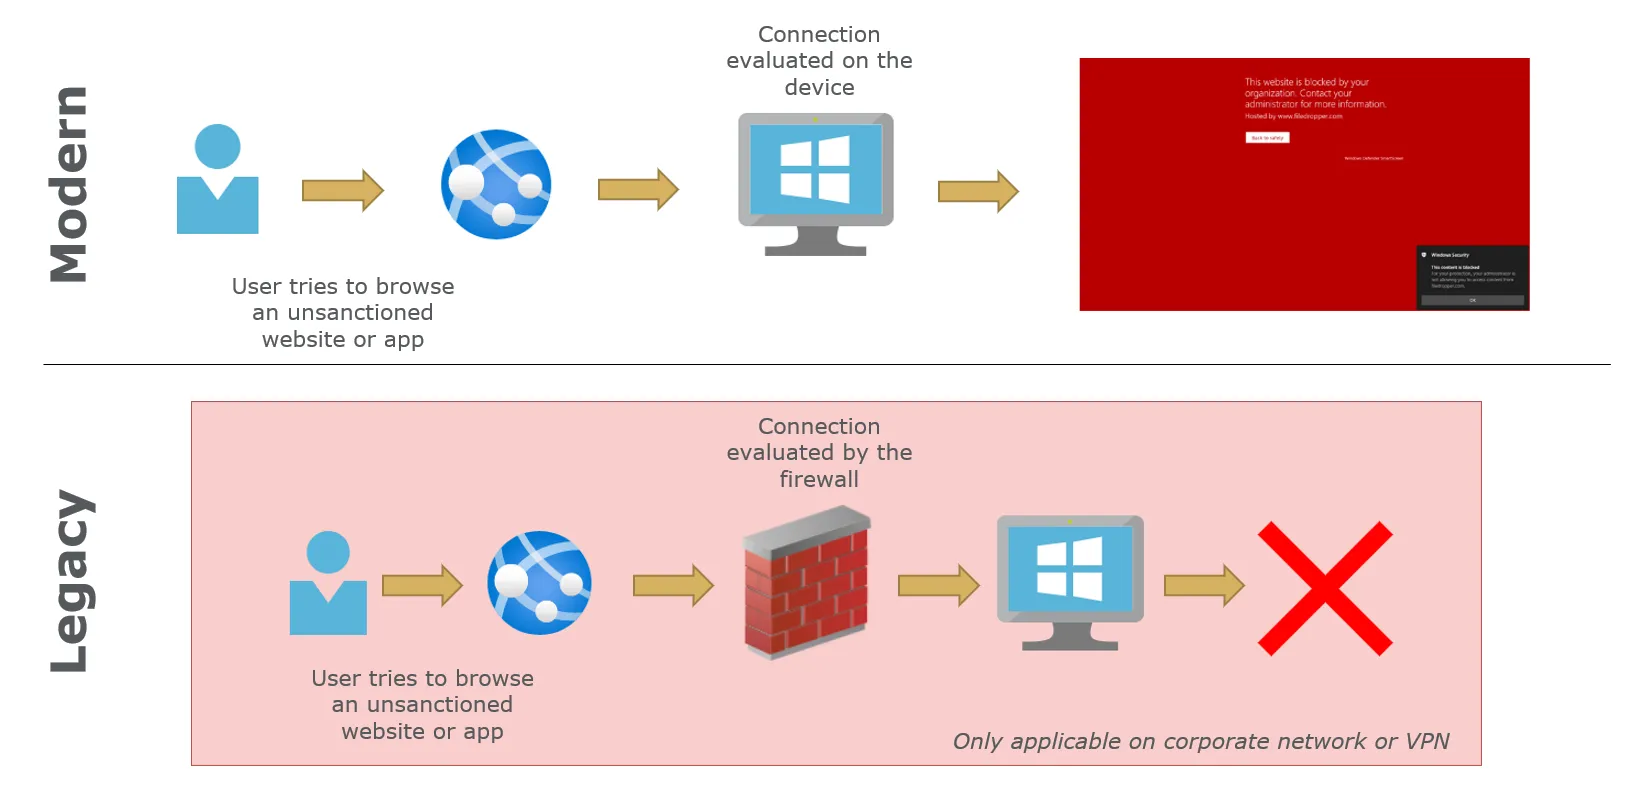
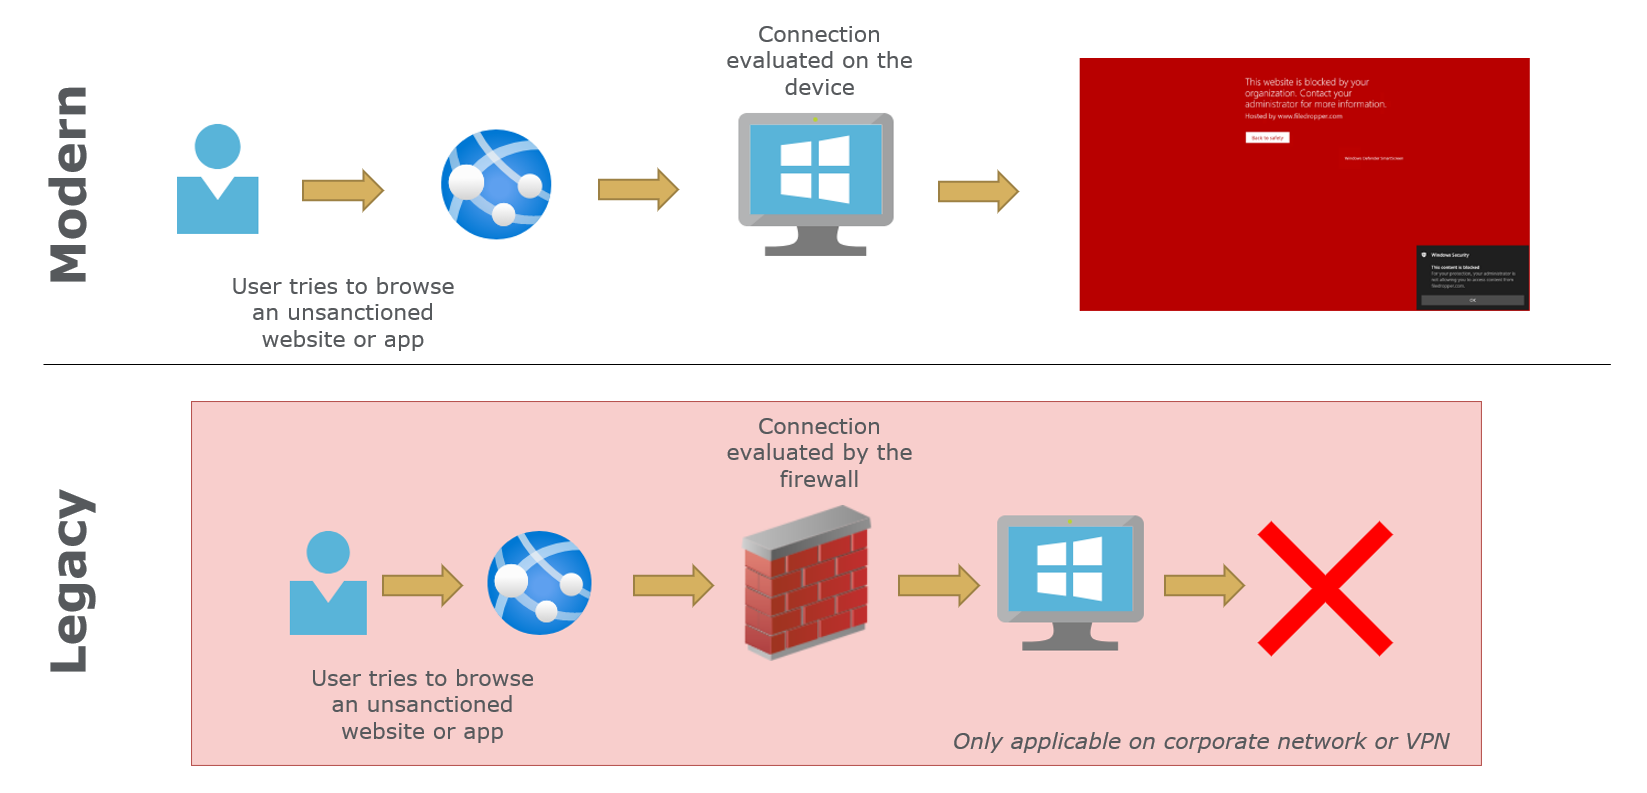
Der moderne und der klassische Ansatz bei Netzwerkkontrollen unterscheiden sich durch eine zentrale Komponente, die Firewall. Im klassischen Ablauf war sie nötig, um Verbindungen eines Clients zu kontrollieren. Im modernen Ansatz werden Verbindungen auf dem Gerät bewertet, also unabhängig vom Netzwerk.
Was sind Cloud Apps?
Die Herausforderung sind Tausende von Cloud-Anwendungen und Websites, die Benutzer für die Zusammenarbeit brauchen. Shadow IT bezeichnet Personen ausserhalb der IT, die mit separaten Konten (ohne SSO oder zentralen IdP) auf Cloud-Infrastruktur und -Apps arbeiten, die die Organisation nutzt. Das Problem: Die IT-Abteilung hat über diese Aktionen keine Governance, und es fehlt an Security und Compliance.
Cloud-App-Katalog
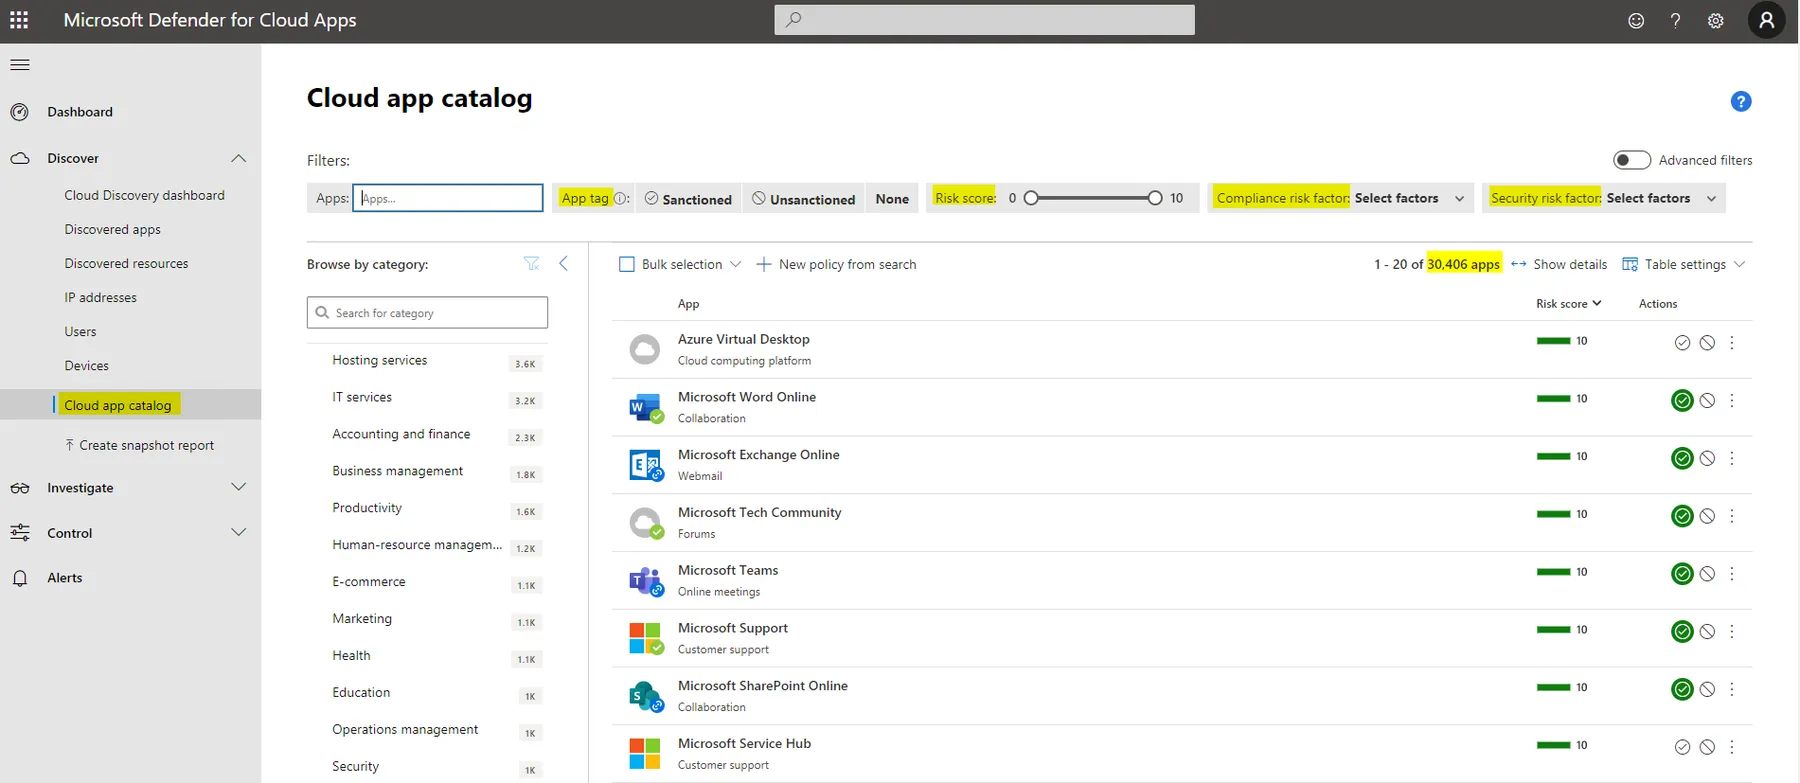
Die eigene Datenbank von Microsoft mit entdeckten Apps im Web hat über 30'000 Einträge. (Stand März 2022) Sie werden laufend ergänzt.
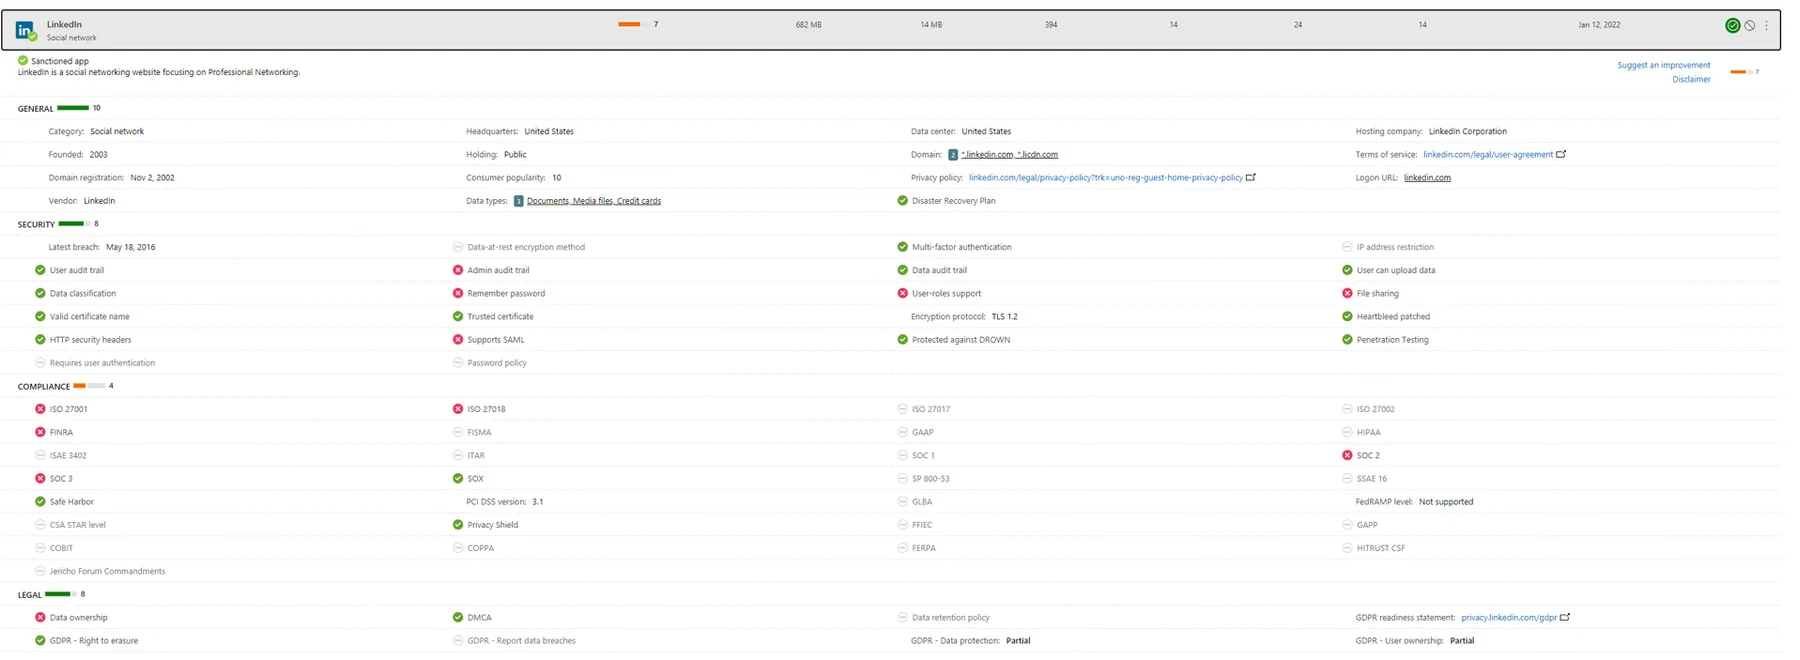
Jeder App (Beispiel LinkedIn) sind viele Informationen zugeordnet, etwa allgemeine Angaben, sicherheitsrelevante Daten und Governance-Standards. Du siehst: Es gibt viele nützliche Informationen, die ein gewöhnlicher Konsument vielleicht nie gekannt hätte.
So machst du es nutzbar
Du fragst dich vielleicht, was du mit diesen Daten anfangen sollst. Meist werden in einem späteren Schritt Policies durchgesetzt, die strikt definieren, welche Attribute einer Cloud App relevant oder sogar Pflicht sind, bevor man auf eine App zugreift. Die Score-Metriken lassen sich nach individuellen Präferenzen und Gewichtungen konfigurieren. Ausserdem arbeiten Session Controls mit Conditional Access zusammen.
App-Tags
Apps lassen sich taggen als:
- Sanctioned: die App ist grundsätzlich erlaubt und zugänglich
- Unsanctioned: die App ist grundsätzlich nicht erlaubt und möglicherweise nicht zugänglich
- Monitored: die App steht unter besonderer Beobachtung, der Benutzer erhält eine entsprechende Benachrichtigung, dass der Zugriff auf diese App überwacht wird
- Individual tag: individuell, zur Verwendung in eigenen Policies
App Risk Score
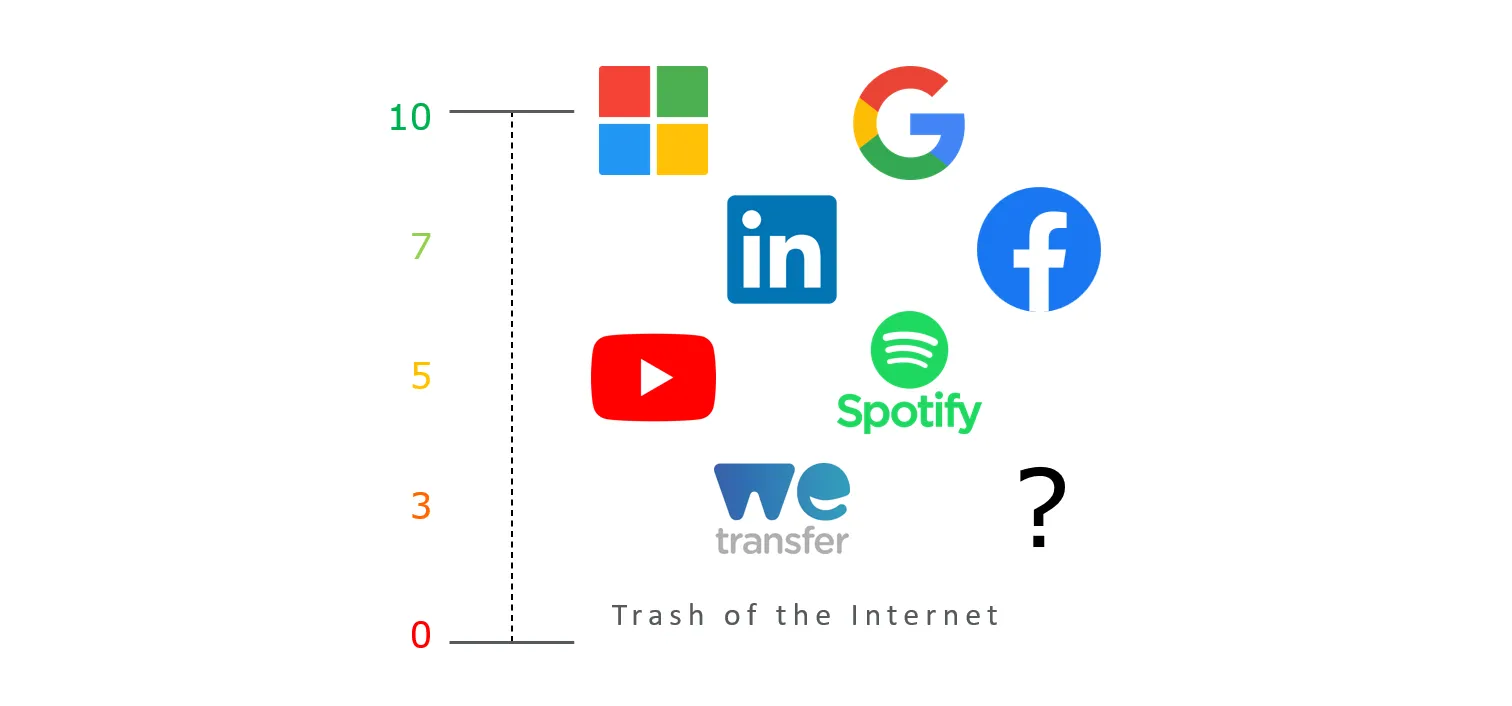
Jede Cloud App wird von Microsoft mit einem individuellen Risk Score bewertet:
- Scores von 0 (am schlechtesten, schädlich) bis 10 (am besten, harmlos)
- App Scores helfen, unerwünschte oder bösartige Apps zu erkennen
- Die Score-Metriken lassen sich auf eigene Bedenken anpassen, Microsoft erhebt aber die Daten und liefert Standard-Metriken
- Zugriff auf Apps unter einem bestimmten Score blockieren (mit Defender-for-Endpoint-Integration)
Eine Cloud App entdecken
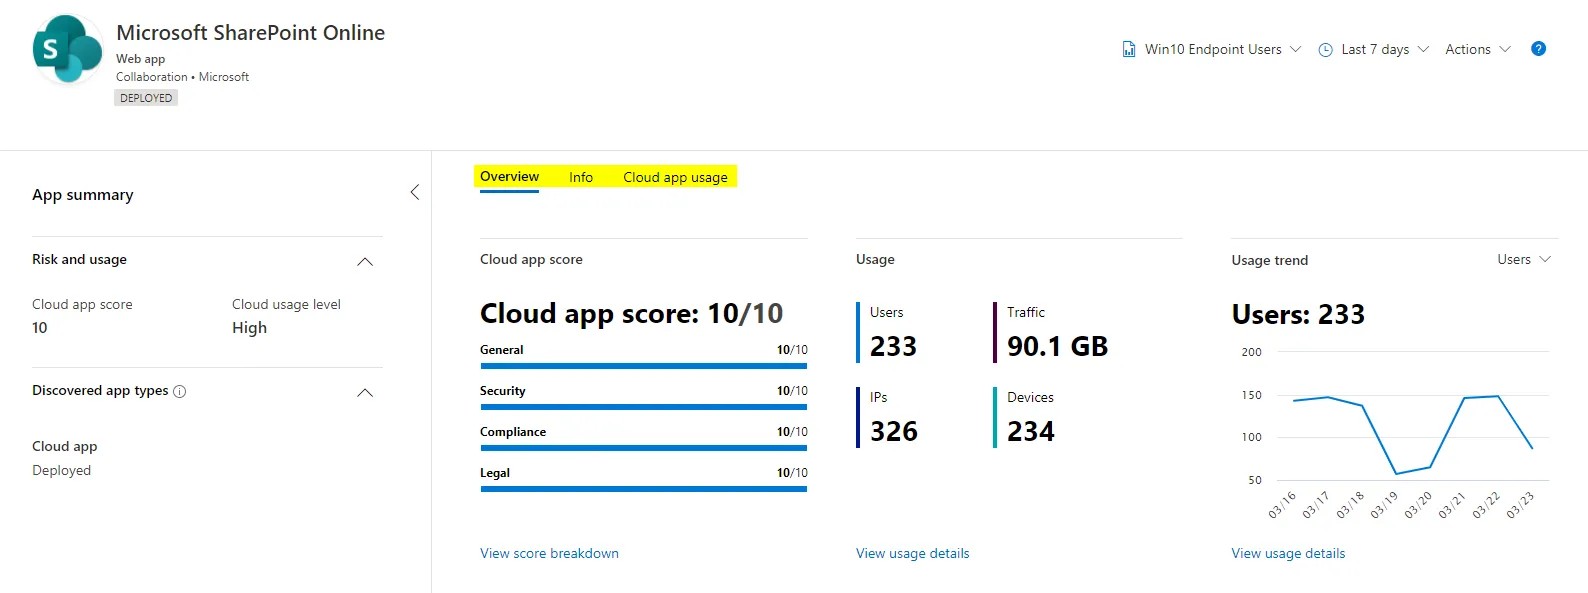
Schauen wir uns ein Beispiel an: Wir sehen eine Übersicht der App mit Informationen zu Benutzern, Geräten, IPs und Traffic.
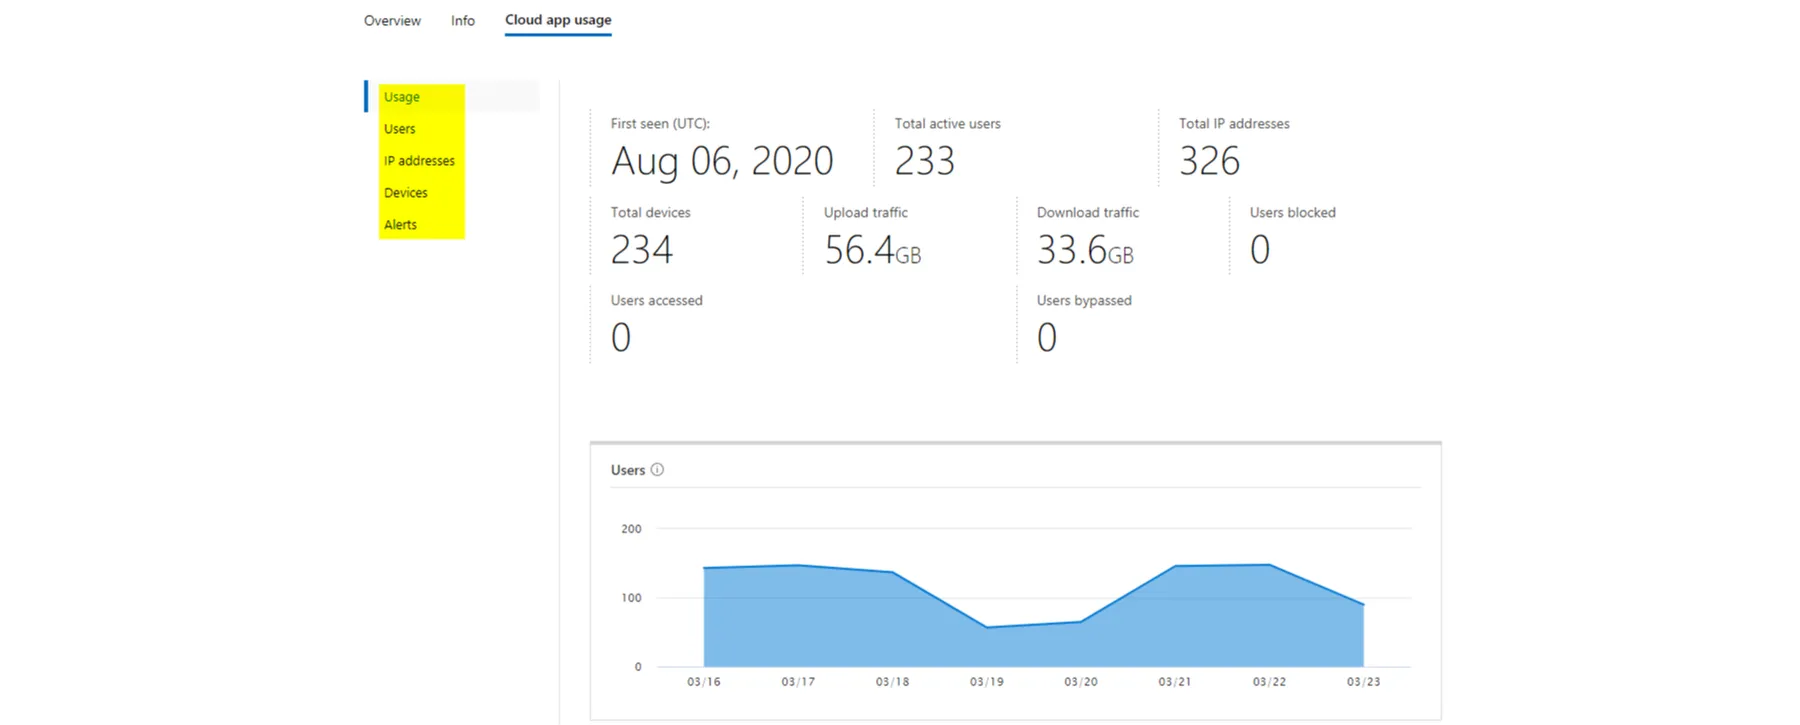
Die Nutzung wird immer als Diagramm über die Zeit dargestellt und enthält einige Zusatzinformationen. Das soll dir helfen, deine Umgebung und das Verhalten der Benutzer zu verstehen. Besonders der Traffic bei Downloads und Uploads ist entscheidend.
Discover und Investigate
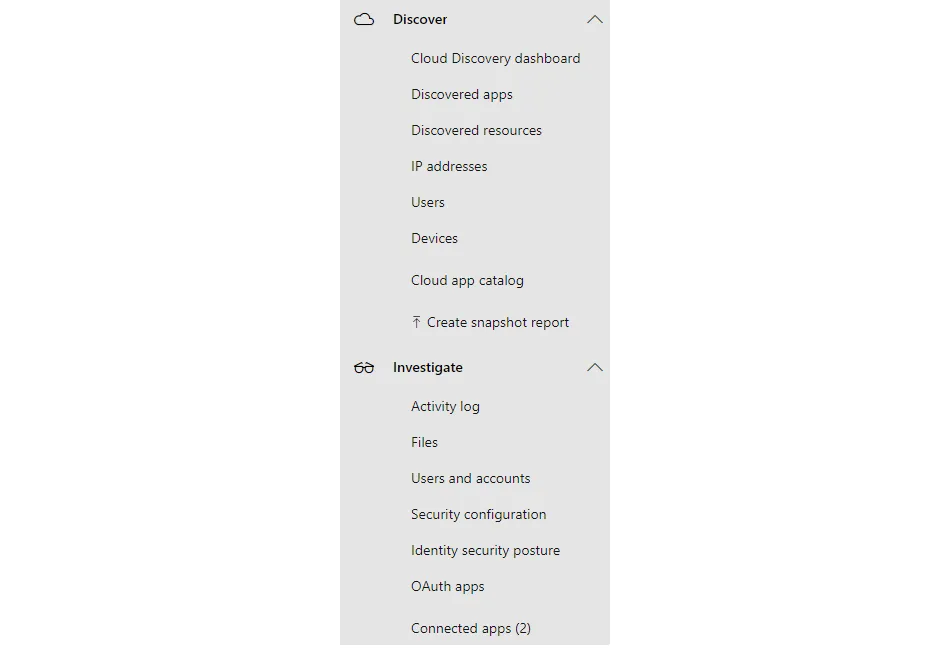
Über die ganze Plattform von Defender for Cloud Apps werden Discovery- und Investigation-Aufgaben hier zusammengeführt:
So startest du
-
Passende Lizenzen beschaffen
-
Eine Cloud Discovery durchführen
-
Daten und Verhalten analysieren
-
Ein Konzept erstellen für
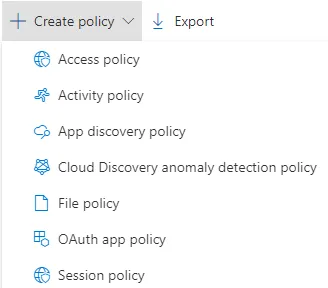
- Baseline- oder Template-Policies
- Individuelle Durchsetzung (eigene Policies)
- Betriebsleitfaden
-
Policies aktivieren
-
Auf Aktionen reagieren (Identity and Access Management, SecOps)
Überlegungen zum Rollout auf einen Blick
- Das Internet bietet eine riesige Angriffsfläche, die Interaktion der Benutzer lässt sich nicht steuern (Shadow IT)
- Neue Apps kommen laufend dazu, ohne manuelle Aktion der IT
- Die Betriebskosten sind relativ gering
- Cloud Access Security Broker (CASB) mit einem grossen App-Katalog, bewertet nach Security- und Compliance-Kriterien
- Informiere und kommuniziere über den Einfluss und die Macht dieses Tools
- Schau dir die entdeckten Apps und ihre Scores an
- Der Betrieb ist durch Echtzeit-Alerts sehr intuitiv
- Informationen zu Identitätsereignissen stehen zur Untersuchung und Korrelation bereit
- Führe einen Prozess ein, um Apps mit niedrigem Score zu sanktionieren
- Die Integration in die Defender Suite ist eng, und die Daten aus Defender for Cloud Apps sind ein Muss
Wenn du mehr darüber lernen willst, lies: A tour through Defender for Cloud Apps
Tipp: Prozess, um Apps (neu) zu sanktionieren
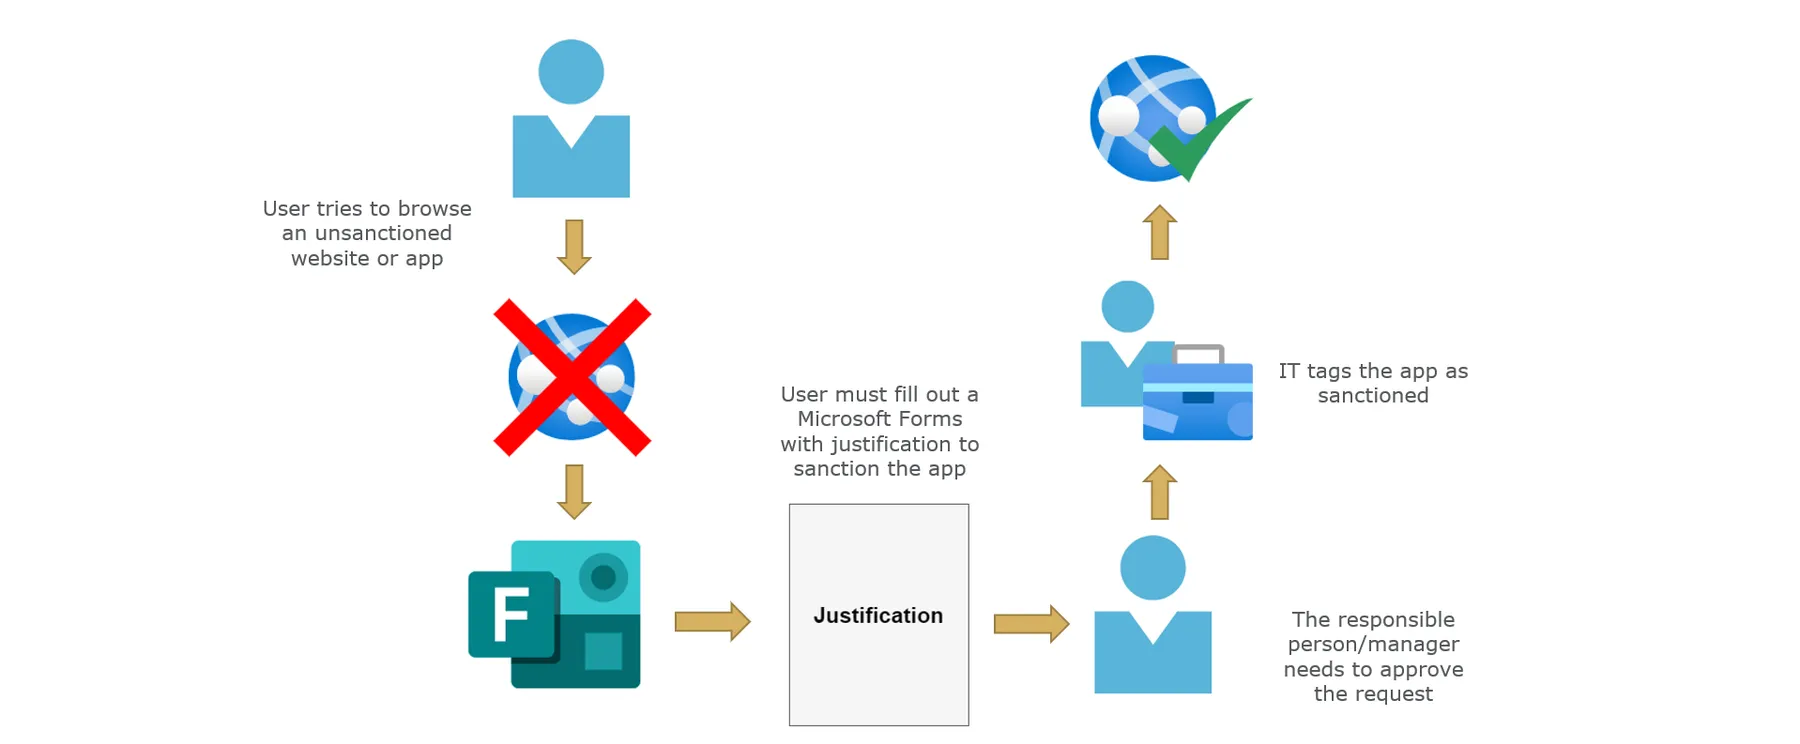
Wenn die Policies strikt durchgesetzt werden und der Zugriff zusätzlich über Defender for Endpoint blockiert wird, solltest du ein Konzept bereit haben, das den Prozess der (Neu-)Sanktionierung von Anwendungen beschreibt.
Ich würde ein Microsoft Forms bereitstellen, das den Hintergrund für die Nutzung einer App oder Website samt Begründung abfragt. Danach sollte ein Security Manager die Anfrage prüfen und genehmigen oder ablehnen.
Was heisst das für Schweizer Firmen?
- Shadow IT und revDSG: Wenn Mitarbeitende nicht freigegebene Cloud-Dienste nutzen, fliessen Personendaten womöglich an Anbieter, die du nicht kennst. Discovery zeigt dir, welche Dienste im Einsatz sind, und ist damit eine Grundlage für die technischen und organisatorischen Massnahmen nach revDSG
- App-Katalog: Die Risk Scores stammen von Microsoft. Prüfe bei Apps mit Personendaten zusätzlich selbst, wo der Anbieter die Daten bearbeitet und ob eine Auftragsbearbeitung vereinbart ist
- Lizenz: Defender for Cloud Apps ist in einigen Microsoft-365-Lizenzen enthalten, der Umfang hängt von der Lizenz ab. Klär ihn vor dem Rollout
- Kleine Firmen: Starte mit der Discovery und einer kurzen Liste von Sanctioned und Unsanctioned Apps, bevor du Policies durchsetzt
Verwandte Beiträge
