


Entra B2B und External ID Discovery
Einleitung
Mit Menschen ausserhalb deiner Organisation zu arbeiten, seien es Kunden, Partner oder andere Unternehmen, gehört in einer vernetzten Welt zum Alltag. Mit Microsoft Entra wird die digitale Zusammenarbeit sicher und beherrschbar. Es hilft, digitales Vertrauen aufzubauen, lässt Teams Inhalte teilen, über Firmengrenzen hinweg zusammenarbeiten und geschützt bleiben, während sie SaaS-Apps verschiedener Anbieter nutzen.
Microsoft Entra ist die Cloud-Identitätsplattform von Microsoft, die das Identity and Access Management (IAM) für digitale Konten innerhalb und ausserhalb deiner Organisation antreibt. Sie bringt viele Security-Features mit, darunter Single Sign-on (SSO), Conditional Access, Identity Governance (Lifecycle-Kontrolle), Tenant Trust, B2B Direct Connect und mehr. Microsoft Entra External ID ermöglicht es externen Benutzern, sich mit ihrem eigenen Identity Provider zu authentifizieren, während sie auf Ressourcen in deinem Tenant zugreifen.
Dieser Artikel gibt dir einen klaren Überblick über Microsoft Entra External ID: Er erklärt die Kernfunktionen, praxisnahe Anwendungsfälle und Security-Überlegungen. Am Schluss findest du ausserdem eine fertige Community-Lösung, mit der du Gastbenutzer in deinem Tenant nachverfolgen und verstehen kannst.
Entra External ID im Schnellüberblick
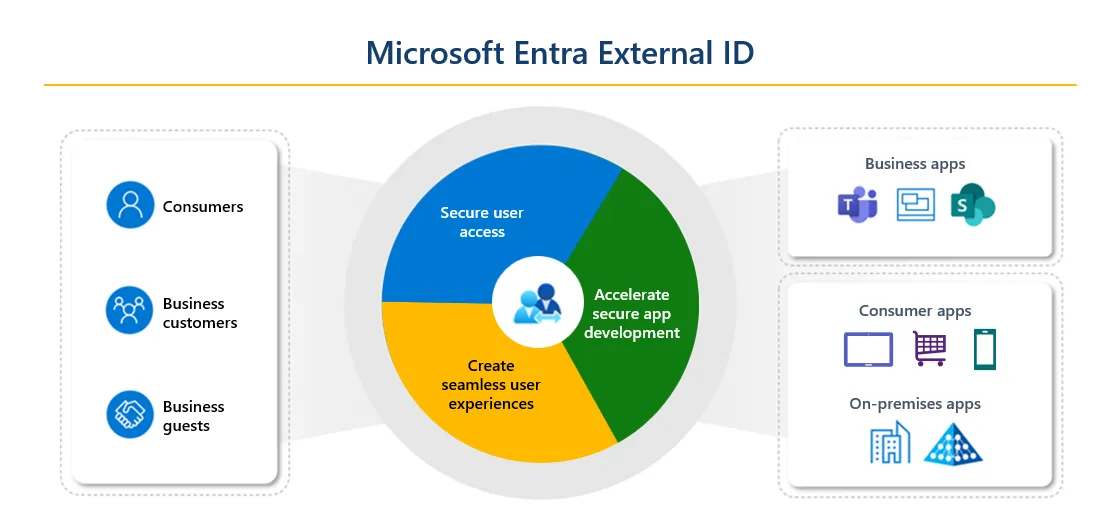
In diesem Abschnitt lernst du die Kernprinzipien kennen, um Entra External ID zu verstehen.
_Quelle: _Microsoft
Anwendungsfälle
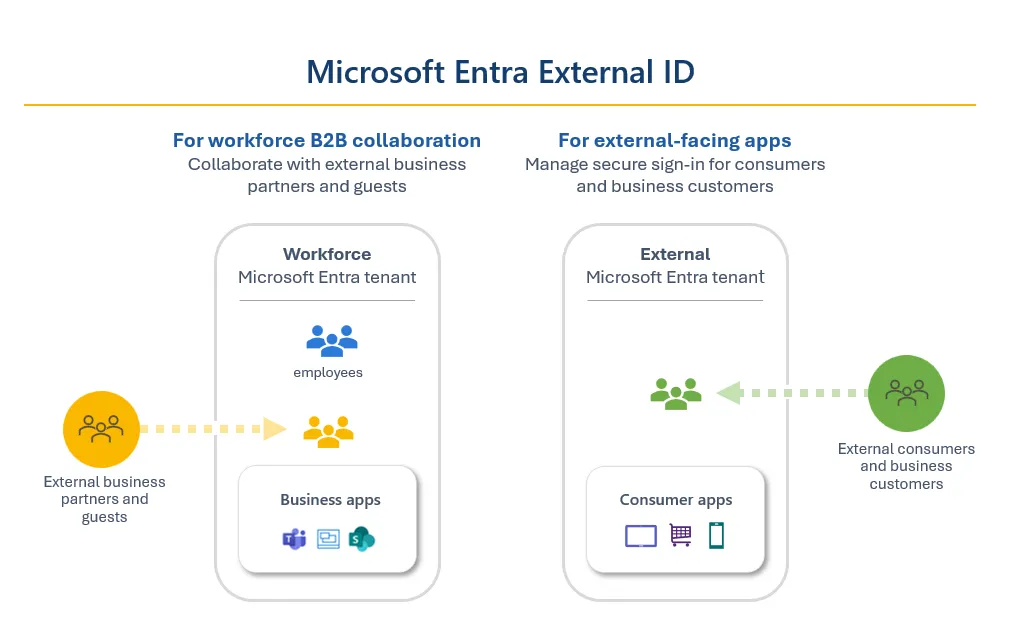
Entra External ID besteht aus zwei primären Anwendungsfällen, die sich in Funktionsumfang, Security-Überlegungen und Zielgruppe unterscheiden.
Workforce Tenants
Workforce Tenants sind die vertrauten Microsoft-Entra-ID-Instanzen, die deine Benutzer, Ressourcen und Anwendungen verwalten. Zu External ID gehören sie durch die Möglichkeit, Benutzer aus externen, fremden Tenants einzuladen, ihrem Home Tenant. Sobald der Gast die Einladung annimmt, erhält er eine digitale Identität in deinem Resource Tenant und kann sich mit seinen bestehenden Anmeldedaten authentifizieren, um auf die Ressourcen zuzugreifen, die du geteilt hast.
- Ein einzelner Tenant, volle Identity Security und Governance
- B2B Collaboration auf Enterprise Apps (SaaS)
- Gäste aus anderen Entra Tenants, Microsoft-Konten (Consumer) oder anderen Social Identities einladen
External Tenants
Ein External Tenant ist für identitätsbezogene Aufgaben externer Benutzer gedacht, typischerweise Konsumenten oder Geschäftskunden. Er unterstützt Registrierung, Authentifizierung und Zugriff auf Apps und Ressourcen im Rahmen eines Customer-Identity-and-Access-Management-(CIAM)-Szenarios. Anders als ein Workforce Tenant ist diese Umgebung gezielt für externe Zielgruppen gebaut und wird meist separat konfiguriert, damit Kunden- und interne Identitätsverwaltung sauber getrennt bleiben.
- B2C Identity Provider, getrennte Tenant-Konfiguration
- Neuen Tenant in der Azure-Subscription erstellen
- Eigene Apps integrieren und Identitäten mit External ID bereitstellen
- Self-Service-Registrierungsflow
_Quelle: _Microsoft
| Workforce Tenants | External Tenants | |
|---|---|---|
| Beschreibung | Ein einzelner Entra-ID-Tenant für Mitarbeitende, Apps und Ressourcen. Standard-Tenant, kein zusätzliches Setup nötig. | Externe Identitäten und Kunden für deine kundenseitigen Apps verwalten. (CIAM) Zusätzlichen Tenant einrichten, um Identitäten und Ressourcen zu trennen. |
| Primärer Anwendungsfall und Zielgruppe | B2B: Business-Apps (vor allem die Microsoft-365-Suite) mit externen Gästen, Partnern und Unternehmen teilen und gemeinsam nutzen. | B2C (B2B): Einen Identity Provider und die Integration in deine eigenen Apps für deine Kunden bereitstellen. |
| Benutzerverwaltung | Wie in Entra ID: Gastbenutzer einladen und mit den Security-Features von Entra ID verwalten. | Einen neuen, eigenständigen Tenant in einer External-Konfiguration erstellen. |
| App-Zugriff | Zugriff auf alle (Enterprise) Apps in deinem Tenant gewähren, da Benutzer und Gäste im selben Verzeichnis liegen. | Nur benötigte Apps registrieren, getrennt vom Workforce Tenant. |
| Entra-Security-Features | ID Protection, ID Governance, Self-service password reset, Conditional Access, Smart lockout, Custom banned passwords | Self-service password reset, Conditional Access, Smart lockout |
| Preise | Abrechnungsmodell nach Monthly Active Users (MAU): https://learn.microsoft.com/de-de/entra/external-id/external-identities-pricing | Abrechnungsmodell nach Monthly Active Users (MAU) oder External-ID-Preise: https://azure.microsoft.com/en-us/pricing/details/microsoft-entra-external-id/ |
| Branding | Eigenes Unternehmensbranding und Anpassungen werden unterstützt | Eigenes Unternehmensbranding und Anpassungen werden unterstützt |
| Einladung von Gästen | Einladungsmail, Self-service sign up | Self-service sign-up oder durch einen Admin, Einladung interner Benutzer |
Siehe den vollständigen Funktionsvergleich
B2B Collaboration
Schauen wir genauer hin, was die meisten Organisationen in der Praxis antreffen: B2B Collaboration in ihrem Workforce Tenant. Dieses Szenario entsteht typischerweise, wenn ein Unternehmen Microsoft-365-Workloads mit externen Partnern teilen will. Häufige Anwendungsfälle sind:
- Partner in interne Microsoft-Teams-Kanäle für gemeinsame Projekte einladen
- Zugriff auf SharePoint-Sites oder geteilte OneDrive-Dokumentbibliotheken gewähren
- Auftragnehmern erlauben, interne Apps über Entra ID SSO zu nutzen
- Lieferanten eingeschränkten Zugriff auf interne Projekt- oder Planungstools geben
Diese Szenarien profitieren von Entra External ID, weil sie sicheren, Policy-gesteuerten Zugriff ermöglichen, ohne für jeden externen Benutzer ein eigenes Konto anzulegen.
Best Practices
- External Collaboration Settings (Guest Settings) konfigurieren
Prüfe die External Collaboration Settings in deinem Tenant. Diese Einstellungen regeln: Gastbenutzerzugriff in deinem Tenant, Einladungseinschränkungen, Self-service-sign-up-Flow, Austritts-Einstellungen für externe Benutzer und Einschränkungen für Collaboration-Domains. Prüfe bestehende Einträge für erlaubte und blockierte Domains.
Schau dir ausserdem die verfügbaren Identity Provider an, über die sich Benutzer mit ihren externen Identitäten registrieren und authentifizieren können, um auf Ressourcen zuzugreifen.
- Cross-Tenant Access Settings prüfen
Prüfe deine Standard-Cross-Tenant Access Settings in Entra -> External Identities und vergleiche sie mit den Standardwerten. Prüfe zusätzlich, ob benutzerdefinierte Organisationen hinzugefügt und mit eigenen Einstellungen konfiguriert sind. Das umfasst Inbound und Outbound:
- B2B collaboration (Benutzer und Gruppen, Anwendungen): Benutzer können externe Gäste einladen, damit sie auf deine Ressourcen zugreifen (Inbound), und ob sie von anderen Organisationen und Tenants eingeladen werden können (Outbound)
- B2B direct connect (Benutzer und Gruppen, Anwendungen): Erweiterte Szenarien für die Zusammenarbeit wie Teams Shared Channels
- Trust settings: Ob deine Conditional-Access-Policies den Signalen MFA, kompatibles oder Hybrid-joined Gerät aus einem fremden Tenant vertrauen (nur Inbound)
- Tenant restrictions: Erweiterte Kontrollen für ausgehenden Authentifizierungsverkehr, z. B. den Zugriff auf bestimmte fremde Tenants blockieren
- Cross-Tenant Synchronization planen und bewerten
Cross-Tenant Synchronization in Microsoft Entra ermöglicht es Organisationen, Benutzer über mehrere Entra-ID-Tenants hinweg automatisch zu provisionieren, zu aktualisieren und zu entfernen. Ideal für Tochtergesellschaften, Fusionen oder Multi-Tenant-Strategien. Anders als beim klassischen Gastzugriff werden Benutzer im Ziel-Tenant vollständig verwaltet und können ohne Einladungsaufforderungen auf Apps zugreifen, mit einem «Like-Home»-Gefühl. Admins definieren Benutzer-Scope und Attribut-Mappings im Quell-Tenant und behalten die Kontrolle über Entra-Security-Features wie Conditional Access und Entitlement Management. Das vereinfacht die Zusammenarbeit und stärkt die Governance in komplexen, verteilten Umgebungen.
Discovery Workbook
Für ein aktuelles Projekt brauchte ich eine Lösung, um das Verhalten von Gastkonten in meinem Tenant zu überwachen und zu analysieren. Ein perfekter Anwendungsfall für Entra ID Monitoring mit Log Analytics Workspace, Azure Workbooks und KQL. Diese Kombination erlaubt es uns, Logs des Identity Providers zu erkunden und per Abfragen in Azure Workbooks zu visualisieren. Die Entra ID Guest Account Discovery Workbook bietet:
- Echtzeit-Einblicke in die Anmeldeaktivität von Gästen mit erweiterter Log-Suche und Visualisierung.
- Flexible Log-Analyse mit der Variable timerange für tiefere Untersuchungen.
- Umwandlung von Tenant-IDs in Domainnamen, um Gastbenutzer besser zu identifizieren.
- Besseres Tracking von Gastbenutzern, Risikoanalyse und Anomalieerkennung.
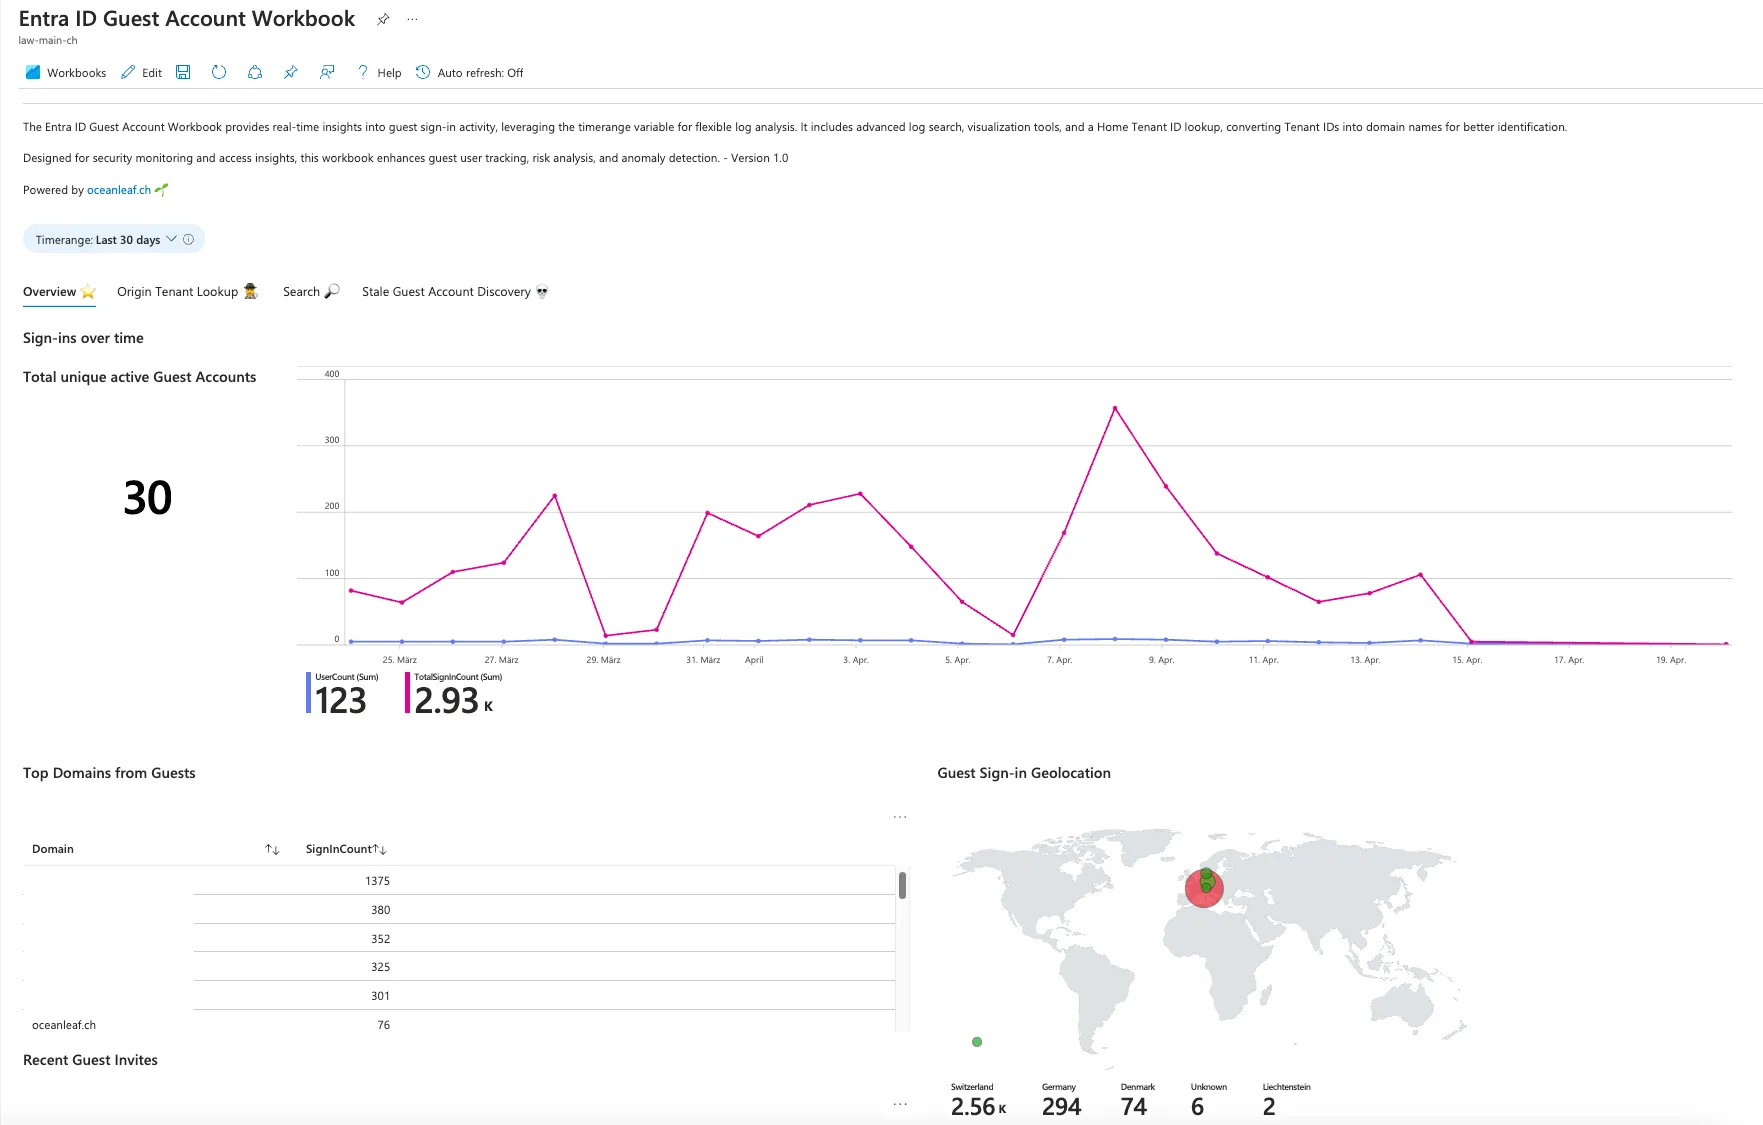
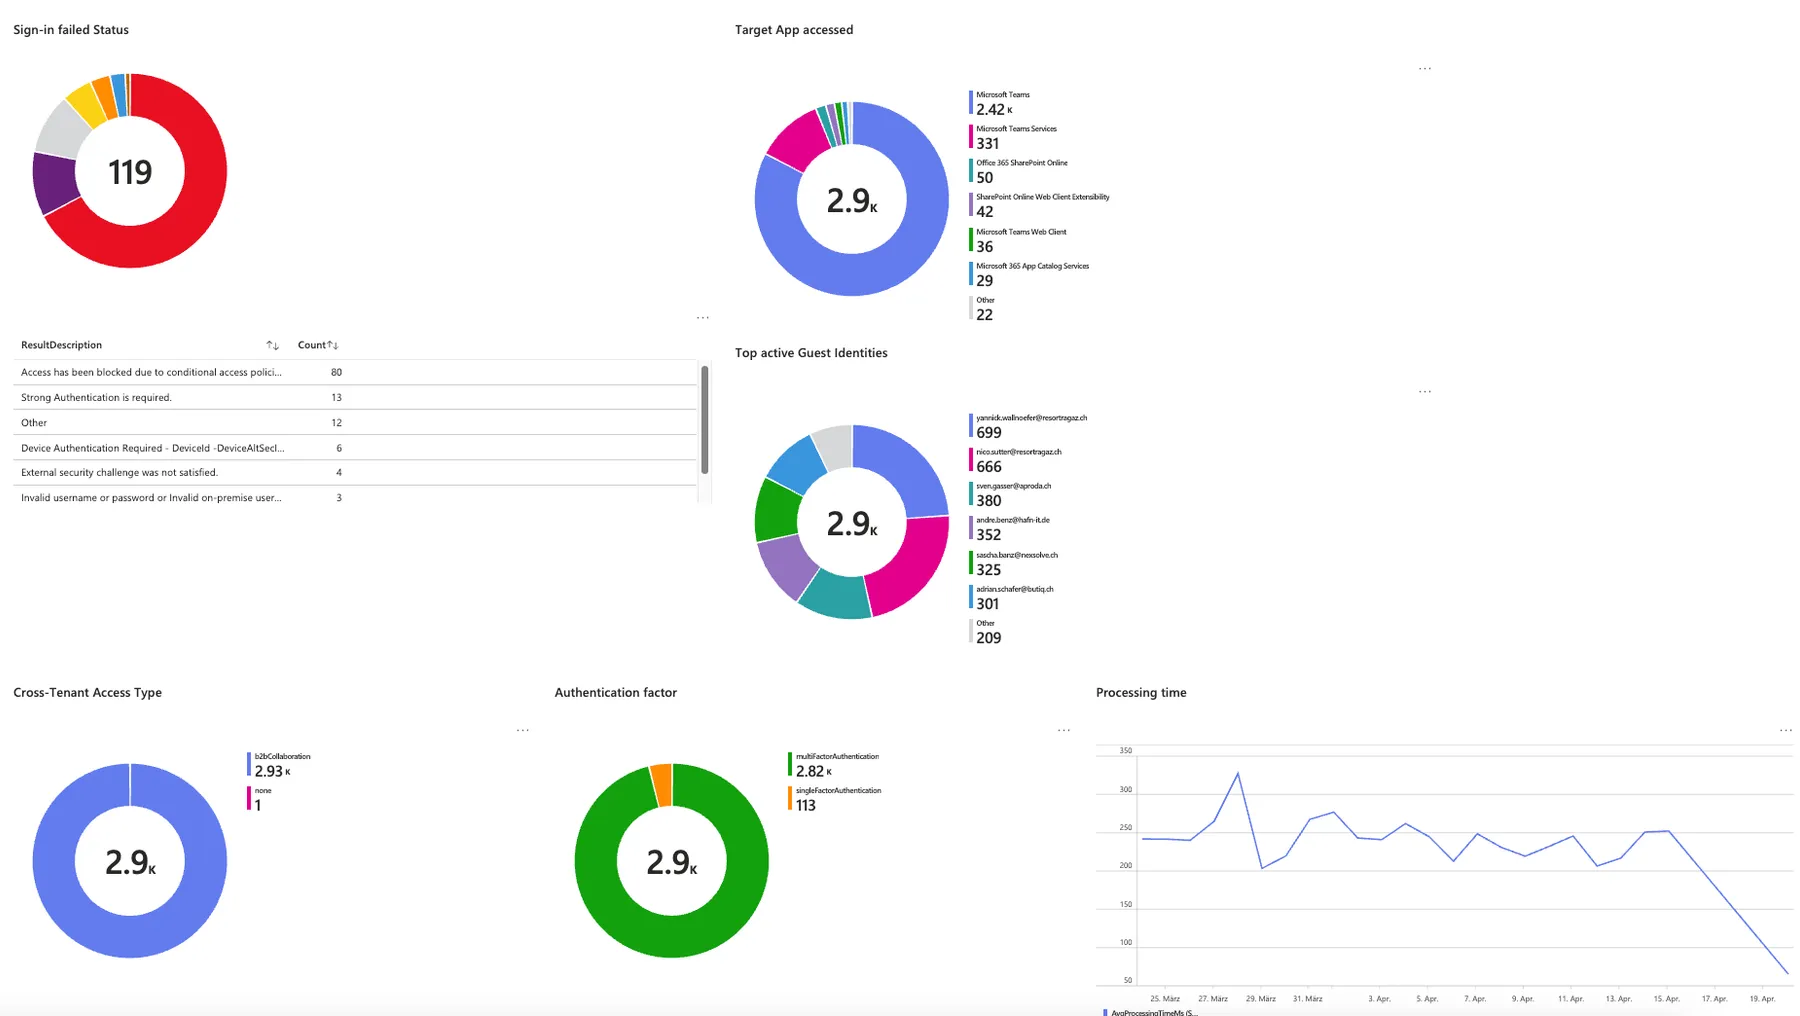
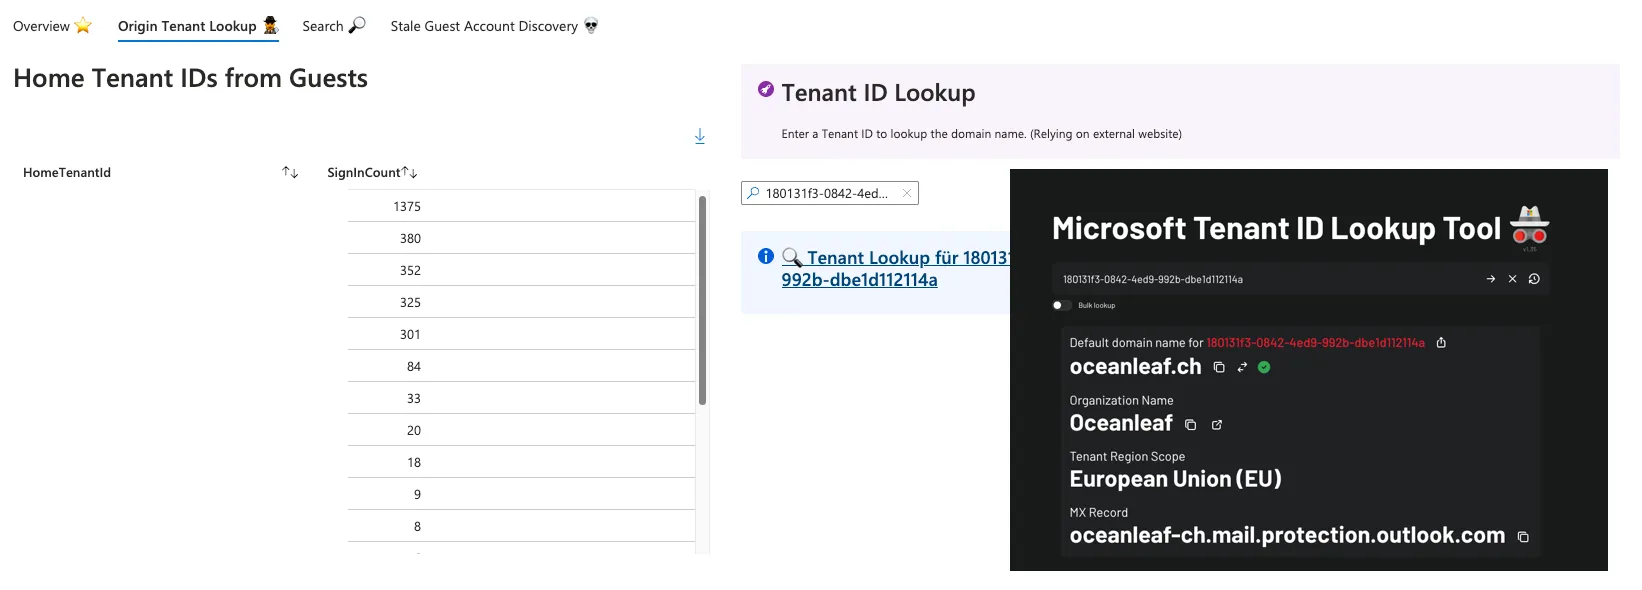
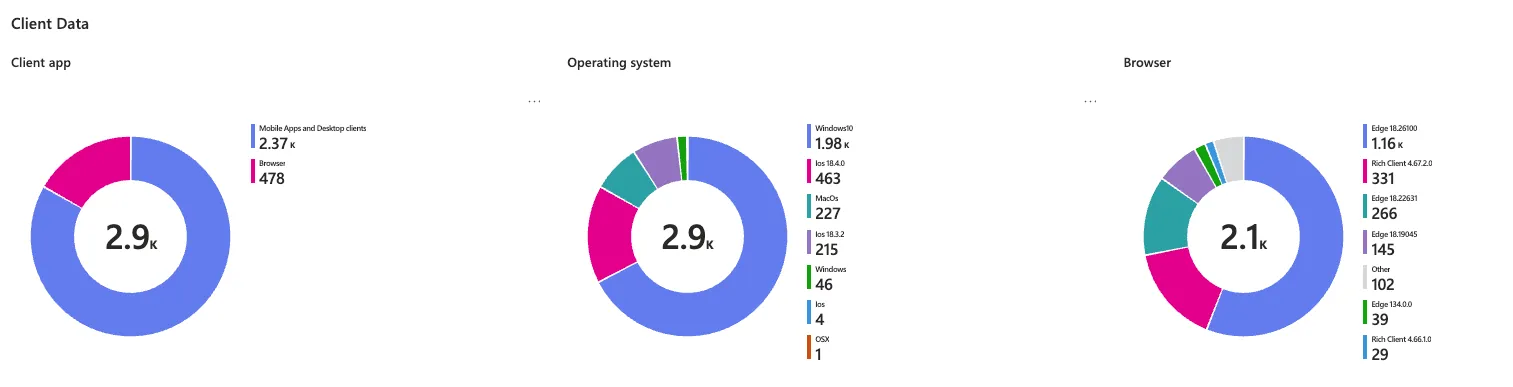
Die Entra ID Guest Account Discovery Workbook besteht aus diesen Abschnitten:
- Overview - Allgemeine Einblicke und Visualisierungen zu Gast-Anmeldungen.
- Origin Tenant Lookup - Ermittelt den Home Tenant von Gastkonten.
- Search - Bietet erweiterte Suchoptionen für Aktivitäten von Gastkonten.
- Stale Guest Account Discovery - Erkennt inaktive oder veraltete Gastkonten für ein besseres Security-Monitoring.
Setup und Konfiguration
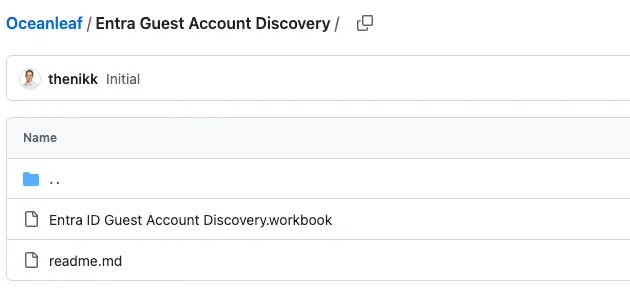
Ich stelle diese Lösung in meinem GitHub-Repository bereit, bereit zum Import in deine Umgebung. Folge diesen Schritten:
- Eine Azure-Log-Analytics-Workspace-Ressource einrichten (inklusive Daily Cap und Konfiguration der Datenaufbewahrung!)
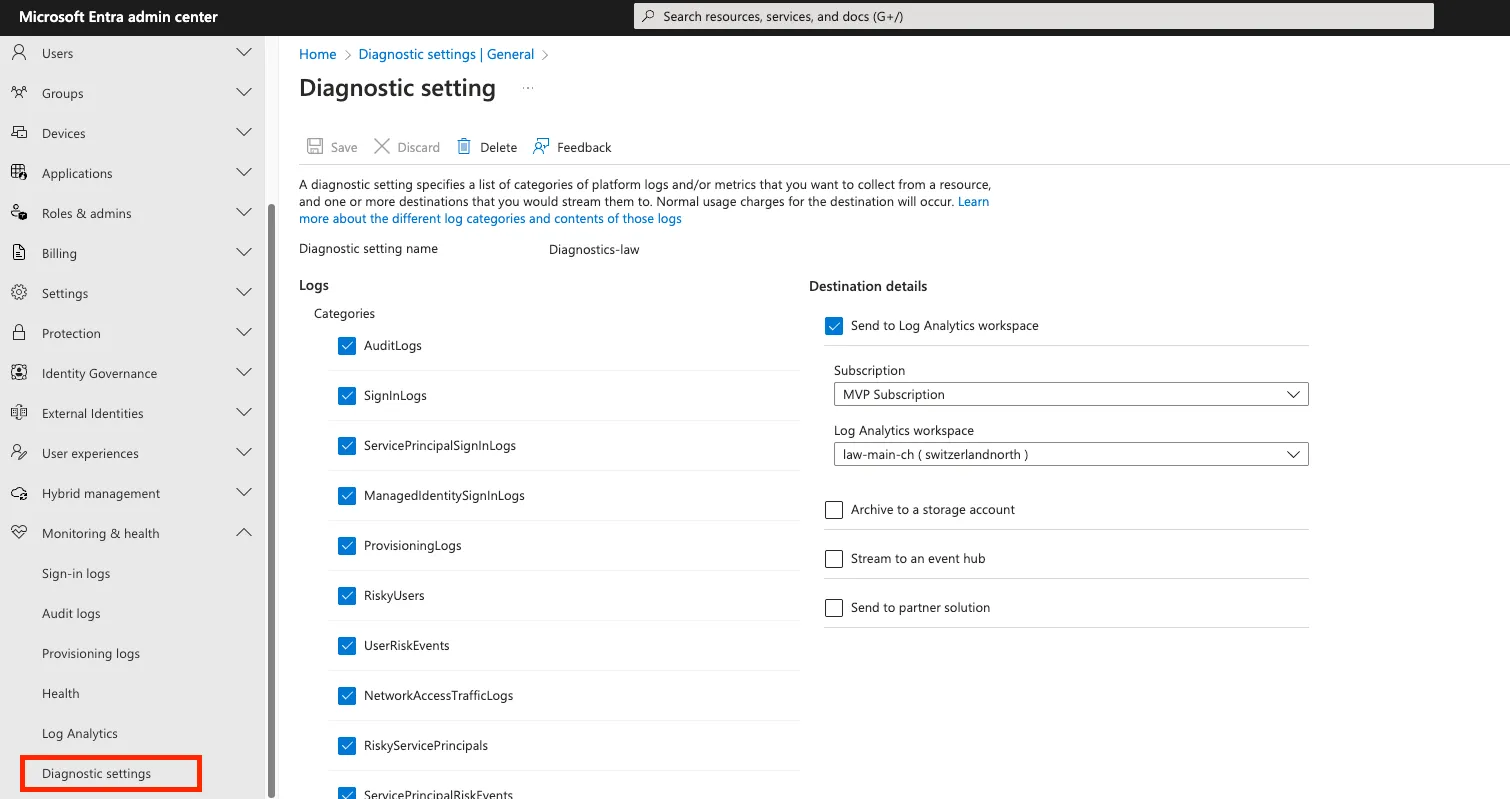
- Die Diagnoseeinstellungen von Entra ID mit diesem Log Analytics Workspace verbinden, damit Entra Logs an den Workspace sendet. So können wir die Daten abfragen und in der Workbook nutzen
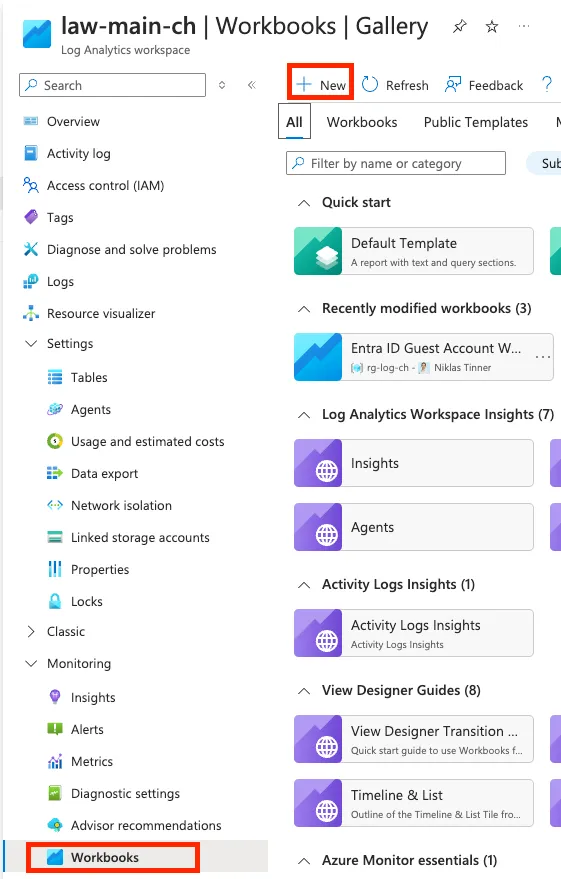
- Eine neue Azure Workbook auf dem Log Analytics Workspace erstellen
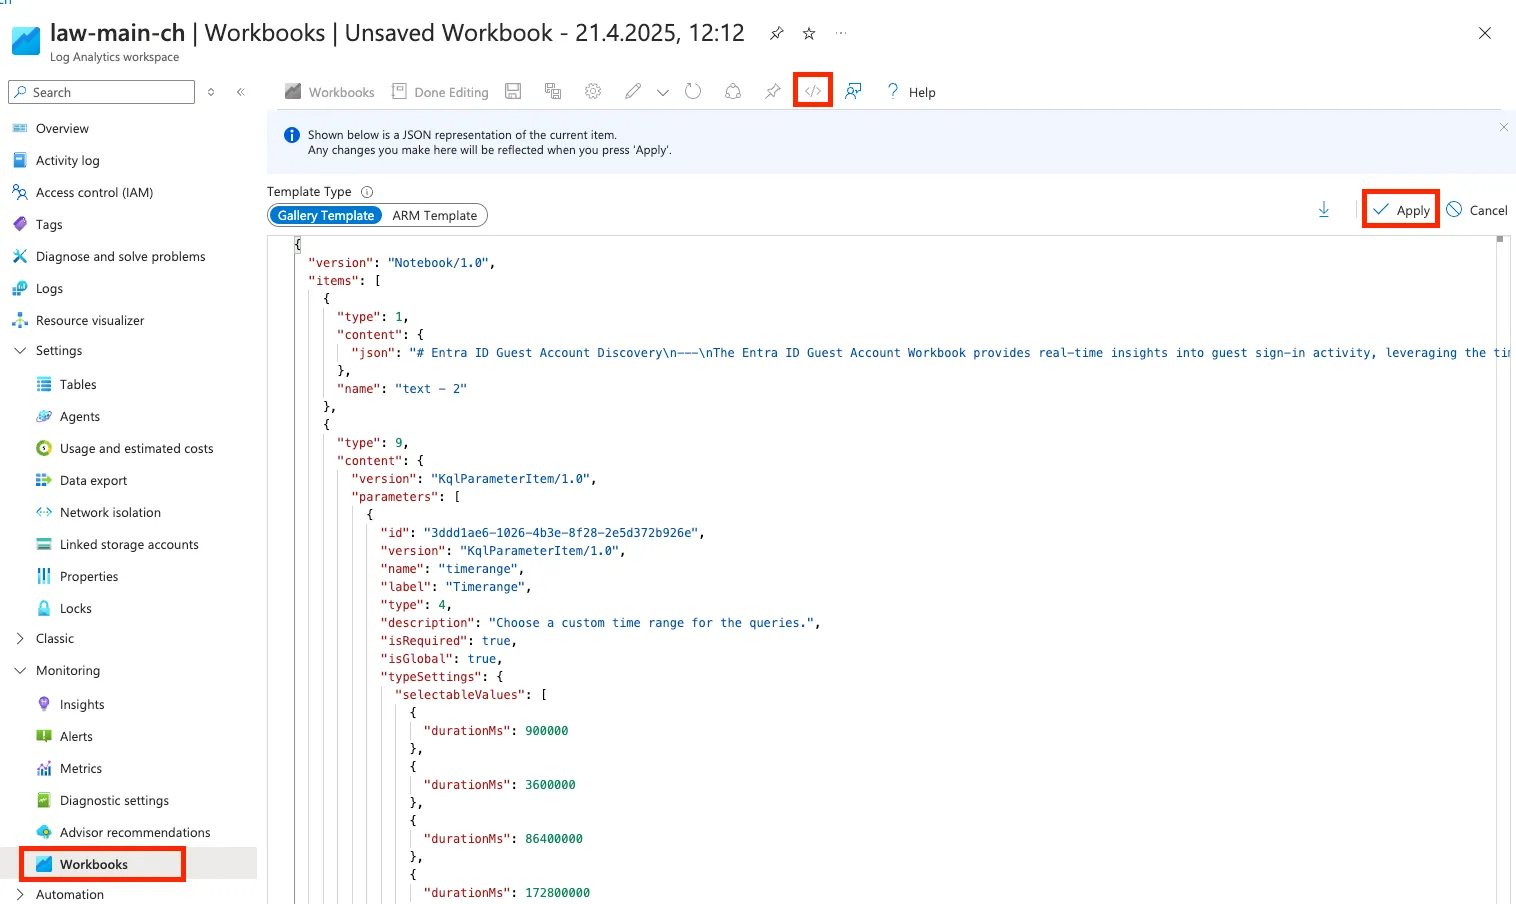
- Den Workbook-Code aus der Vorlage in meinem GitHub-Repository in deine neue Workbook importieren und speichern
Was heisst das für Schweizer Firmen?
- Lizenz und Kosten: Gäste in Workforce Tenants werden nach Monthly Active Users (MAU) abgerechnet. Dafür muss der Tenant mit einem Azure-Abonnement verknüpft sein. Für Premium-Funktionen wie ID Governance für Gäste fallen zusätzliche MAU-basierte Gebühren an. Prüfe vor einem breiten Gastzugriff das aktuelle Preismodell
- revDSG: Gäste sind externe Personen mit Zugriff auf deine Daten. Die Guest Settings, die Domain-Einschränkungen und das Aufräumen veralteter Gastkonten (Stale Guest Account Discovery) helfen dir, die technischen und organisatorischen Massnahmen für die Datensicherheit (Art. 8 revDSG) umzusetzen und zu belegen
- Log-Kosten: Log Analytics ist nicht gratis. Setze beim Workspace ein Daily Cap und eine Aufbewahrungsdauer, die zu deinem Bedarf passt
- Gäste über Teams oder SharePoint gibt es in vielen Tenants schon, ohne dass jemand sie geplant hat. Beginne mit den External Collaboration Settings und den Cross-Tenant Access Settings, bevor du über External Tenants nachdenkst
Powered by Oceanleaf
Verwandte Beiträge
