


Entra Authentication: Überblick
Einleitung
Microsoft Entra ist ein cloudbasierter Identity Provider (IdP), der jede Authentifizierung und viele Autorisierungsprozesse im Microsoft-Cloud-Ökosystem antreibt.
Um deine Identität zu bestätigen, musst du etwas nachweisen, das nur du
- kennst (ein Passwort)
- besitzt (ein physischer Gegenstand)
- bist (Biometrie)
um dich bei Microsoft Entra zu authentifizieren. Multi-Faktor-Authentifizierung (MFA) ist eine etablierte Sicherheitsanforderung, um stark zu belegen, dass deine Anmeldeanfrage legitim ist. Die Sicherheitslage entwickelt sich aber weiter, und am Horizont tauchen viele neue Methoden auf. Schauen wir uns die verschiedenen Optionen mit Entra an! 😎
Warum Identitäten schützen?
Früher lag die Sicherheit im Netzwerkperimeter. Mit der breiten Nutzung von Public Clouds begannen Benutzer, sich bei Cloud Identity Providern anzumelden. Das hat viele Vorteile, etwa Verfügbarkeit überall und jederzeit, bringt aber auch Nachteile mit sich. Auch Angreifer können Benutzeridentitäten von überall und jederzeit angreifen. Deshalb brauchen wir starke Authentication Methods, zusammen mit weiteren Sicherheitskontrollen (wie Conditional Access), um unsere digitale Cloud-Infrastruktur und unsere Identitäten zu verteidigen. ⚔️
Identität ist der wichtigste Sicherheitsperimeter.
Authentication Methods
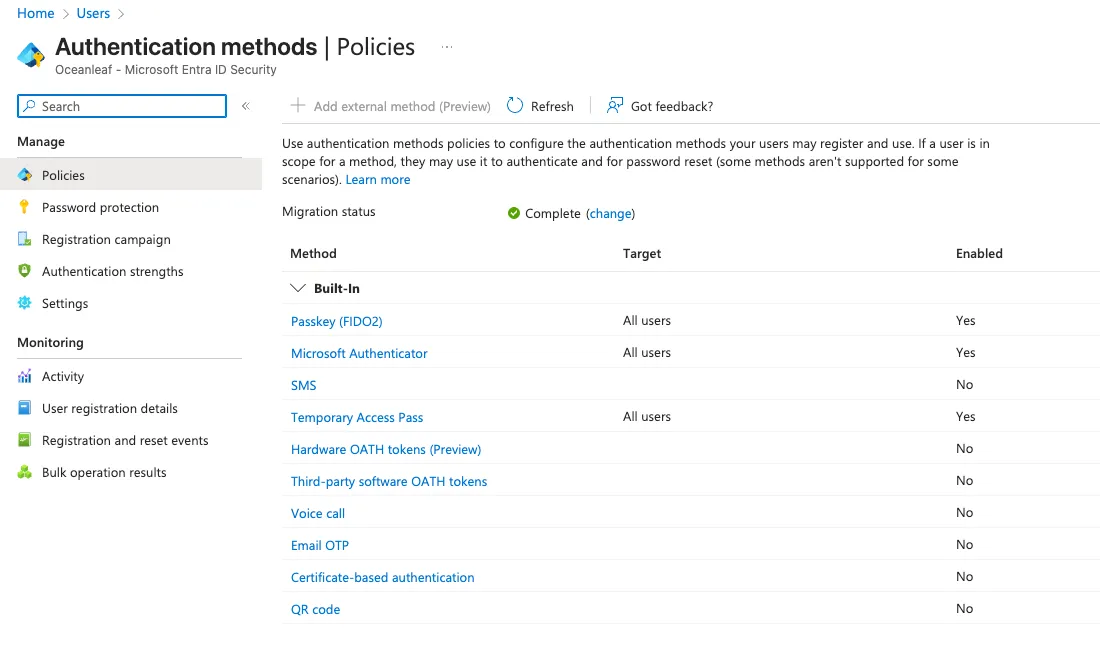
Dieses Blade ist die zentrale (und neue) Konfigurationsoption für Authentication Methods in jedem Microsoft Entra Tenant. Hier verwaltest, aktivierst, deaktivierst und konfigurierst du alle Optionen, die Microsoft anbietet. Jeder Security Admin sollte die Methoden prüfen und nach den Anforderungen konfigurieren.
Einsatzfälle
Schauen wir uns die verschiedenen Methoden an, mit Empfehlung (für oder gegen den Einsatz), Konfigurationsoptionen und Beispielen für Einsatzfälle:
| Methode | Empfehlung | Konfiguration | Beispiel für Einsatzfall |
|---|---|---|---|
| Passkey virtual | ✅👑 | Key Restriction konfigurieren, Attestation nach Bedarf | Normale Mitarbeitende |
| Passkey physical | ✅ | Privilegierte Benutzer, Breaking Glass Admin | |
| Microsoft Authenticator | ✅👑 | Number Matching, App- und Standortinformationen | Normale Mitarbeitende |
| SMS | ❌ | ||
| Temporary Access Pass | ✅ | Min./Max. Lifetime, Länge, One-time Use | Onboarding, Registrierung neuer MFA-Methoden |
| Hardware OATH Tokens | 🟧 | Physischer Anbieter von TOTP | |
| Third-party Software OATH Tokens | 🟧 | Andere TOTP-Softwarelösung | |
| Voice call | ❌ | ||
| Email OTP | ❌💀 | ||
| Certificate-based Authentication | 🟧 | CRL-Validierung, Bindings | Bestimmte Geräte / Benutzer |
| QR code | 🟧 | Max. Lifetime, PIN-Länge | Frontline Worker |
Sicherheitsüberblick
Schau dir die verschiedenen Sicherheitskriterien der Methoden an.
- Passwordless: Benutzer authentifizieren sich ohne Passwort, meist mit Biometrie oder gerätegebundenen Credentials
- Phishing-resistant: Schützt vor Angriffen über gefälschte Anmeldeseiten, indem die Authentifizierung an die legitime Domain gebunden wird
- Token Protection: Stellt sicher, dass ausgestellte Tokens nur auf dem ursprünglich autorisierten Gerät verwendet werden können
| Authentication Method | Phishing-resistant | MFA | MitM-safe | Hinweise |
|---|---|---|---|---|
| Passkey (FIDO2/WebAuthn) | ✅ Ja | ✅ Ja | ✅ Ja | Domain-gebunden, private Schlüssel verlassen das Gerät nie |
| Hardware Key (z. B. YubiKey) | ✅ Ja | ✅ Ja | ✅ Ja | Sehr stark, optional mit PIN oder Biometrie |
| Authenticator App (TOTP) | ❌ Nein | ✅ Ja | ❌ Nein | OTP kann abgefangen und wiederverwendet werden |
| Authenticator App (Push) | ⚠️ Eingeschränkt | ✅ Ja | ❌ Nein | Anfällig für «Push Fatigue», z. B. bei Microsoft Authenticator |
| SMS / Email Code | ❌ Nein | ✅ Ja | ❌ Nein | Sehr schwach, leicht abzufangen |
| Password-only | ❌ Nein | ❌ Nein | ❌ Nein | 💀 |
| QR Code | ❌ Nein | ⚠️ Teilweise (PIN) | ❌ Nein | Nur für bestimmte Einsatzfälle, sollte eingeschränkt werden |
| Temporary Access Pass (TAP) | ❌ Nein | ✅ Ja | ❌ Nein | Stark, aber nur für bestimmte Einsatzfälle |
Passkeys: die Zukunft
Passkeys sind die Authentifizierungsmethode der Zukunft (softwaregebunden), unabhängig davon, ob sie von Microsoft oder einem anderen Anbieter stammen. Passkeys stärken moderne Sicherheitsstandards, basieren auf FIDO2 und sind sehr einfach zu bedienen!
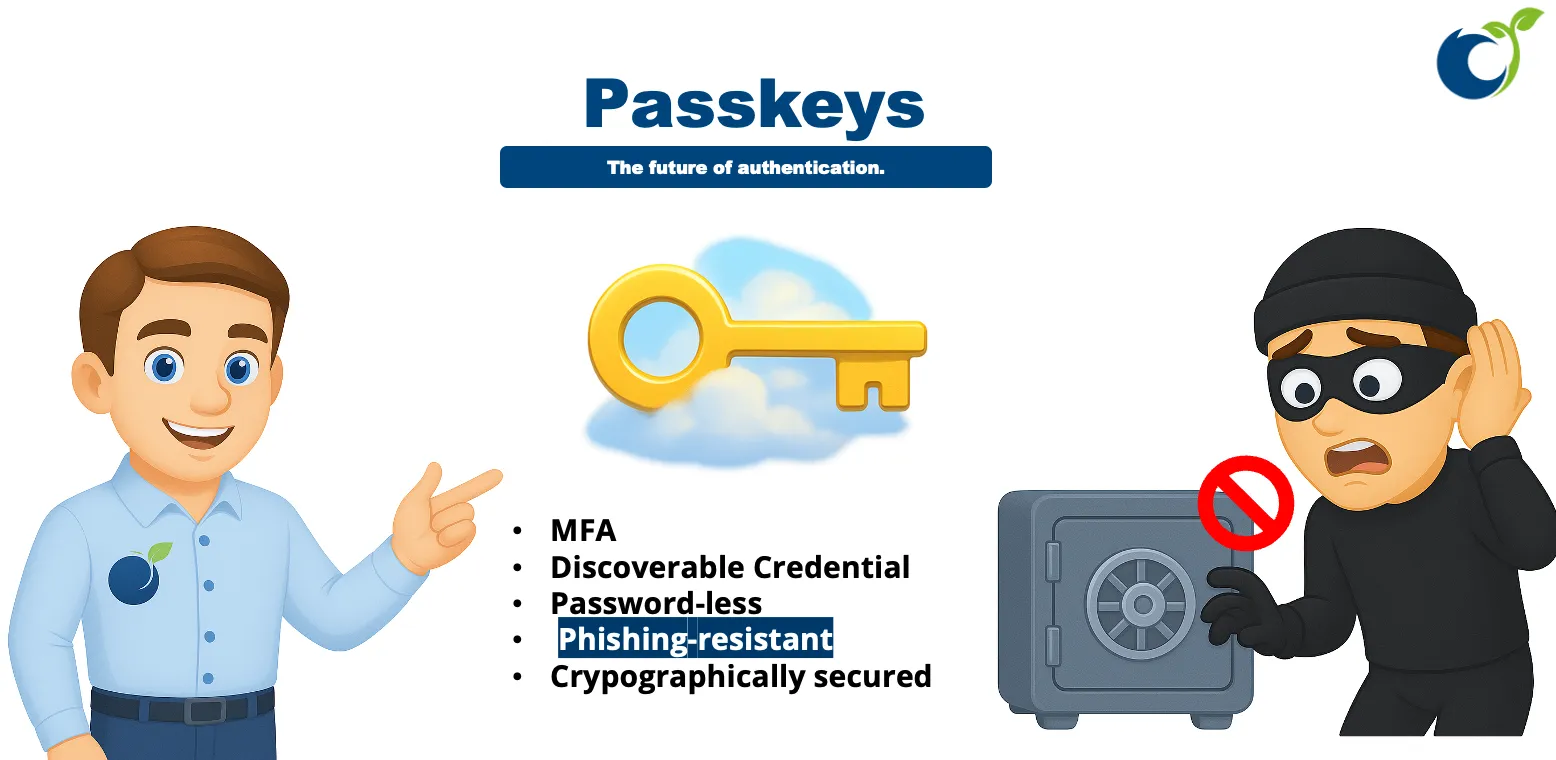
- Ein Passkey ist eine FIDO2/WebAuthn Discoverable Credential
- Discoverable Credential (kein Benutzername nötig)
- Passwordless (kein Passwort-Geheimnis nötig)
- Phishing-resistant (die Zielseite muss bei der Anmeldung verifiziert werden)
- Basiert auf kryptografischen Schlüsseln
- Einfach für Endbenutzer (braucht ein zweites Gerät, auf dem der Passkey gespeichert ist, und eine Bluetooth-Verbindung)
Migration: Pflicht bis Ende September 2025
TL;DR
Microsoft vereinheitlicht die Verwaltung aller Authentication Methods. Die Migration muss in allen Tenants bis zum 30. September 2025 abgeschlossen sein.
Schritte:
- Alle Legacy Policies deaktivieren (altes MFA-Portal und SSPR-Methoden)
- Den Migrationsprozess im neuen Authentication Methods Blade einrichten
- Das neue Portal «Authentication Methods» sauber mit passenden, empfohlenen Methoden konfigurieren
Empfohlene Methoden:
- FIDO2 + Passkeys: der sicherste und modernste Standard
- Microsoft Authenticator: einfach und am weitesten verbreitet
- Temporary Access Pass: wirksam für bestimmte Einsatzfälle
Was heisst das für Schweizer Firmen?
- Die Verwaltung der Methoden in den Legacy Policies (altes MFA-Portal, SSPR-Methoden) war nur bis 30. September 2025 vorgesehen. Prüfe in deinem Tenant, ob alles auf die Authentication Methods Policy migriert ist
- Das revDSG (Art. 8) verlangt für die Datensicherheit geeignete technische und organisatorische Massnahmen. Phishing-resistant Methoden wie Passkeys sind für Admin-Konten ein nachvollziehbarer Beitrag dazu
- Für KMU ist der Start meist Microsoft Authenticator für alle Mitarbeitenden und physische Passkeys für privilegierte Konten und Breaking Glass Admins
- SMS, Voice call und Email OTP schränkst du besser ein: Sie gelten im Überblick oben als schwach
powered by Oceanleaf
Verwandte Beiträge
