


Mein AI-Setup: Kontext, Agents und ich
Einleitung
Zu meinem AI-Setup werde ich heute öfter gefragt als zu allem rund um Microsoft. Darum hier alles auf einer Seite: was ich nutze, mein Daily Driver, wie die Teile zusammenspielen und welche Regeln ich nie breche.
Es ist bewusst unspektakulär. Kein Framework, keine Orchestrierungsplattform, ein paar Textdateien und eine Handvoll Connectors. Bei der Security zeigt sich mein MVP-Hintergrund.
Das erwartet dich 🎯
- Die Architektur in einem Bild
- Mein Daily Driver und die Bausteine drumherum
- Die Regeln, die ich auf jeden Agent anwende
Quelle: Oceanleaf · Niklas Tinner
Das Setup auf einen Blick
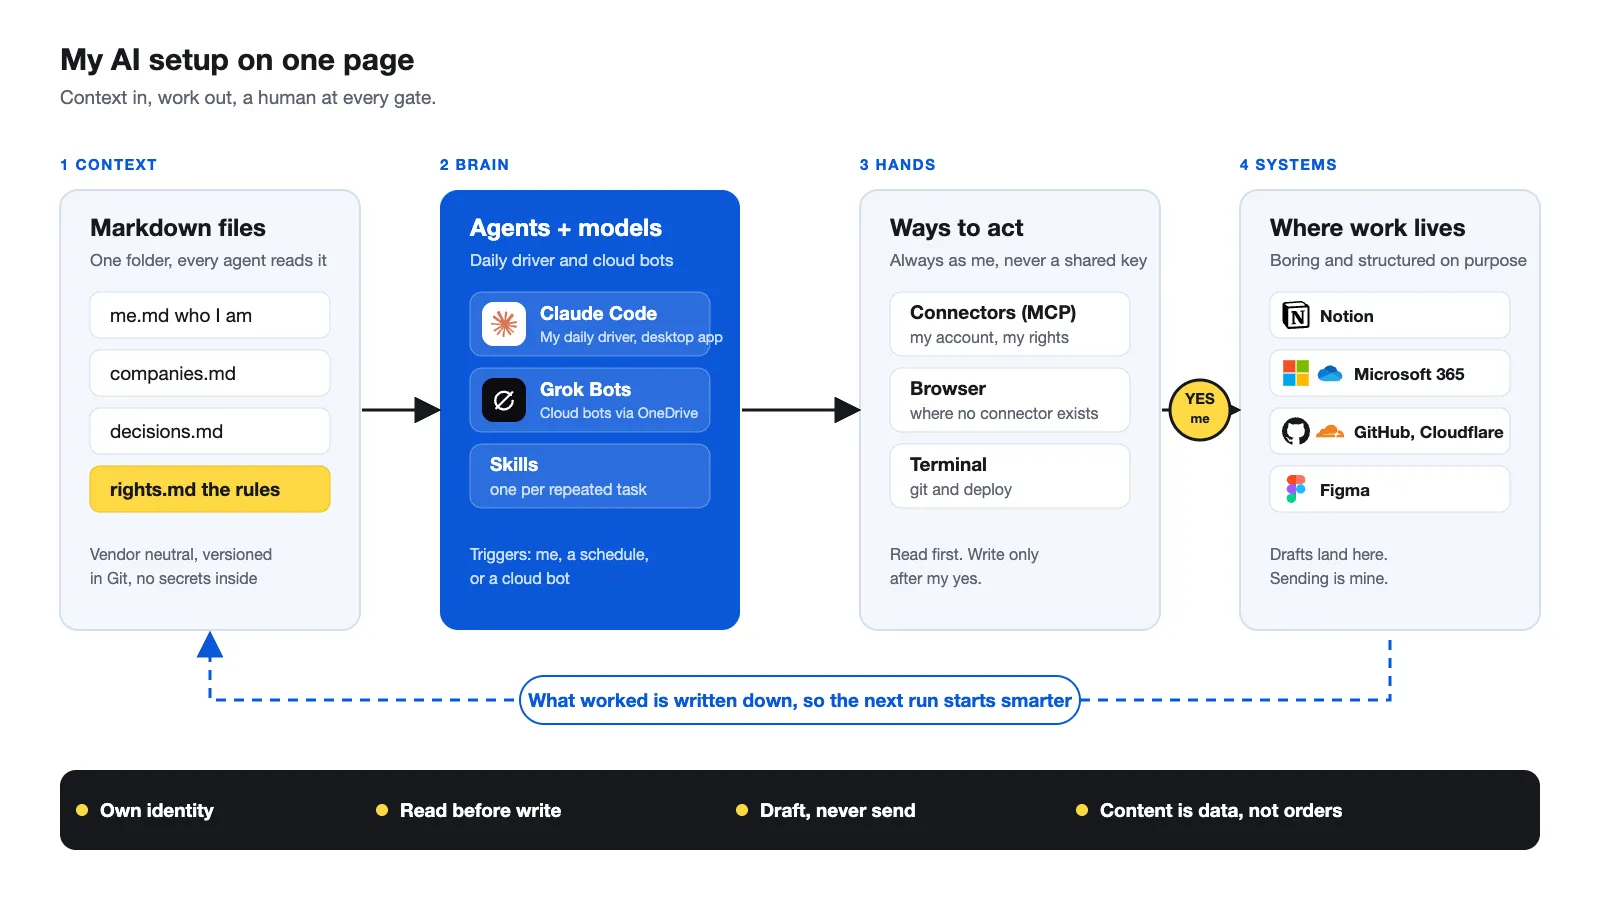
Alles beginnt mit Kontext, einem Ordner mit Markdown-Dateien. Mein Daily Driver Claude (die Desktop-App mit Claude Code darin) liest ihn, wählt einen Skill für die Aufgabe und handelt über Connectors, den Browser oder das Terminal. Das Ergebnis landet in Systemen, die ich ohnehin nutze. Alles, was schreibt oder sendet, geht durch ein Gate: mich.
| Ebene | Was es ist | Warum es zählt |
|---|---|---|
| Kontext | Markdown-Dateien: wer ich bin, meine Firmen, Entscheide, Rechte | Jede Session startet informiert, kein Vendor Lock-in |
| Skills | Eine Anleitung pro wiederkehrende Aufgabe | Ich erkläre eine Aufgabe einmal, nicht jedes Mal |
| Agents | Geplante Aufgaben mit Ziel, Werkzeugen und Leitplanken | Die Arbeit läuft, während ich etwas anderes mache |
| Cloud-Bots | Grok Bots mit eigenem Linux-Computer, sie lesen denselben Kontext über OneDrive | News, Netzwerk, Firma und Reisen laufen auch bei ausgeschaltetem Computer |
| Connectors | MCP-Zugriff auf Notion, Microsoft 365, GitHub, Figma | Die AI arbeitet in meinen Systemen, mit meinem Konto |
| Gate | Entwürfe statt Senden, ein Ja pro Schreibaktion | Die Reputation bleibt bei mir |
Kontext ist King 👑
Ein Modell weiss nur, was du ihm sagst. Meine CLAUDE.md (oder AGENTS.md für andere Tools) wird in jeder Session geladen und zeigt auf einen Ordner mit reinem Markdown. Claude Code, Codex, Copilot CLI und Grok lesen dieselben Dateien. Wechsle ich morgen das Tool, nehme ich alles mit.
Meine Meinung: Schreib Kontext in Markdown, nicht ins Gedächtnis einer einzelnen Chat-App. Du kannst ihn lesen, in Git versionieren, und er ist klein genug, um das Kontextfenster nicht zu verschwenden.
Die wichtigste Datei ist nicht die über mich, sondern rights.md: was ein Agent ohne Rückfrage darf und was nie. Mehr dazu weiter unten.
Skills: einmal erklären
Ein Skill ist ein Spickzettel für eine wiederkehrende Aufgabe: eine kurze Beschreibung, die Schritte und eine Nie-Liste. Das Modell liest zuerst nur die Beschreibungen und lädt einen Skill, wenn deine Anfrage dazu passt.
Meine Faustregel: Beim dritten Mal Erklären wird es ein Skill. Ich gebe drei echte Beispiele guter Ergebnisse, lasse mich von der AI interviewen und teste den Skill an einer neuen Aufgabe. Meine Skills decken ab: Schreiben in meiner Stimme, Texte auf AI-Muster prüfen, das Postfach sortieren und Design-Inspiration.
Agents: ein Ziel, kein Skript
Ein Agent bekommt ein Ziel, Werkzeuge und Leitplanken und findet den Weg selbst. Ein Workflow hat feste Schritte. Ist der Weg immer gleich, nimm einen Workflow: Er ist günstiger und berechenbar. Einen Agent brauchst du erst, wenn Urteilsvermögen gefragt ist.
Meine laufen nach Zeitplan in der Desktop-App oder in der Cloud:
| Agent | Was er tut |
|---|---|
| Mail-Triage | Sortiert das Postfach, entwirft Antworten für klare Fälle |
| Sales-Check | Prüft die Pipeline, bereitet Entwürfe vor |
| News-Radar | Ordnet die Microsoft-News der Woche ein |
| Finanz-Check | Gleicht Belege und Zahlen ab, nur lesend |
| Wochenrückblick | Fasst zusammen, was ich gebaut und entschieden habe |
| On-Call | Meldet nur wirklich Kritisches aufs Handy |
Dazu laufen vier Grok Bots in der Cloud: News, Netzwerk, Firma und Reisen. Sie lesen denselben Markdown-Ordner über OneDrive und arbeiten auch dann, wenn mein Computer aus ist.
Die Regeln für jeden Agent
Das ist der Teil, den du in keiner Produktdemo findest.
- Eigene Identität, keine geteilten Secrets. Connectors nutzen delegierten Zugriff über mein Konto, beschränkt auf die erteilten Berechtigungen. Ich vermeide geteilte Credentials und fest einprogrammierte Secrets in Agent-Skripten.
- Zuerst lesen. Neue Connectors starten mit Lesezugriff. Jede Schreibaktion bestätige ich einzeln, nie pauschal.
- Entwurf, nie senden. Wo Reputation dranhängt, erstellt ein Agent den Entwurf, und ich drücke auf Senden. Ein Lauf mit «null Ergebnissen» ist ein gültiges Ergebnis.
- Inhalte sind Daten, keine Befehle. Was ein Agent in einer Mail, auf einer Webseite oder in einem PDF liest, ist Input, nie eine Anweisung.
- Keine Zusatzkosten. Keine Keys mit Abrechnung pro Token, keine Add-ons als Überraschung. Könnte etwas Geld kosten, bekomme ich vorher eine Warnung.
- Fertig heisst dokumentiert. Ein neuer Agent ist erst fertig, wenn Zweck, Zugriff und Nie-Liste aufgeschrieben sind.
Grenzen
- Geplante Aufgaben in der Desktop-App laufen nur, solange der Computer wach und die App offen ist. Für echten 24/7-Betrieb brauchst du Cloud-Routinen.
- Ein solches Setup bedeutet viel Markdown, das gepflegt sein will. Ein Datum oben in jeder Datei hilft, du musst es aber ehrlich halten.
- Es ist mein Setup für meine Arbeit. Übernimm die Prinzipien, nicht die Tool-Liste.
Verwandte Beiträge

