


Intune Compliance im Überblick
Einleitung
Die meisten Organisationen haben Compliance-Anforderungen zu Dutzenden von Themen, technischen wie nicht technischen. Sie bewegen sich in einer komplexen Landschaft aus Vorschriften, Standards und Best Practices, um Integrität, Sicherheit und Verhalten im Betrieb sicherzustellen.
Dieser Post greift nur ein technisches Thema heraus, das mit Microsoft Intune zu tun hat 😉
Was Device Compliance bedeutet
Bevor wir über Device Compliance sprechen können, müssen wir das «Warum» klären, also weshalb sie wichtig ist. Geräte sind:
- Unternehmenswerte (Corporate Assets)
- Zugangsplattform für Organisationsdaten
- Bühne für die professionelle Arbeit
- Interaktionspunkt der Endbenutzer
Wie du siehst, sind Geräte ein wichtiges Gut und müssen deshalb Compliance-Prinzipien folgen. Aus technischer Sicht müssen wir Einstellungen durchsetzen und prüfen. Wichtig zu wissen:
- Configuration Profiles und andere Features setzen Einstellungen
- Compliance Policies prüfen, was gesetzt ist (sie sind auf dem System schreibgeschützt)
Compliance in Intune
In Intune kannst du für jedes Betriebssystem Compliance Policies erstellen, die sich Benutzern oder Geräten zuweisen lassen. Sie enthalten mehrere Einstellungen und Regeln aus diesen Bereichen:
- Custom Compliance - eigenes Script erstellen, das Einstellungen ermittelt
- Device Health - Windows Health Attestation / Windows 11 Device Health Attestation
- Device Properties - OS-Version und Build
- Configuration Manager Compliance - Signale von SCCM im Co-Management-Szenario
- System Security - Einstellungen zu Passwort, Verschlüsselung und Defender
- Microsoft Defender for Endpoint - Integration, um den Machine Risk Score einzubeziehen
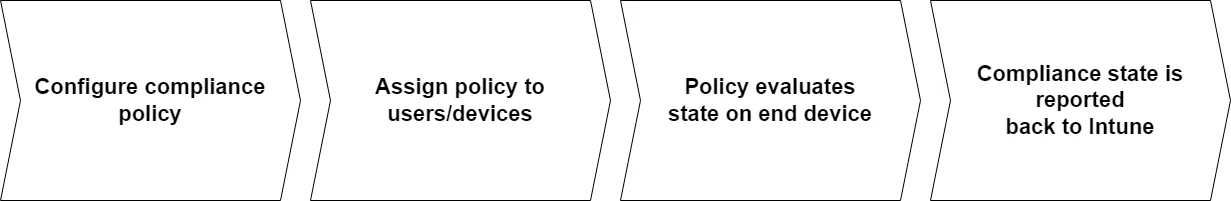
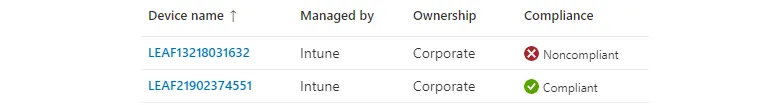
Sobald sie den Status auf dem Gerät ausgewertet haben, wird der Status compliant oder not compliant an Intune zurückgemeldet.
Was tun mit Device Compliance?
Wir verstehen jetzt die Bedeutung von Compliance und wie sie sich in Intune einfügt. Bisher zeigt sie uns nur ein Signal und den aktuellen Status, ohne dass etwas weiter passiert.
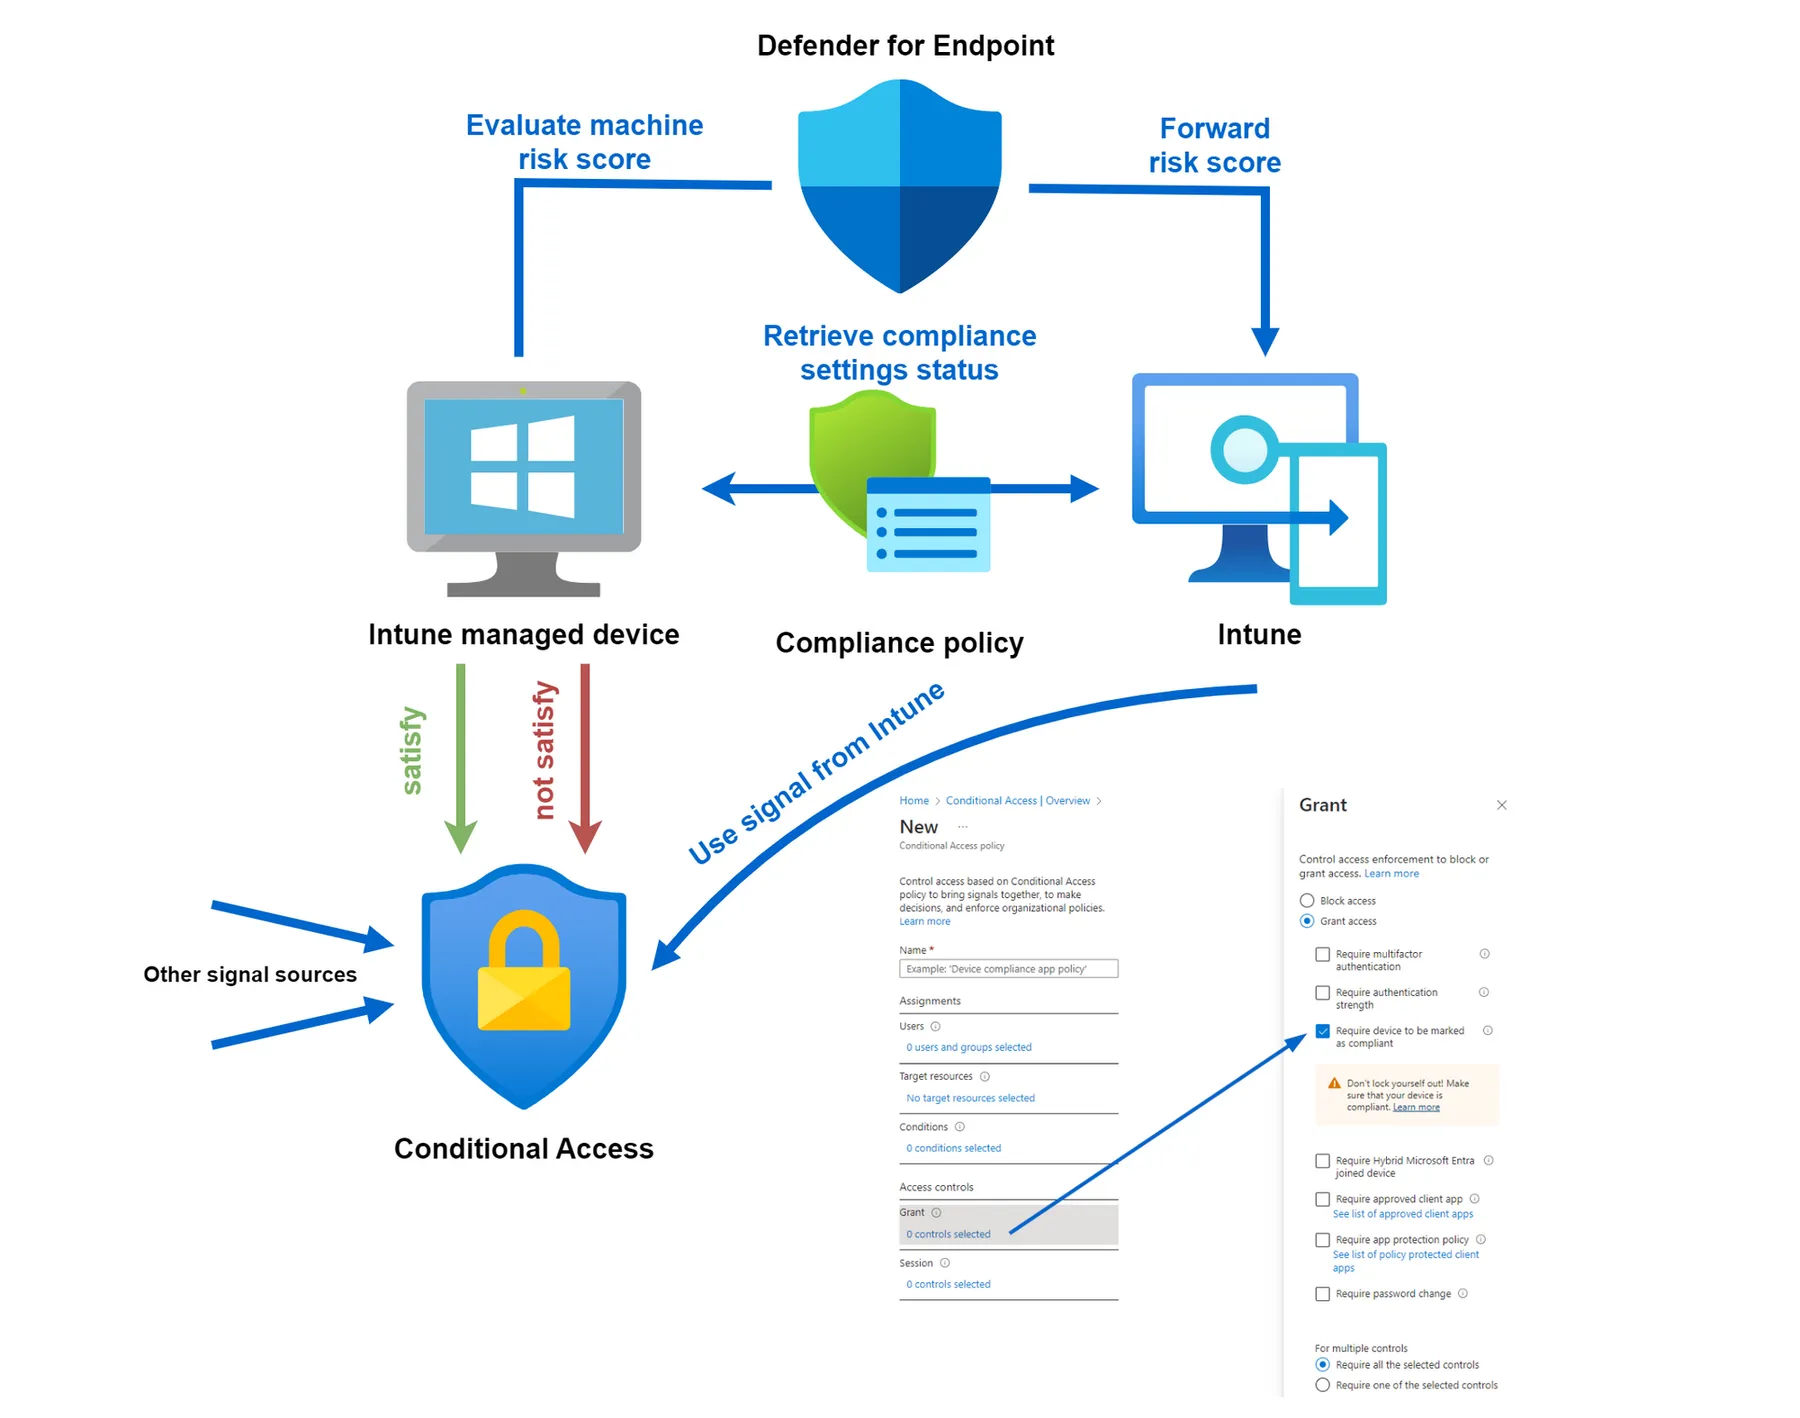
Um mit diesem Signal etwas zu steuern, brauchen wir eine weitere Komponente: Conditional Access. Siehe die Architektur unten:
Auch wenn der Compliance-Status genutzt werden kann, um den Zugriff auf Ressourcen zu erlauben, vergiss nicht Zero Trust.
Komponenten
Erforderlich:
- Intune Compliance Policy
- Conditional Access
Optionale Signalquellen:
- Microsoft Defender for Endpoint
- ConfigMgr
Device-Compliance-Architektur
Schau dir die Architektur und die Abläufe an, wenn Geräte auf Compliance geprüft werden.
- Intune wendet Einstellungen zur Compliance an und empfängt sie
- Der Compliance-Status des Geräts kann zusammen mit anderen Signalen als «Grant Control» in Conditional Access genutzt werden
- Sind die Voraussetzungen erfüllt, leitet Defender for Endpoint ein Signal des Machine Risk Score an Intune weiter
Conditional Access
In Kombination mit Conditional Access ist Device Compliance ein sehr starkes Signal. «Require device to be marked as compliant» ist die Grant Control, die dem Signal von Intune entspricht.
Es gibt einige gängige Anwendungsfälle für das Signal eines compliant Geräts:
- Persönliche Sicherheitsinformationen registrieren oder ändern
- Auf sensible Anwendungen zugreifen
- Eine Global-Secure-Access-Verbindung aufbauen
Voraussetzungen:
- Das Gerät ist bei Entra ID registriert
- Das Gerät ist bei Intune registriert (um die Policy anzuwenden)
- Unterstützt unter Windows, iOS, Android und macOS
- Der InPrivate-Modus von Edge gilt als «not compliant»
Device Compliance Policy für Windows
Die folgende Tabelle zeigt meine universell einsetzbaren und empfohlenen Einstellungen in einer Compliance Policy.
| Einstellung | Wert | Beschreibung |
|---|---|---|
| BitLocker | Require | Verschlüsselung |
| Secure Boot | Require | Integrität vor dem Start prüfen |
| Code integrity | Require | Integrität der Systemdateien prüfen |
| Minimum OS version | Latest OS version | Minimale OS-Anforderung, bitte laufend erhöhen |
| Firewall | Require | Netzwerkverbindungen kontrollieren |
| Trusted Platform Module (TPM) | Require | Sicherheitschip im Gerät |
| Antivirus | Require | Systemschutz |
| Antispyware | Require | Systemschutz vor Spyware |
| Microsoft Defender Antimalware | Require | Systemschutz vor Malware |
| Microsoft Defender Antimalware security intelligence up-to-date | Require | Antimalware-Daten sind aktuell |
| Real-time protection | Require | Systemschutz in Echtzeit |
| Require the device to be at or under the machine risk score | Medium | Signal von MDE, um den Machine Risk Score zu berücksichtigen |
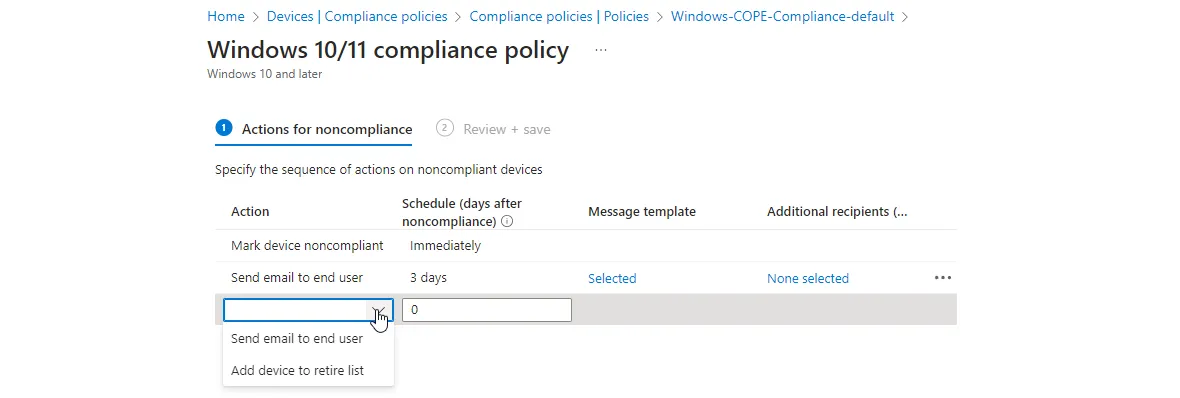
Aktionen bei Non-Compliance
Als Nächstes konfigurierst du, was passiert, wenn ein Gerät die Einstellungen von vorher nicht erfüllt.
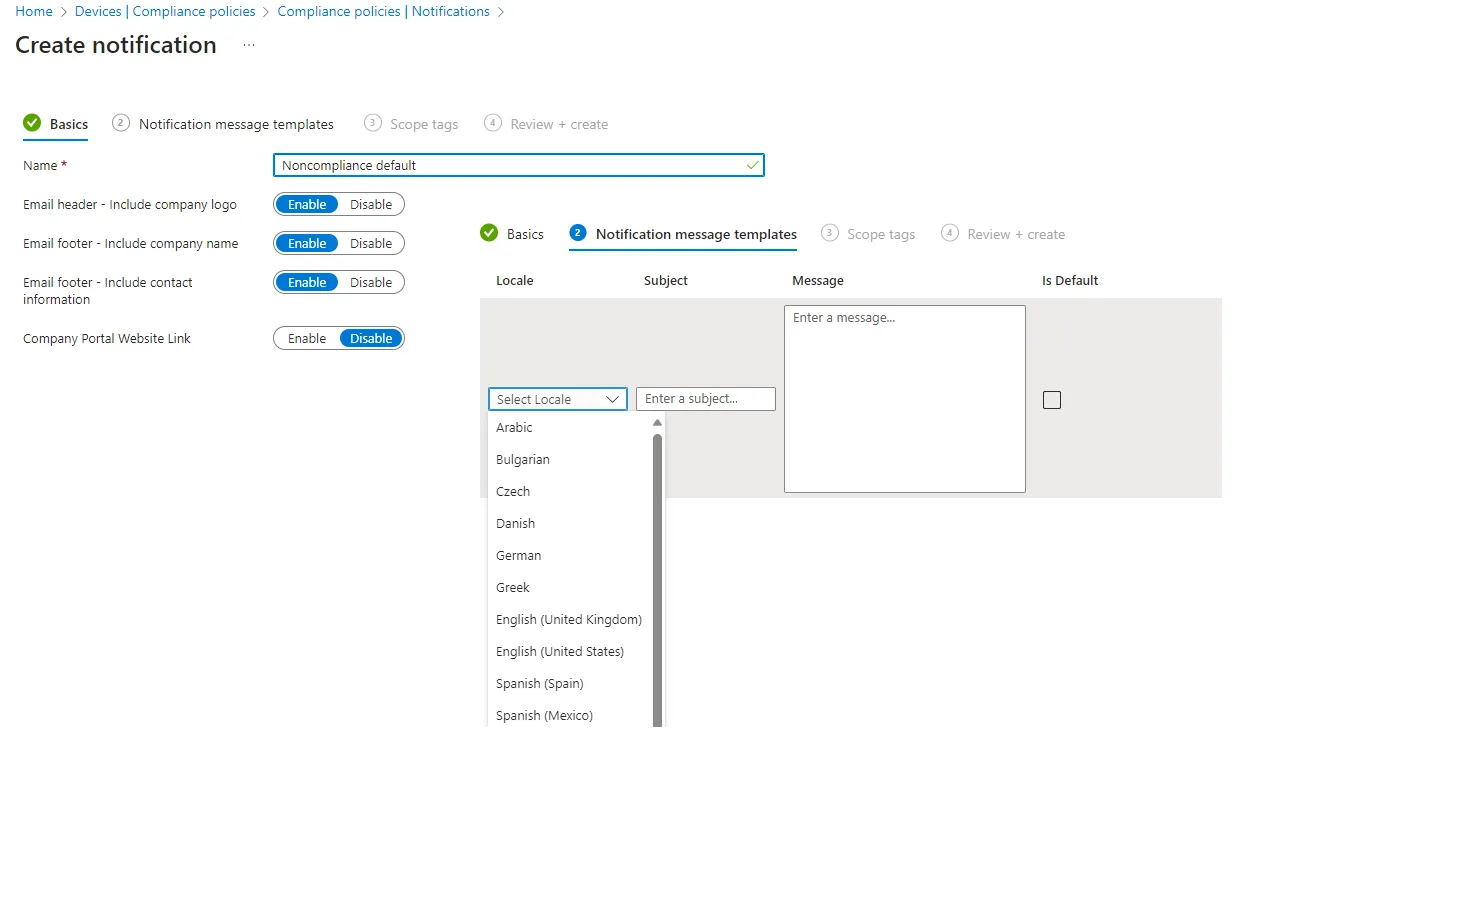
Es ist sinnvoll, eigene Message Templates bzw. Benachrichtigungen zu erstellen. Wie sie aussehen und nach wie vielen Tagen der Benutzer eine solche Mail erhalten soll, hängt von Organisation und Workload ab.
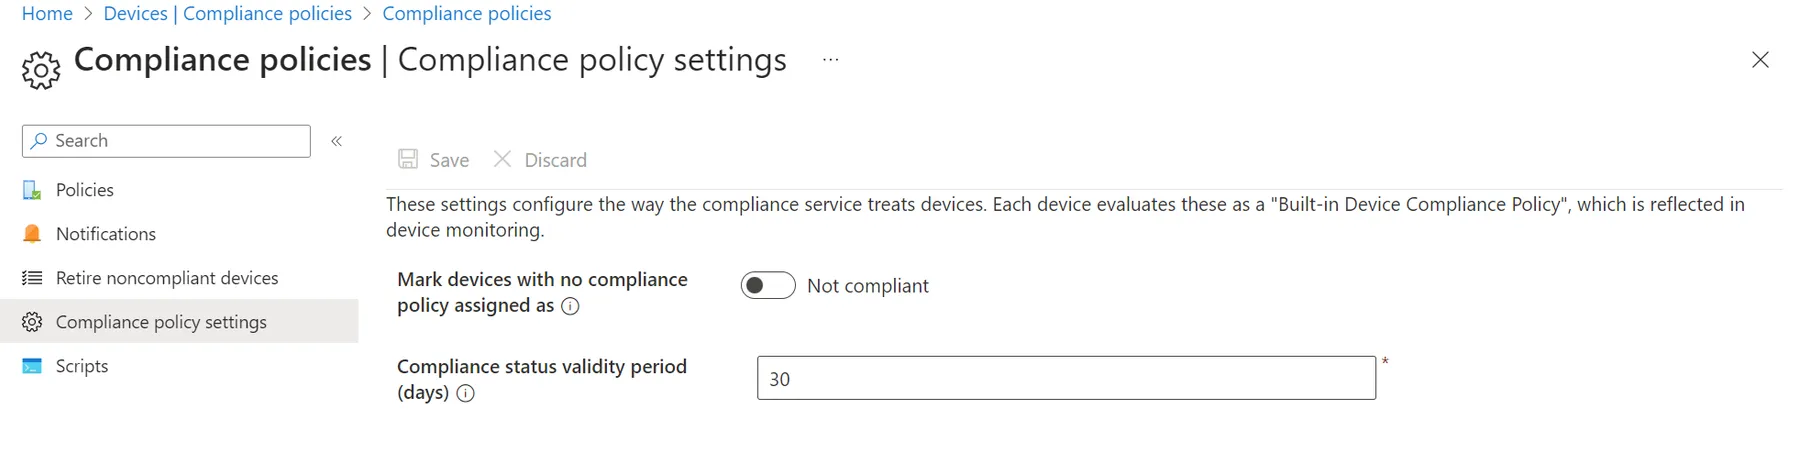
Compliance-Einstellungen auf Tenant-Ebene
Vergiss die Compliance-Einstellungen auf Tenant-Ebene nicht. Du findest sie unter: Intune admin center>Devices>Compliance>Compliance policy settings
| Einstellung | Empfohlener Wert | Beschreibung |
|---|---|---|
| Mark devices with no compliance policy assigned as | Not compliant | Welchen Compliance-Status ein Gerät erhält, dem keine Compliance Policy zugewiesen ist |
| Compliance status validity period (days) | 7 | Zeitraum, in dem das Gerät den Status der Compliance-Einstellungen melden muss, bevor es als nicht compliant gilt |
Deployment-Plan
Ein schneller, pragmatischer Deployment-Plan aus der Praxis:
- Scope definieren
- Ziel-Benutzer und -Geräte (verwaltet/nicht verwaltet)
- Ziel-Betriebssystem
- Erforderliche Compliance-Einstellungen
- Die Integration mit Conditional Access definieren
- Einstellungen konfigurieren und die Conditional-Access-Policy erstellen
- Auf eine Testgruppe zuweisen und pilotieren
- Endbenutzer informieren
- Rollout (Policy für alle aktivieren)
Was heisst das für Schweizer Firmen?
- Lizenz: Compliance Policies gehören zu Intune. Conditional Access braucht Microsoft Entra ID P1 oder höher, und der Machine Risk Score setzt Defender for Endpoint voraus. Prüfe vorab, was in deinen Lizenzen enthalten ist
- Kleine Teams: Starte mit einer Policy für Windows und einem Pilot. Aktiviere Conditional Access erst, wenn du siehst, welche Geräte als nicht compliant gelten, damit niemand ausgesperrt wird
- Nachweis: Der Compliance-Status pro Gerät belegt, dass Verschlüsselung, Firewall und Antimalware durchgesetzt werden. Das hilft bei Revision und Kundenfragen und passt zu den Massnahmen für die Datensicherheit nach Art. 8 revDSG
Fazit
Organisationen, die Intune nutzen, sollten dessen Fähigkeit nutzen, Device Compliance über Profile durchzusetzen. Im Microsoft-Ökosystem lässt sich dieses Signal direkt in Conditional Access einbinden und wird damit zu einem wichtigen Indikator. Beim Einführen solcher Kontrollen sind jedoch gründliche Tests und ein gestufter Rollout unerlässlich. Schon eine reine Read-only-Policy kann hilfreich sein. Bedenke unbedingt, dass Geräte, die nicht compliant sind, in bestimmten Szenarien den Zugriff auf Organisationsdaten und Apps verlieren können. Deshalb muss ein IT-Admin den Compliance-Status der Geräte laufend überwachen.
Mehr gefällig? Lies meinen Post zu Intune Compliance: Tipps aus der Praxis
Verwandte Beiträge
