


Intune NDES & SCEP erklärt
Auf dieser Seite
Einleitung
Dieser Post gibt eine technische Konzeptanleitung mit Fokus auf Sicherheit zur Certificate-Verteilung mit Intune (Cloud-only- bzw. Entra-only-Clients) und NDES + SCEP. (nicht PKCS mit PFX)
Das Szenario passt, wenn du in deiner Domäne eine interne Certificate Authority betreibst und intern signierte Zertifikate an Clients ausstellen willst, die sich in einem beliebigen internen oder externen Netzwerk befinden. Brauchst du keine intern signierten Zertifikate, kannst du auch eine Cloud Certificate Authority wie SCEPman in Betracht ziehen.
Aus Sicht der Identity Security lassen sich Zertifikate für die Client-Authentifizierung oder die Benutzer-Authentifizierung an verteilten Ressourcen einsetzen. Das gilt als starke Authentifizierung.
Anwendungsfälle
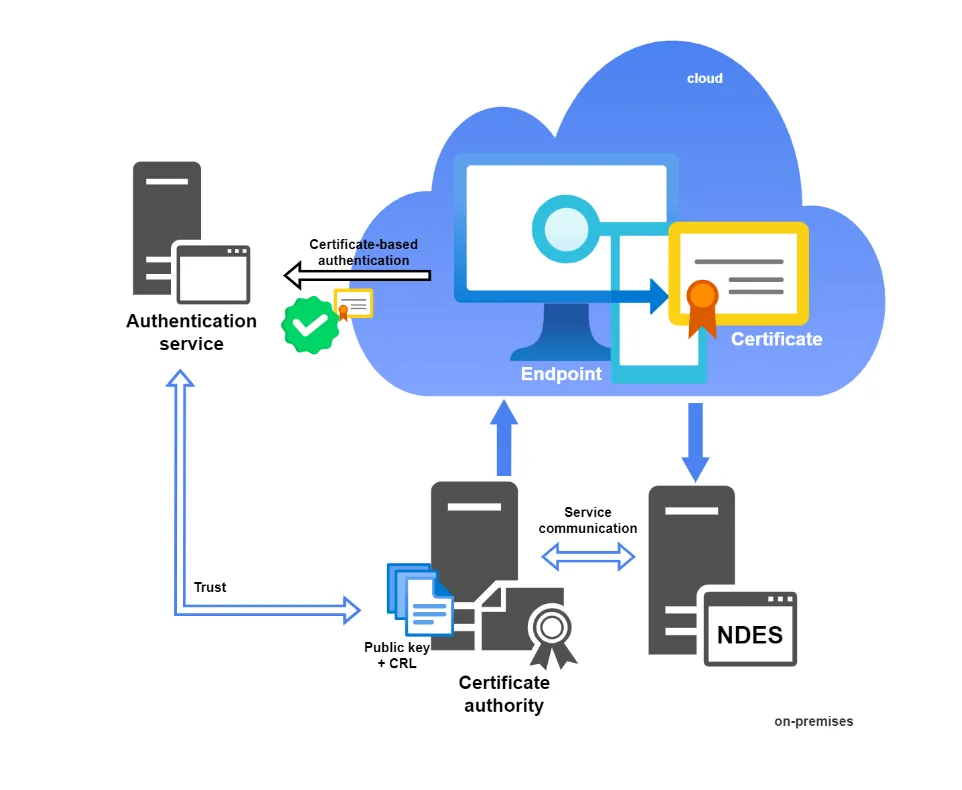
Certificate-based Authentication (CBA) an On-Premises-Ressourcen ist der häufigste Anwendungsfall, zum Beispiel:
- Authentifizierung an Diensten, die auf Domänenservern laufen
- Netzwerk-Authentifizierung für WLAN 802.1X / VPN > RADIUS-Server
Der Client sendet sein eigenes signiertes Zertifikat, das über NDES & SCEP angefordert und von deiner internen CA ausgestellt wurde, an jeden Authentifizierungsdienst, der deiner internen Root CA vertraut.
Technologien
- SCEP: Simple Certificate Enrollment Protocol, ein standardisiertes Protokoll für das Certificate Management im Austausch mit der Certificate Authority (CA)
- NDES: Network Device Enrollment Service, ein Microsoft-Dienst, mit dem Netzwerkgeräte digitale Zertifikate für die sichere Kommunikation mit anderen Geräten im Netzwerk erhalten.
Lösungskonzept
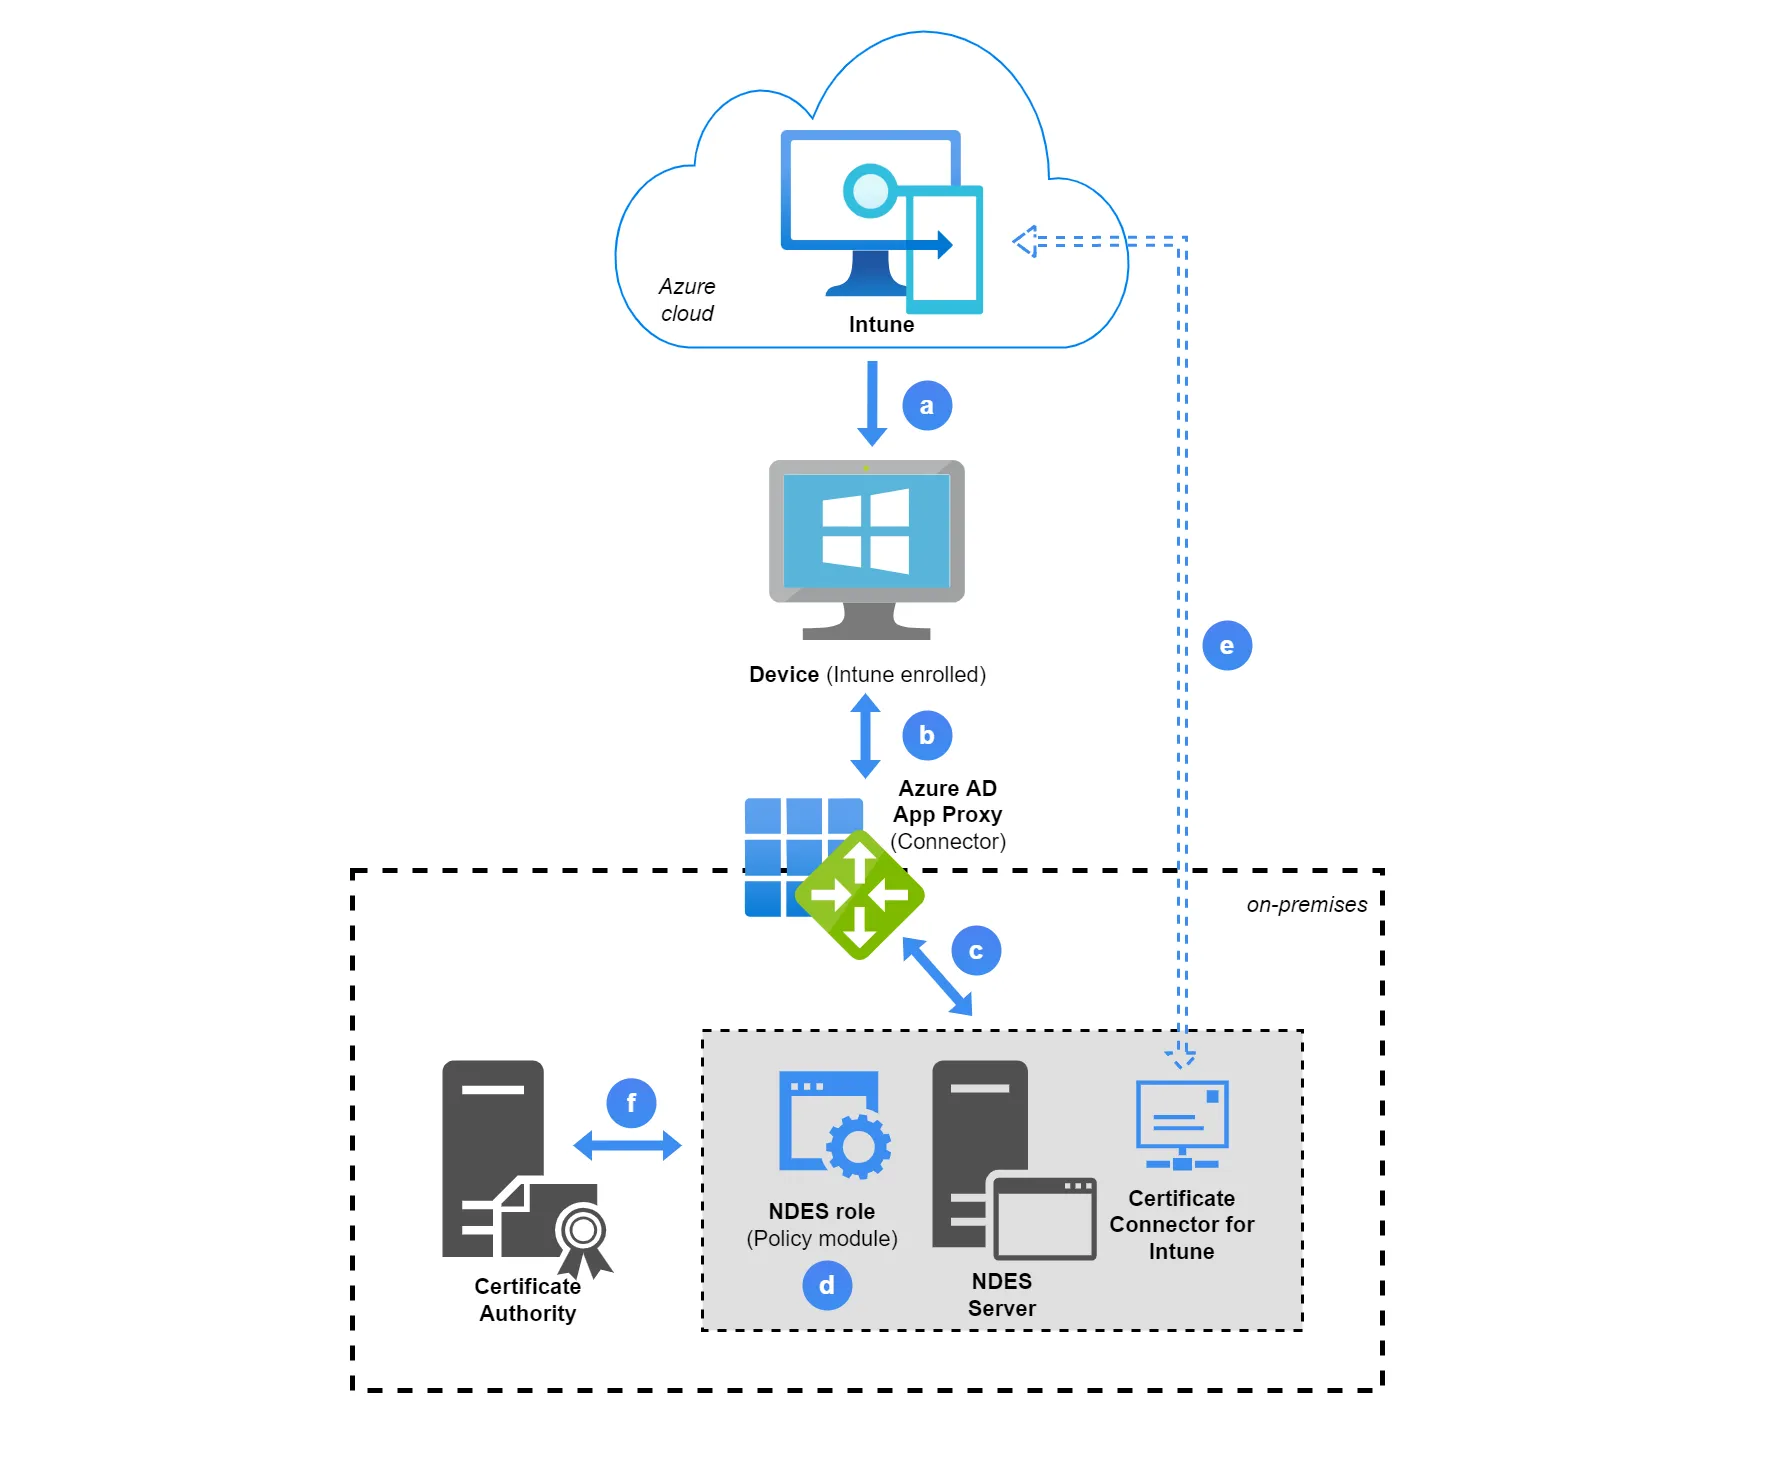
Das ist eine SCEP/NDES-Architektur nach Best Practice mit Entra Application Proxy:
a. Ein Intune SCEP Configuration Profile wird auf ein Gerät angewendet. Die Policy enthält Informationen, mit denen das Gerät einen Challenge-CSR (inklusive Public/Private Key) erstellt, basierend auf verschiedenen Geräte- und Benutzerangaben. Die wichtigste Information im Profil ist die NDES-URL.
b. Die NDES-URL ist über den Entra Application Proxy extern veröffentlicht. Das Gerät ruft die URL ab und sendet seine Challenge-CSR-Anfrage.
c. Die interne URL ist ein IIS-Server, der auf dem NDES-Server läuft. Einige NDES-Komponenten sind für die Client-Anfrage über einen Application Pool erreichbar.
d. Das NDES Policy Module prüft die Anfrage in Kombination mit Schritt e.
e. Der Certificate Connector sendet den Challenge-CSR zur Validierung an Intune. (Signatur, Payload und Informationen zur Integritätsprüfung) Ist das erfolgreich, geht es mit Schritt f weiter.
f. NDES kontaktiert die CA, um ein Zertifikat auszustellen.
-> Das Zertifikat ist jetzt für das Gerät ausgestellt.
Komponenten
| Name | Verwendung |
|---|---|
| NDES-Server | -NDES-Server-Rolle -Webserver, der die NDES-URL bereitstellt, an die Clients ihre Anfrage senden -Policy Module, das gültige Certificate-Anfragen von bei Intune registrierten Clients prüft -Intune Certificate Connector für die Kommunikation zwischen den On-Premises-Komponenten und Intune |
| Intune | -Configuration Profile «Trusted root certificate», wird im SCEP-Profil benötigt -SCEP Configuration Profile, das die Subject-Anfrage auf dem Client bildet |
| PKI | -Ausstellung und Sperrung von Zertifikaten -Certificate Templates vorbereiten, die NDES später an Clients und Benutzer ausstellt -Zwischen einer Issuing/Subordinate CA und einem NDES-Server besteht immer eine 1:1-Beziehung |
| Reverse/Web Proxy (Entra Application Proxy) | -Stellt den NDES-Webserver-Dienst für externe Netzwerke bereit, damit Clients aus jedem Netzwerk Zertifikate anfordern können |
Sicherheit
PKCS/PFX vs. SCEP
Intune unterstützt auch die Verteilung von Zertifikaten per PKCS (Public-/Private-Key-Paar) mit PFX (Personal Information Exchange). Dabei kommen keine NDES-Komponenten zum Einsatz. Der Intune Certificate Connector kommuniziert direkt mit der CA und fordert Zertifikate im Auftrag von Intune an. Beachte, dass der Private Key dabei übertragen wird und die Kommunikation abgefangen werden könnte.
Registration Authority
Eine Registration Authority (RA) validiert die Identität des Antragstellers, versieht das Zertifikat mit einer weiteren digitalen Signatur und leitet Certificate Signing Requests (CSR) an die CA weiter.
Best Practices
- Zweistufige PKI-Hierarchie, die gesamte PKI-Infrastruktur wird als TIER 0 behandelt
- NDES mit einem Group-managed Service Account (gMSA) bereitstellen
- Den Intune Certificate Connector auf dem NDES-Server installieren, der getrennt von der CA läuft
- Der Private Key lässt sich nicht vom Gerät exportieren
Standardmassnahmen
- Die NDES-URL ist nicht direkt zugänglich
- Intune erzeugt einen eigenen, verschlüsselten und signierten Challenge-Blob, den nur das Policy Module lesen kann, das Gerät aber nicht. Der Geräte-Blob enthält die CSR-Details
- Eine Certificate-Anfrage vergleicht den Challenge-Blob mit dem Geräte-CSR. Nur bei Intune registrierte Geräte bestehen die Validierung und erhalten ein Zertifikat
Weitere Informationen aus der Microsoft Tech Community: NDES Security Best Practices | Enrollment Options for End-Entity Certificates
Voraussetzungen
- Eine funktionierende PKI-Infrastruktur
- NDES-Windows-Server + Intune Certificate Connector
- Die Network Endpoints für Microsoft Intune müssen erreichbar sein
- Zugriff auf das Intune Admin Center
- Entra Application Proxy (empfohlen) zum Erstellen einer App Registration, Mehr dazu (Alternative: Web Application Proxy oder Reverse Proxy eines Drittanbieters)
- Die Certificate Revocation Lists (CRL) der CA müssen extern verfügbar sein
- Workloads, die Zertifikate nutzen (z. B. WLAN, VPN, RADIUS-Server), müssen die öffentlichen CRLs prüfen und das Zertifikat über den Subject Name verifizieren/zuordnen können
Privilegierte Konten
- Rolle Application Administrator für Entra Application Proxy und App Registration
- Rolle Intune Administrator mit zugewiesener Intune-Lizenz, um den Intune Certificate Connector zu registrieren und Certificate Profiles zu erstellen
- Enterprise Administrator (On-Prem), um die AD CS Role Services für NDES zu installieren und zu konfigurieren
- Domänenkonto mit ausreichenden Berechtigungen zur Verwaltung der CA, in der Regel Domain Administrator (On-Prem)
Offizielle Microsoft-Voraussetzungen
Deployment in Kürze
Eine einfache funktionale Anleitung findest du in der Tech Community.
Voraussetzungen
- Einen Service Account oder gMSA erstellen
- Den NDES Service Account zur lokalen Gruppe IIS_IUSRS auf dem NDES-Server hinzufügen und sicherstellen, dass dasselbe Konto Zertifikate bei der Issuing CA anfordern kann
- Den Service Principal Name (SPN) auf dem NDES-Server setzen
- Entra Application Proxy ist bereitgestellt und funktioniert
Wichtige Schritte
Grundsätzlich braucht es zwei Templates:
- Client Authentication: wird später für die Ausstellung an Endpunkte und Geräte genutzt.
- Web Server: sichert die NDES-URL des Web-(NDES-)Servers mit https ab.
Die NDES-Rollen installieren und konfigurieren: eine Issuing CA wählen sowie RA-Details und Kryptografie-Einstellungen festlegen.
Die Rolle Internet Information Service (IIS) installieren, ein Zertifikat auf Basis des Web-Server-Templates anfordern und mit dem Private Key exportieren. (Diese Datei muss in die App Registration hochgeladen werden.) Konfiguriere ausserdem die Bindings mit diesem Zertifikat. Passe zudem die maximale URL-Länge und den Query String an.
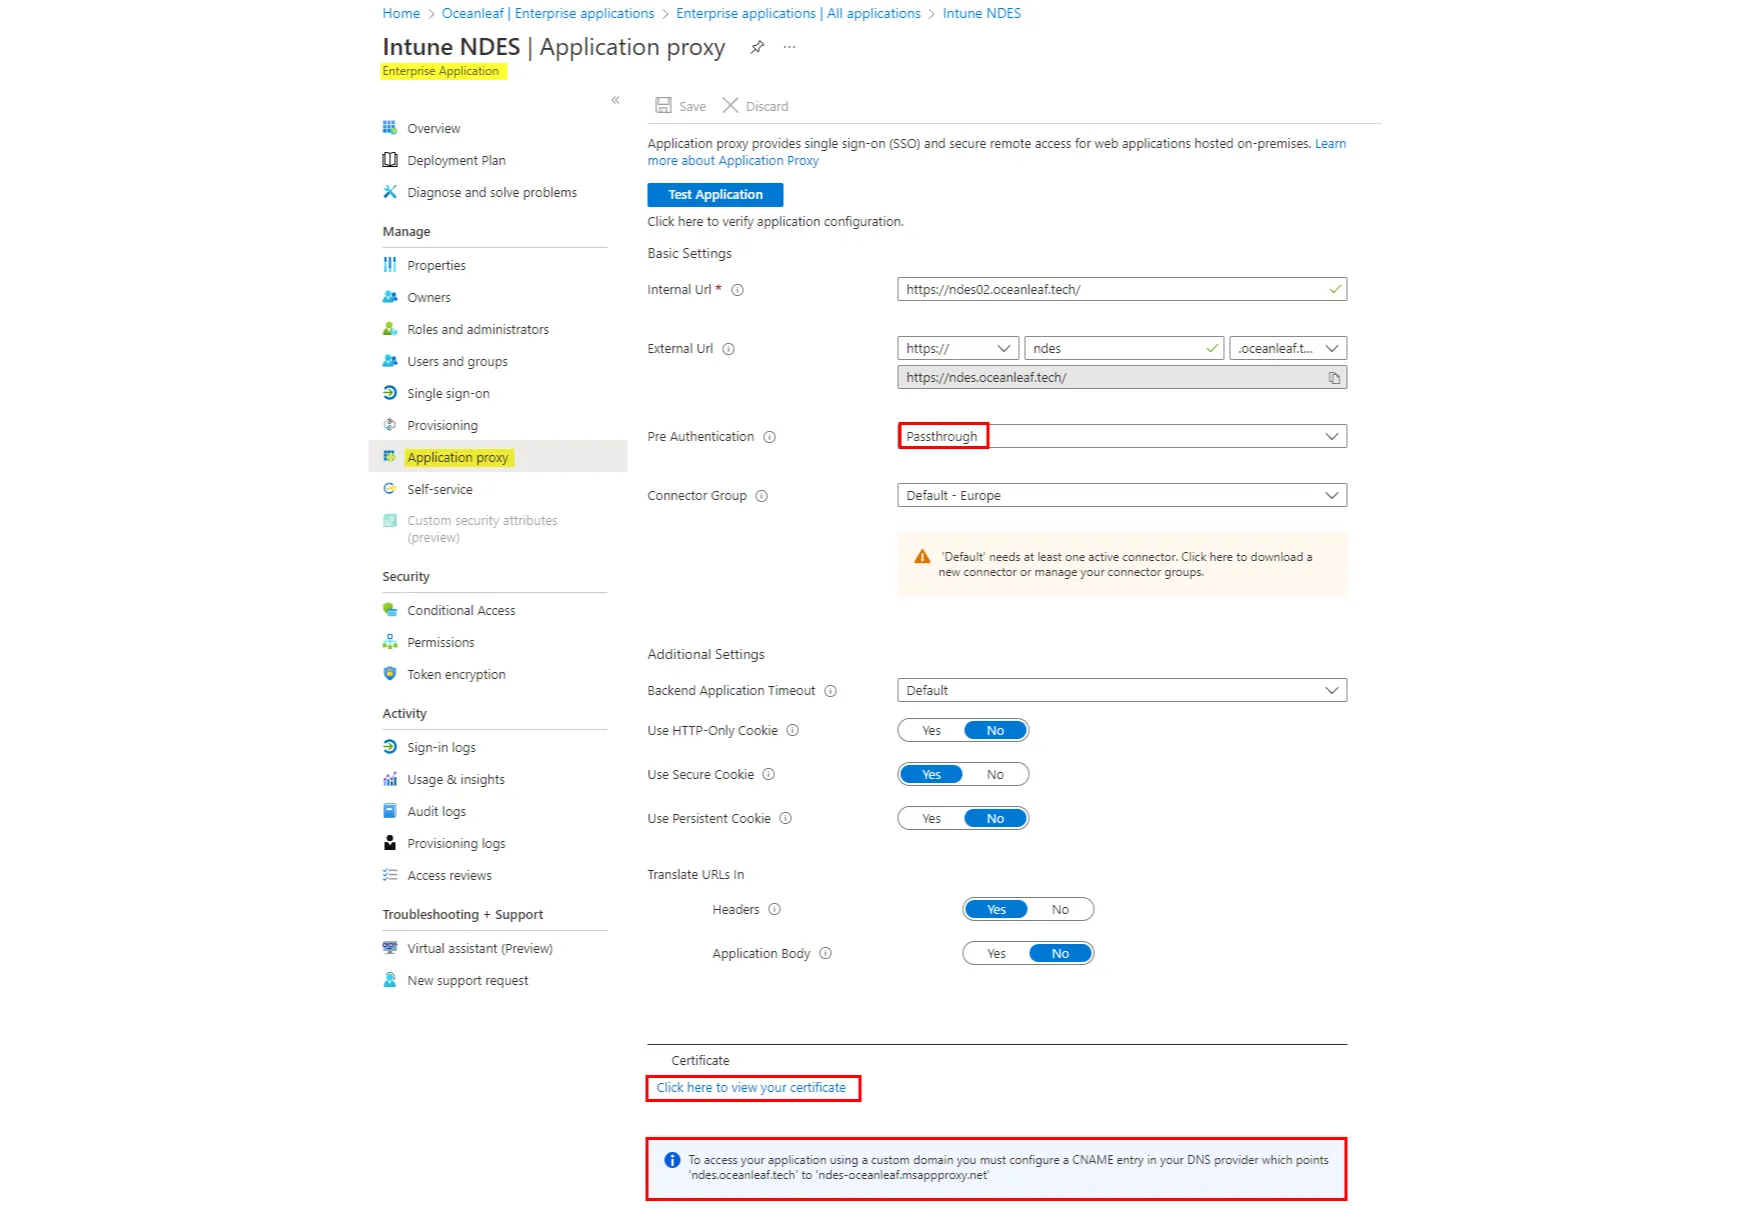
Eine App Registration erstellen, die interne NDES-URL und die externe URL angeben, die Pre-Authentication auf passthrough setzen und das Web-Server-Zertifikat (inklusive Private Key) hochladen. Erstelle ausserdem einen CNAME, der auf die msappproxy-URL zeigt.
5. Intune Certificate Connector
Den Connector herunterladen, auf dem NDES-Server installieren und mit SCEP und Certificate revocation sowie den zugehörigen Konten konfigurieren.
Trusted Root/Intermediate Certificate
Platform: Windows 10 and later
Profile type: Templates
Template name: Trusted certificate
Lade sowohl das Trusted Root Certificate als auch das Intermediate Certificate hoch. (zwei Profile sind nur bei einer PKI mit zweistufiger Hierarchie nötig)
SCEP
Platform: Windows 10 and later
Profile type: Templates
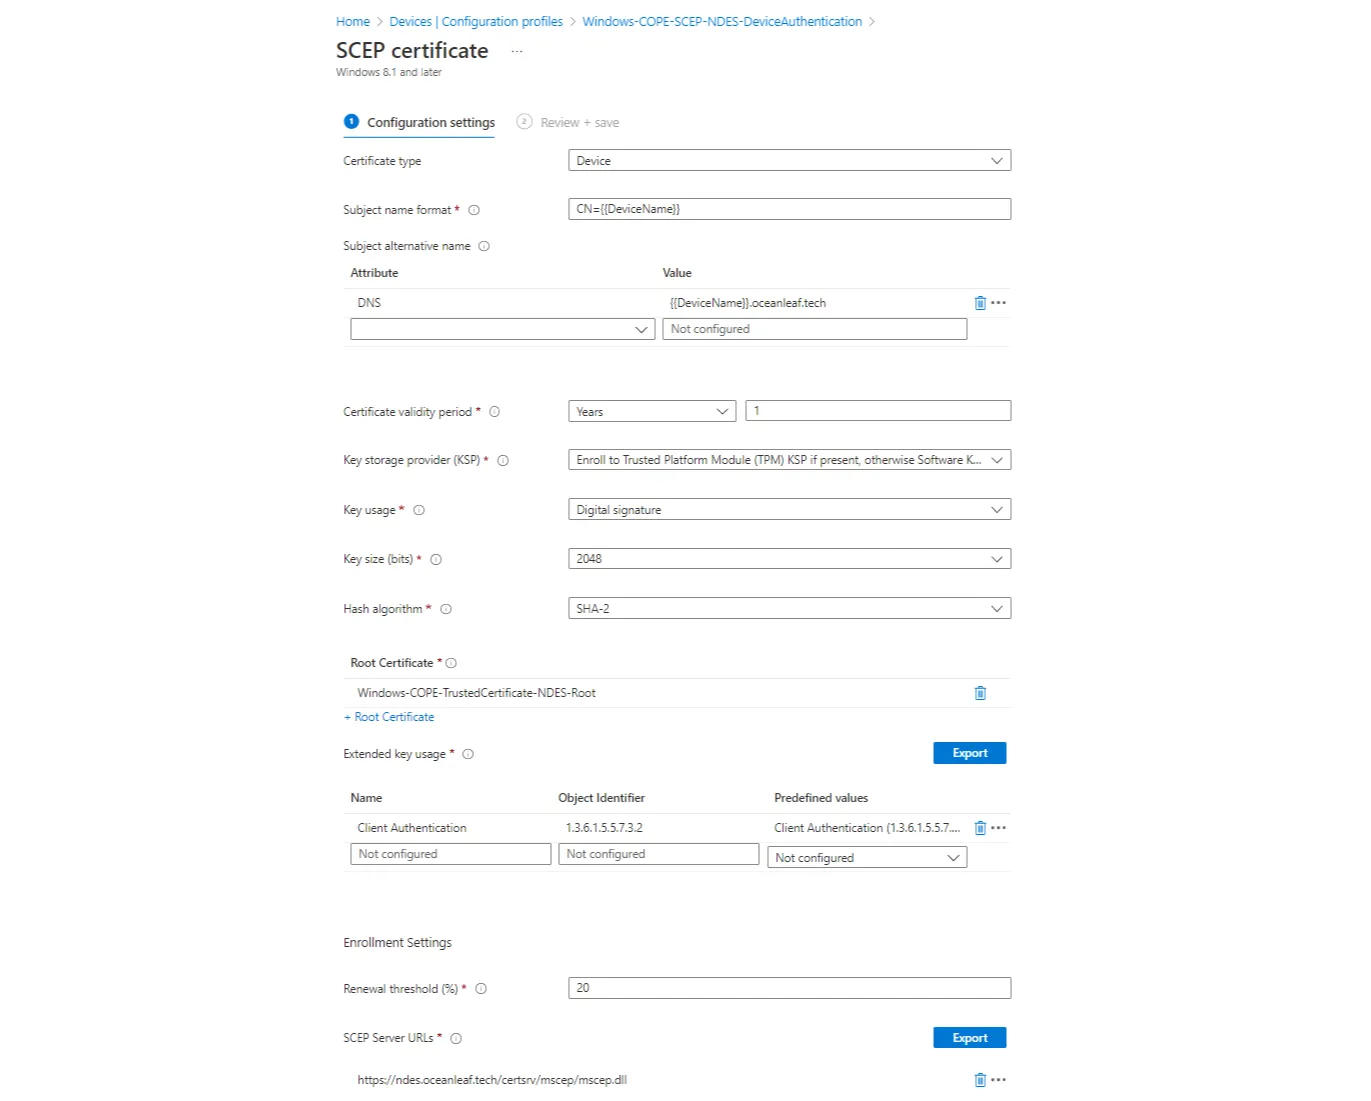
Template name: SCEP certificate
Konfiguriere das Profil (ein Beispiel siehst du im Bild). Wichtig ist, dass du das richtige Root Certificate angibst.
Spuren auf dem Gerät
Zertifikate
End-Entity/Gerät
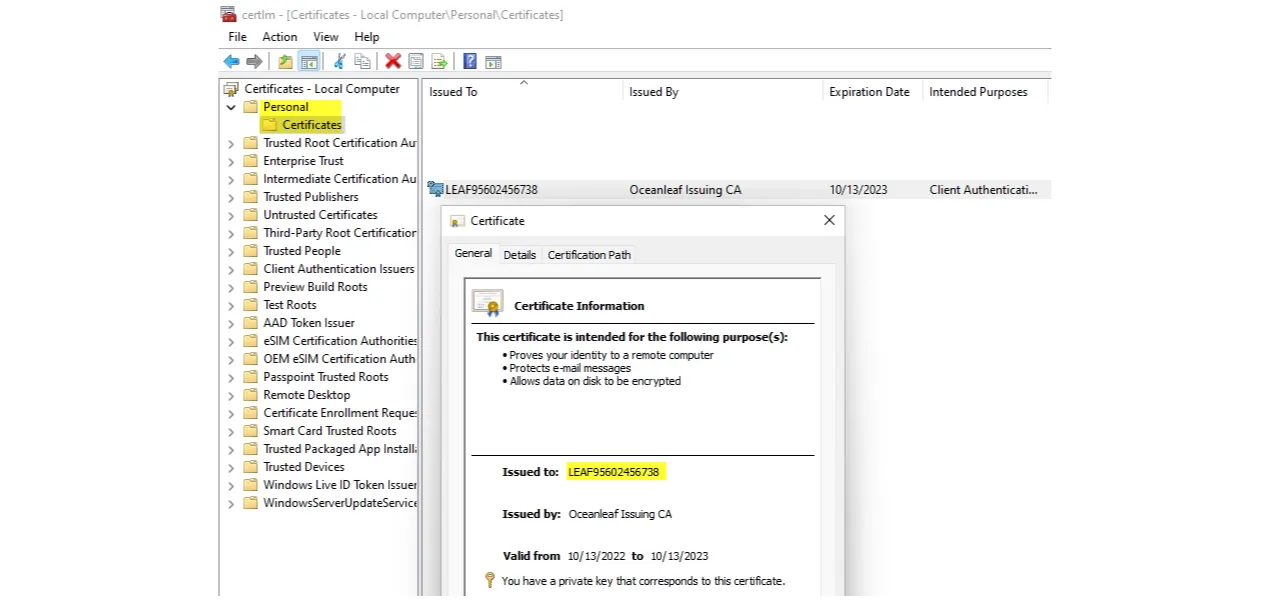
Öffne certlm.msc und gehe zu Certificates>Personal, um das über NDES von deiner internen Issuing CA angeforderte Zertifikat zu sehen. (Trusted Root und Intermediate Certificates liegen ebenfalls auf dem Gerät)
Issuing Certificate Authority
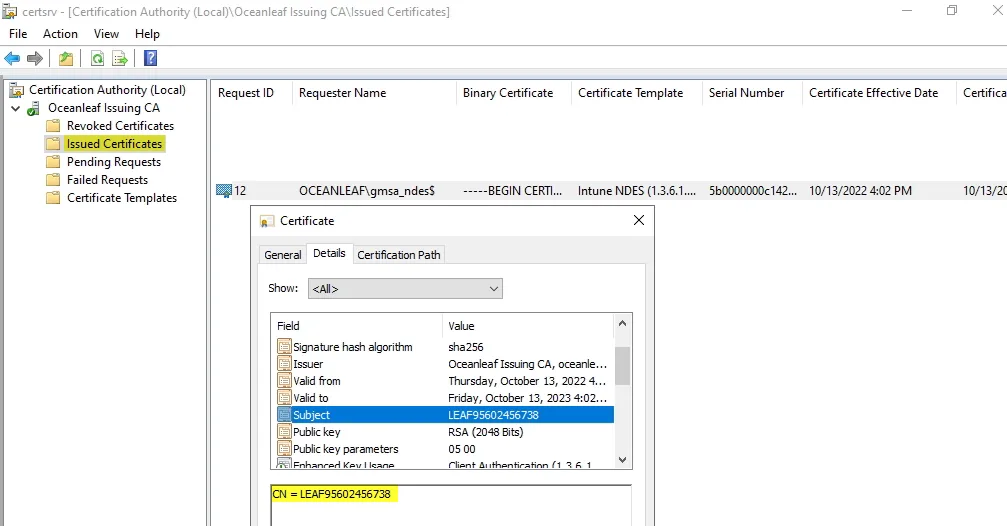
In certsrv.msc kannst du die ausgestellten Zertifikate prüfen. Dort siehst du auch, dass der Antragsteller der NDES Service Account ist, weil die Anfrage über NDES kam.
Logs
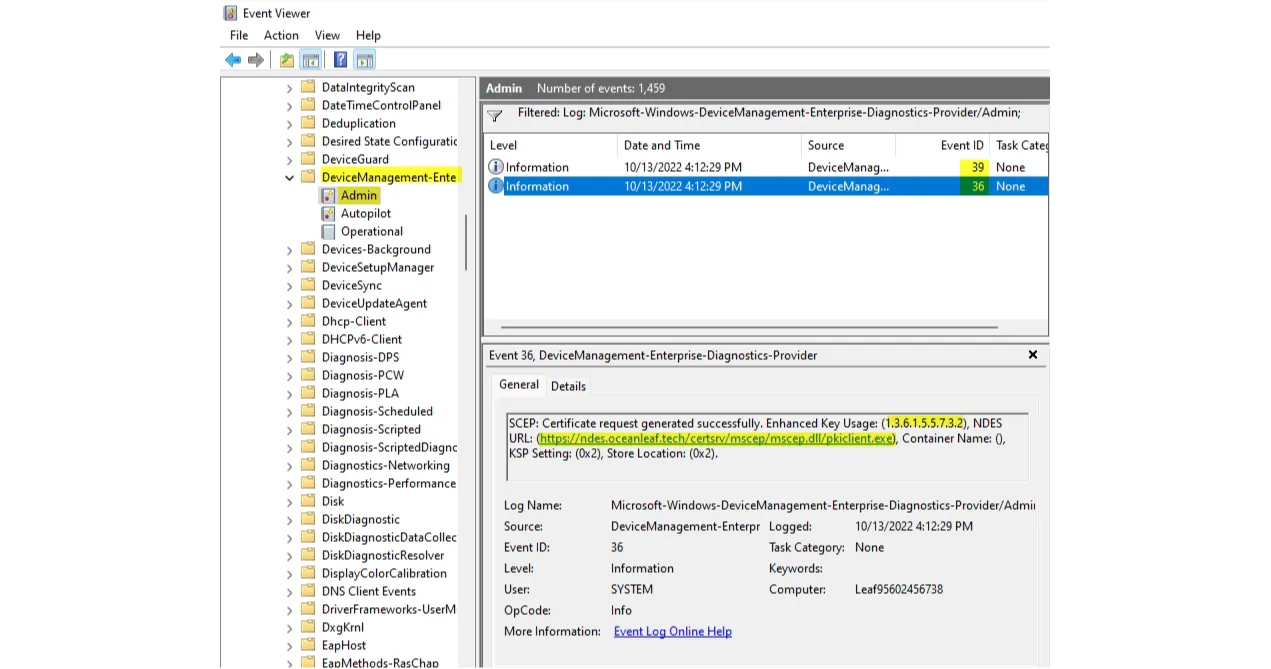
Im Event Viewer findest du SCEP-Events unter Applications and Services Logs>Microsoft>Windows>DeviceManagement-Enterprise-Diagnostics-Provider>Admin
Hinweise aus der Praxis
- Wenn du Split-DNS nutzt, trage die DNS-Einträge des NDES-Dienstes auch intern ein (ADDS-DNS).
- Die Certificate Chain muss immer vollständig auf dem Endgerät vorhanden sein.
- Nutze einen Azure Storage Account Container, um CRL und öffentliche Zertifikate (CRT) extern verfügbar zu machen.
- Das Zertifikat für den Webserver ist in der Regel 2 Jahre gültig. Danach muss es erneuert und neu in den Entra Application Proxy hochgeladen werden.
Was heisst das für Schweizer Firmen?
- Aufwand: SCEP mit NDES braucht eigene Server (NDES mit Intune Certificate Connector), eine interne PKI und einen extern veröffentlichten Endpunkt. Für ein kleines Team ist das ein spürbarer Betriebsaufwand, deshalb empfehle ich PKCS, und eine Cloud CA wie SCEPman, wenn du keine intern signierten Zertifikate brauchst
- Sicherheit: Die ganze PKI gehört nach TIER 0 und damit in dein Berechtigungs- und Härtungskonzept. Sauber dokumentiert, gelten diese technischen Massnahmen als Teil der Datensicherheit nach revDSG
- Lizenz: Für den Connector und die Certificate Profiles brauchst du Intune, Admins mit Intune-Lizenz und die genannten Rollen. Prüfe vorab, welche Rollen dein Team schon hat
Ein besonderer Dank geht an Nicola, der mir diese Konzepte erklärt hat! Besuche seinen Blog
Verwandte Beiträge
